AfD bestätigt Hackerangriff auf E‑Mails – läuft die Mail über afd-hosting.de?
Die AfD spricht nach dem Mail-Leak von einem gehackten Dienstleister. DNS-Daten zeigen eine Mail-Plattform unter Parteinamen für viele Verbände.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauSeit Montag liegen nach Angaben einer Leak-Seite 421.179 E-Mails aus zehn Postfächern der AfD im Netz, am Dienstag bestätigte die Partei einen Angriff, wie mehrere Häuser berichten. Ihre Erklärung nennt einen externen „Hosting-Dienstleister“, der im September angegriffen worden sei, kopiert seien „Teile einiger weniger Mail-Postfächer“, die meisten seit Jahren ungenutzt. Die öffentlichen DNS-Einträge, also die Adressverzeichnisse des Netzes, am Dienstagabend abgefragt, zeigen für den Landesverband Nordrhein-Westfalen, aus dem ein großer Teil des bisher gezeigten Materials stammt, eine Mail-Plattform mit dem Namen der Partei: afd-hosting.de. Deren Mailserver trägt im Netz einen Namen unter afd.de. Wer die Plattform betreibt, zeigen die Einträge nicht. Ob die betroffenen Postfächer dort lagen, zeigen sie ebenso wenig: Interne Post kann auch über andere Adressen laufen.
Eine Plattform für viele Verbände#
Über denselben Mailserver laufen mehrere weitere Landes- und Kreisverbände, darunter Mecklenburg-Vorpommern, und das Parteimagazin. Heise berichtet, im Datensatz liege auch das Postfach des dortigen Spitzenkandidaten Leif-Erik Holm, mit Mails bis Anfang September. Die Plattform verteilt sich auf zwei Anbieter und umfasst neben Mail eine Verwaltungsoberfläche, ein Testsystem und eine Umgebung, deren Name auf einen Umzug deutet. Diese Liste lag am Dienstagmittag bereits in einem öffentlichen Archiv, jemand anderes hatte also schon vorher nachgesehen. Andere Verbände wickeln ihre Mail über andere Anbieter oder eigene Server ab. Eine einheitliche Mail-Infrastruktur hat die AfD nicht, wohl aber eine Plattform, über die viele Verbände laufen.
Der Angreifer hat dem X-Kanal International Cyber Digest gesagt, er sei über eine einzige ungepatchte Parteiseite1 auf einem gemeinsam genutzten Hosting eingedrungen. Das ließe sich mit einer Plattform vereinbaren, die viele Verbände teilen. Belege fehlen. Offen ist, ob der „Hosting-Dienstleister“ eine Firma ist, die diese Plattform unter dem Parteinamen betreibt, oder die Partei selbst. Genannt hat die AfD ihn nicht.
Offen ist auch, wer als betroffen gilt. Die Datenschutz-Grundverordnung verlangt bei einer Datenpanne binnen 72 Stunden nach Kenntnis eine Meldung an die Aufsichtsbehörde und, bei hohem Risiko, eine Nachricht an die Betroffenen. Laut ZDF erklärt die AfD, die Inhaber der betroffenen Konten seien alle informiert worden. In den Mails stehen aber auch Menschen, die nie ein Konto hatten: Bild und nd berichten von Ausweiskopien, Kontoauszügen und Mitgliedsanträgen, die taz, ungeprüft, von einer Liste mit 2.000 Namen und Adressen angeblicher Antifaschisten und dem Vorschlag, einen Fotografen zu einer Veranstaltung zu locken und dort gewaltsam zu entfernen. Wann die Partei von der Panne erfuhr und ob sie eine Aufsichtsbehörde informiert hat, sagt ihre Erklärung nicht. Die hier ausgewerteten Berichte vom Dienstag nennen keine.
Täter, Inhalte und zwei Lager#
Ein Bekennerschreiben gibt es nicht, eine Gruppe nennt sich nicht. Der Angreifer spricht anonym über International Cyber Digest, nennt als Ziel, „Gier“ und „finanziellen Missbrauch“ aufzudecken, und sagt: „Hacktivismus ist oft die einzige Antwort auf Populismus dieser Größenordnung“2. Nach seinen Angaben bot ihm ein anonymer Absender 100.000 Euro, um die Seite abzuschalten3. Der Sicherheitsforscher Mirko Ross sagte heise, das sehe nicht nach einem Innentäter aus, sondern nach Hacktivismus. Hexane, der Name der Leak-Seite, ist auch der Name einer Iran zugeordneten Spionagegruppe4, worauf @pringel5 hinweist. Ein Beleg für eine Verbindung liegt nicht vor.
Die Leak-Seite zeigt englische KI-Zusammenfassungen statt der Originale, bei einem als „CRITICAL“ markierten Eintrag nur die Zusammenfassung, keinen Wortlaut6. International Cyber Digest will rund 49.000 Dokumente gesichtet haben und nennt unter anderem ein Vorstandsprotokoll von 2018 zur Spendenaffäre7. Unabhängig bestätigt ist davon nichts. Der Journalist @Klarmann8, der Material zum Aachener Kreisverband gesichtet hat, hält eine Fälschung für unwahrscheinlich, weil sie „enorm aufwendig“ wäre.
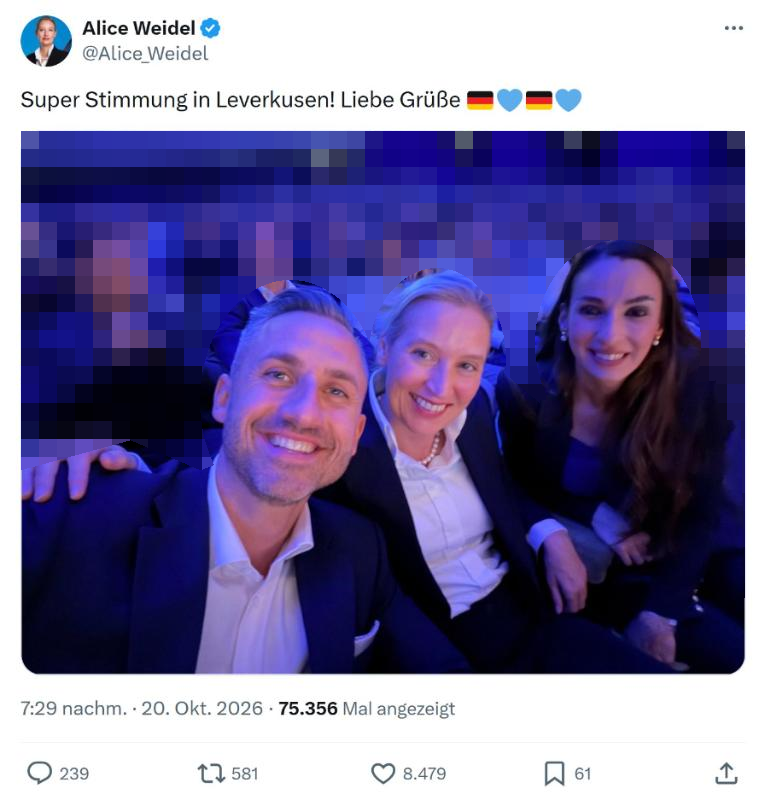
Die Partei nennt den Hack in ihrer Erklärung einen „Angriff auf das deutsche Parteiensystem und damit auf die Demokratie“. Die X-Konten der Bundespartei, der Bundestagsfraktion und der beiden Vorsitzenden erwähnen ihn bis Dienstagabend nicht. Um 19.29 Uhr postet Weidel ein Foto von einer Veranstaltung in Leverkusen.
Auf X stehen sich zwei Lager gegenüber. Ein anonymer Account nennt das Leak die „peinlichste Cyber-Luftnummer des Jahres“10, X kennzeichnet den Text als mit KI erstellt. Auf der anderen Seite fragt @RobertBoni6 x.com ↗, wo die Entrüstung der großen CDU-Konten bleibe, und @DirkLaurenz x.com ↗ schreibt, bei einem Leak von SPD, Grünen oder CDU würde X „längst durchdrehen“. Auch das Hauptkonto der CDU erwähnt den Angriff bis Dienstagabend nicht, es postet am selben Tag zu den 800 Milliarden Euro Investitionszusagen. Von der Linken zitiert die taz Clara Bünger mit dem Satz, die AfD schade der Mehrheit in diesem Land.
Im Oktober 2014 traf schon einmal ein Angriff die AfD, damals ihren Goldshop. Ihr Sprecher sagte laut dpa: „Es saß jemand auf dem Server, der E-Mails mitlesen konnte.“ Die Partei schaltete den Server ab.
Nachtrag 21. Oktober 2026: Zwei Angriffe leiten 300 GB Daten aus#
Hood Informatik (@hoodinformatik) / X x.com ↗ und Lilith Wittmann liegen Informationen vor, dass es anders als in vielfacher Darstellung von einem jedoch zwei Angriff stattgefunden hätten. „Im Gespräch betonten die Hacker*innen mehrfach, sie seien nicht staatlich finanziert, gehörten keiner bekannten Gruppe an und hätten außer den Spenden auf der von ihnen betriebenen Webseite auch kein Geld für diese Angriffe erhalten“, heißt es in der Recherche lilithwittmann.de ↗.
Quellen
- International Cyber Digest (@IntCyberDigest) auf X X (formerly Twitter) ↗
- International Cyber Digest (@IntCyberDigest) auf X X (formerly Twitter) ↗
- International Cyber Digest (@IntCyberDigest) auf X X (formerly Twitter) ↗
- HEXANE, Lyceum, Siamesekitten, Spirlin, Group G1001 | MITRE ATT&CK® attack.mitre.org ↗
- Pringel (@pringel) auf X X (formerly Twitter) ↗
- Pringel (@pringel) auf X X (formerly Twitter) ↗
- International Cyber Digest (@IntCyberDigest) auf X X (formerly Twitter) ↗
- Michael Klarmann (@Klarmann@nrw.social) NRW.social ↗
- Alice Weidel (@Alice_Weidel) auf X X (formerly Twitter) ↗
- Bernd Kaiser (@Bernd_Kaiser_BD) auf X X (formerly Twitter) ↗
- Robert B. #taxtherich #niemehrCDUCSU (@RobertBoni6) auf X X (formerly Twitter) ↗
- Dirk Laurenz (@DirkLaurenz) auf X X (formerly Twitter) ↗
- Hood Informatik (@hoodinformatik) auf X X (formerly Twitter) ↗
- Zweimal gehackt: Wie 300 Gigabyte AfD-Daten abflossen — Lilith Wittmann Lilith Wittmann ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau