Unbefugte haben Dänemarks Melderegister gehackt, 8,8 Millionen Daten
Für 8,8 Millionen Datensätze aus Dänemarks Melderegister nutzten Unbefugte den legalen Zugang einer Firma. Der Schlüssel: eine Nummer aus dem Geburtsdatum.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauDas dänische Ministerium für Forschung, Bildung und Digitalisierung meldete am Montag, Unbefugte hätten sich Zugang zu Namen, Adressen und Personennummern von rund 8,8 Millionen Menschen aus dem zentralen Personenregister CPR verschafft. Bis 9.55 Uhr hatten sechs deutsche Häuser von einem Hack oder Hackerangriff berichtet. Die Pressemitteilung des Ministeriums1 beschreibt den Weg genauer. Die Täter missbrauchten den legalen Zugang einer privaten dänischen Firma; die Daten, an die sie kamen, lagen „innerhalb der Grenzen“ dessen, was private Unternehmen aus dem Register erhalten dürfen. Dieses Recht gilt für Personen, die eine Firma vorher einzeln identifiziert hat, etwa über die Personennummer. Die Nummer besteht aus dem Geburtsdatum und vier weiteren Ziffern. Das deutsche Recht hat an beiden Stellen anders entschieden.
Betroffen sind laut Ministerium „lebende, ausgereiste, verstorbene und andere“ Registrierte. Das CPR führt rund elf Millionen; 8,8 von 11 Millionen sind 80 Prozent des Registers. Ausgenommen sind Namen und Adressen von Menschen, die Namens- und Adressschutz haben. Am Abend des 2. Oktober fiel der CPR-Verwaltung auf, dass es im September „unregelmäßiges Verhalten“ im System gegeben hatte. Wie viele Datensätze die Täter wirklich abgezogen haben, ist laut DR noch unklar.
Wer das Geburtsdatum kennt, hat sechs von zehn Stellen#
Laut Faktenkasten der Mitteilung dürfen Firmen mit berechtigtem Interesse nach § 38 des CPR-Gesetzes Daten über „einen größeren abgegrenzten Kreis von Personen“ abrufen, die sie „vorab einzeln identifiziert“ haben: über Personennummer, über Geburtsdatum und Namen oder über Namen und Adresse. Datenschutzrechtlich müssen sie zusätzlich zum Empfang berechtigt sein.
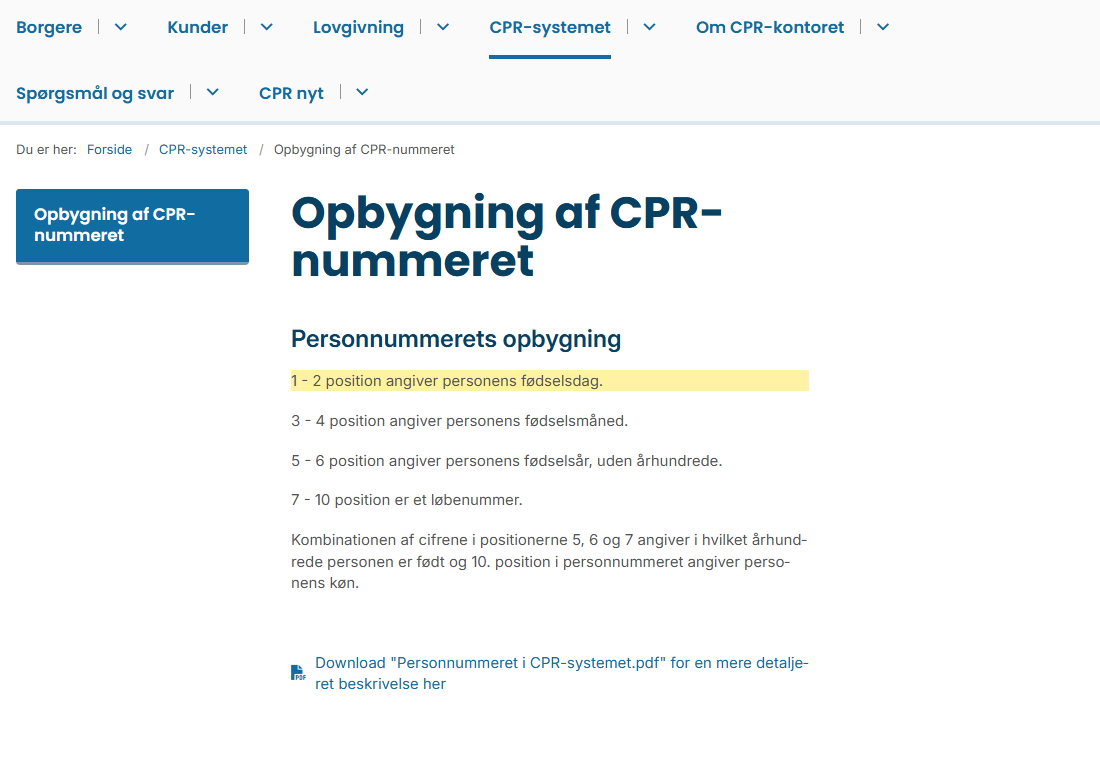
Wie die Nummer gebaut ist, erklärt das CPR-Kontor auf seiner Seite zum Aufbau der Personennummer2: Die Stellen eins bis sechs geben Tag, Monat und Jahr der Geburt an, das Jahr ohne Jahrhundert. Die Stellen sieben bis zehn sind eine laufende Nummer, deren letzte Ziffer das Geschlecht angibt. Wer am 5. Oktober 1980 geboren ist, hat eine Nummer, die mit 051080 beginnt; für jeden Geburtstag bleiben höchstens 10.000 Möglichkeiten.
Wie kommen aus einem Recht für einzeln vorab identifizierte Personen 80 Prozent des Registers heraus, Tote und Ausgewanderte eingeschlossen? Ob Nummern durchprobiert wurden, sagt das Ministerium nicht. Es mahnt die Bürger, am Telefon oder per Mail „niemals Passwörter oder andere vertrauliche Informationen“ herauszugeben, auch wenn der Anrufer Namen, Adresse und Personennummer zu kennen scheint. Den Namen der Firma nennt es nicht. Die CPR-Verwaltung hat ihren Zugang gesperrt, die Polizei ermittelt.
Der Cybersicherheitsprofessor Jens Myrup Pedersen nannte den Vorfall bei DR den größten Bruch, den das CPR je erlebt hat; 2015 waren CD-ROMs mit CPR-Nummern an eine chinesische Firma gegangen, damals ohne Adressen. Pedersen fordert Mechanismen, die bei ungewöhnlich vielen Abfragen Alarm schlagen oder sperren, räumt aber ein, es könne auch eine Firma sein, die zu „unglaublich vielen Nummern und Abfragen“ berechtigt ist.
In Liechtenstein gab es die Registerdaten legal nur einzeln3, abhanden kamen sie in Masse. In Dänemark war ein legaler Zugang schon einmal das Einfallstor: Eine studentische Hilfskraft der Stadt Kopenhagen zog laut der Anklage der Nationalen Einheit für Spezialkriminalität zwischen Sommer 2023 und Sommer 2024 Daten von 1.598 Bürgern aus dem CPR und verkaufte sie ins Bandenmilieu. TV 2 Kosmopol berichtete darüber im Februar.
In Deutschland braucht die private Auskunft einen Namen#
Die deutschen Melderegister sind kommunal. Eine einfache Melderegisterauskunft kann jeder verlangen, automatisiert auch über Portale. Nach § 44 BMG gesetze-im-internet.de ↗ gilt das auch für „eine Vielzahl von Personen“. Die Auskunft umfasst Familienname, Vornamen, Doktorgrad, derzeitige Anschriften „sowie, sofern die Person verstorben ist, diese Tatsache“. Für den automatisierten Abruf verlangt § 49 Abs. 4 BMG gesetze-im-internet.de ↗, dass der Anfragende die Person mit Familiennamen, mindestens einem Vornamen „sowie entweder mit einer Anschrift oder mit zwei weiteren Daten bezeichnet hat“. Die Identität muss „eindeutig festgestellt“ sein.
Als registerübergreifendes Merkmal dient seit der Registermodernisierung die Steuer-Identifikationsnummer. Sie besteht nach § 139a Abs. 1 Abgabenordnung gesetze-im-internet.de ↗ aus einer Ziffernfolge, „die nicht aus anderen Daten über die betroffene Person gebildet oder abgeleitet werden darf“.
Ein zentrales Personenregister hat Deutschland trotzdem. Das Bundeszentralamt für Steuern speichert nach § 139b AO gesetze-im-internet.de ↗ zu jeder Identifikationsnummer unter anderem die „gegenwärtige oder letzte bekannte Anschrift“ und den „Sterbetag“. Die Meldebehörden teilen ihm Änderungen fortlaufend mit, „sowie bei Sterbefällen den Sterbetag“. Ein Abfragerecht für private Firmen sieht die Vorschrift nicht vor.
| Dänemark | Deutschland | |
|---|---|---|
| Nummer | Geburtsdatum plus vier Ziffern | darf nicht aus Personendaten abgeleitet werden |
| Privater Abruf | auch über die Personennummer | Name plus Anschrift oder zwei weitere Merkmale |
| Zentraler Datensatz mit Toten | CPR, für Firmen abfragbar | BZSt, nicht privat abfragbar |
Quellen
- Omfattende uautoriseret adgang til borgeres CPR-oplysninger ufm.dk ↗
- Opbygning af CPR-nummeret cpr.dk ↗
- § 44 BMG gesetze-im-internet.de ↗
- § 49 Abs. 4 BMG gesetze-im-internet.de ↗
- § 139a Abs. 1 Abgabenordnung gesetze-im-internet.de ↗
- § 139b AO gesetze-im-internet.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau