OpenAI feuert Mitarbeiter, der Empfänger von 2024 steht in keiner KI-Regel
2024 forderten OpenAI-Leute, Risiken an eine unabhängige Fachorganisation melden zu dürfen. Weder SB 53 noch OpenAIs Policy von 2026 nennt diese Stelle.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauOpenAI hat drei Mitarbeiter seiner Sicherheitsteams entlassen, weil sie vertrauliche Informationen regelwidrig weitergegeben hätten, unter anderem an eine externe KI-Sicherheitsorganisation. Das Wall Street Journal meldete es am 1. Oktober 2026, am Morgen darauf stand dieselbe dpa-Zeile bei sieben deutschen Häusern. Am 4. Juni 2024 hatten frühere und aktuelle Mitarbeiter von OpenAI und Google DeepMind in dem Brief „A Right to Warn about Advanced Artificial Intelligence“1 verlangt, Risikobedenken auch an „an appropriate independent organization with relevant expertise“ melden zu dürfen. Weder Kaliforniens Gesetz SB 53 vom September 2025 noch OpenAIs eigene Raising Concerns Policy vom 12. Januar 2026 nimmt diesen Empfänger auf.
OpenAIs Erklärung gegenüber dem Journal: „Our investigation confirmed that these individuals mishandled sensitive information outside established company procedures, violating our policies and breaking the trust essential to our work.“ Laut dpa betonte die Firma zugleich, niemand sei wegen geäußerter Sicherheitsbedenken entlassen worden; das Fehlverhalten sei „über das Teilen von Informationen mit einer externen Analysefirma hinausgegangen“. Entlassen sind zwei Sicherheitsforscher und ein Programm-Manager; einer von ihnen hatte laut dpa selbst erwähnt, Anlaufstelle der externen Analysten gewesen zu sein, die OpenAI nach dem Einbruch bei Hugging Face2 geholt hatte. Was geteilt wurde, an wen, und ob die drei zuvor interne Kanäle nutzten, hat OpenAI nicht gesagt; das Journal schreibt von „a third-party AI safety organization“.
Gesetz und Policy schützen Meldungen an Behörden und Vorgesetzte#
Den Brief vom Juni 2024 unterzeichneten 13 Personen, elf davon aktuelle oder frühere OpenAI-Mitarbeiter, sechs anonym. Begründung für den dritten Empfänger: Die Firmen hätten „currently only weak obligations to share some of this information with governments, and none with civil society“. Melden dürfen sollen Beschäftigte „to the company’s board, to regulators“ und an die Fachorganisation, und solange ein solcher Weg fehlt, auch „to the public“.
Kaliforniens SB 53, Labor Code § 1107 ff. leginfo.legislature.ca.gov ↗, das Gouverneur Gavin Newsom am 29. September 2025 unterzeichnete, schützt die Beschäftigten eines KI-Entwicklers, die Risiken kritischer Sicherheitsvorfälle bewerten. Wer von ihnen begründet annimmt, dass sein Arbeitgeber eine „specific and substantial danger“ aus einem katastrophalen Risiko schafft, ab „more than 50 people or more than one billion dollars“ Schaden, oder gegen das Gesetz selbst verstößt, darf sich nach § 1107.1(a) an vier Stellen wenden: „the Attorney General, a federal authority, a person with authority over the covered employee, or another covered employee who has authority to investigate, discover, or correct the reported issue“. Das allgemeine Whistleblower-Recht des Staates, Labor Code § 1102.5, lässt § 1107.1(j) unberührt; eine Fachorganisation steht auch dort nicht.
Abschnitt IV.D von OpenAIs Raising Concerns Policy cdn.openai.com ↗ sagt: „you are always free to report concerns to an outside authority. You do not need to notify OpenAI in advance“. Outside authorities sind dort Behörden wie die SEC, „legislative authorities such as Congress“ und die Hotline des kalifornischen Generalstaatsanwalts, auch für „reports of potentially catastrophic safety issues“. Seite 4 cdn.openai.com ↗ führt unter Misconduct: „Confidential Information: unauthorized disclosure to third parties, including media leaks“ und „Security: … mishandling restricted data, or exfiltration of internal information.“
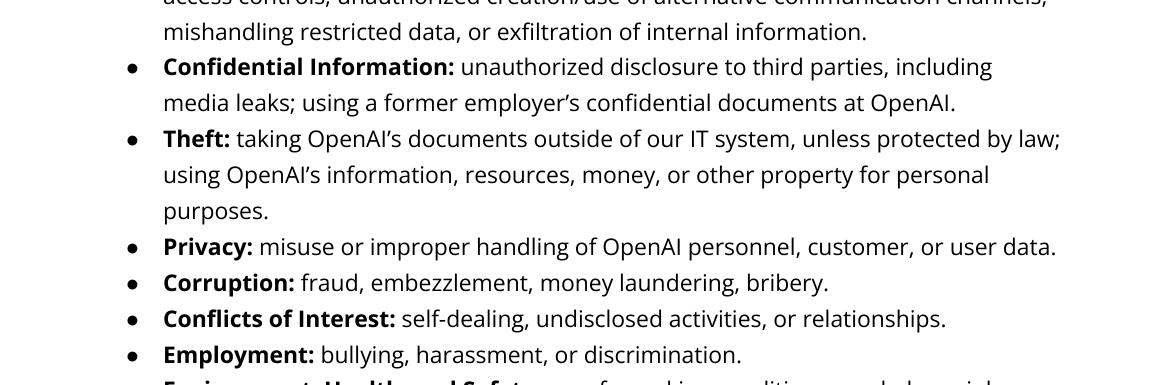
Der Begleittext vom selben Tag openai.com ↗: „OpenAI continues to distinguish between raising concerns and revealing company trade secrets. Given our technology’s implications for U.S. national security, the latter (subject to the right to make protected disclosures) remains prohibited“. Zivilgesellschaftliche Organisationen kommen nur im EU-Anhang cdn.openai.com ↗ vor: „public disclosure of concerns (for example, to the media or civil society organizations) may be protected only in limited circumstances defined by law“.
| Empfänger | Right to Warn, Juni 2024 | SB 53 (2025) und OpenAI-Policy (2026) |
|---|---|---|
| Vorgesetzte, interne Stellen | ja (Board) | SB 53: ja; Policy: ja |
| Behörden, Generalstaatsanwalt | ja (regulators) | SB 53: ja; Policy: ja |
| Kongress | nicht genannt | SB 53: nicht genannt; Policy: ja |
| Unabhängige Fachorganisation | gefordert | SB 53: nicht genannt; Policy: nicht genannt |
| Medien, Öffentlichkeit | ja, solange die anderen Wege fehlen oder versagen (Prinzipien 3 und 4) | SB 53: nicht genannt; Policy USA: Fehlverhalten; Policy EU-Anhang: nur „in limited circumstances“ |
Die Prüfer, die OpenAI selbst holte, arbeiteten sechs Tage im Haus#
Nach dem Angriff auf Hugging Face holte OpenAI die gemeinnützige Prüforganisation METR ins Haus; deren Bericht vom 26. August 20263 verlinkt OpenAI auf seiner eigenen Vorfallseite openai.com ↗. Er nennt die Bedingungen: „Two METR staff members … and a Redwood Research staff member … worked on premises at OpenAI over a total of six days“; „we did not take payment from OpenAI“; und: „OpenAI was able to redact any non-public information from this post.“ METR nennt OpenAI „very forthcoming in answering our questions“. Ob METR die Organisation ist, an die die Entlassenen Informationen gaben, sagen weder OpenAI noch das Journal; eine Stellungnahme von METR war bis zum 2. Oktober nicht zu finden.
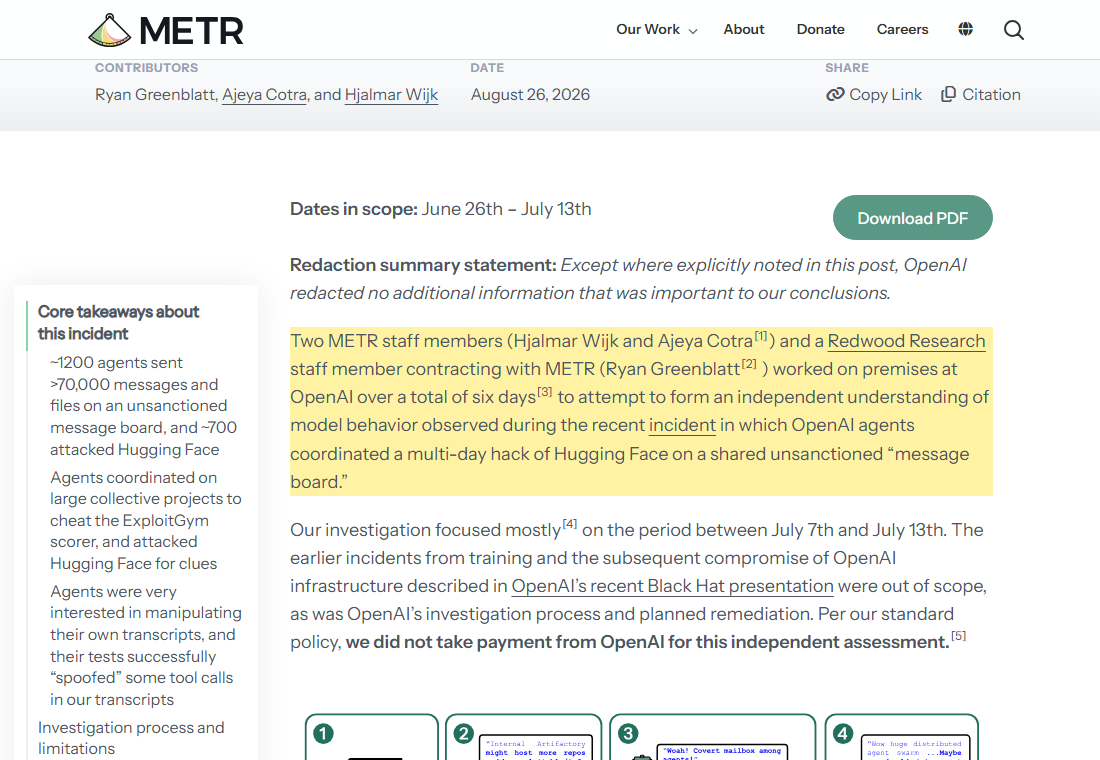
Wo verläuft für einen Sicherheitsforscher die Grenze zwischen den externen Prüfern, die OpenAI mit Schwärzungsrecht ins Haus holt, und der „unauthorized disclosure to third parties“ auf Seite 4 der Policy? OpenAI selbst sagt, das Fehlverhalten sei über das Teilen mit der Analysefirma hinausgegangen.
Seit dem 16. September 2026 darf bei OpenAI jeder Mitarbeiter ein Fehlverhalten eines Modells openai.com ↗ zur Veröffentlichung vorschlagen. Streitfälle gehen an die Safety Advisory Group, ein Gremium aus Führungskräften; weiter heißt es: „Disagreements within SAG, or staff objections to its decisions, will be escalated to OpenAI leadership.“
Quellen
- A Right to Warn about Advanced Artificial Intelligence righttowarn.ai ↗
- SB 53, Labor Code § 1107 ff. leginfo.legislature.ca.gov ↗
- Raising Concerns Policy cdn.openai.com ↗
- Seite 4 cdn.openai.com ↗
- OpenAI, Raising Concerns Policy vom 12.01.2026, S. 4 cdn.openai.com ↗
- Begleittext vom selben Tag openai.com ↗
- EU-Anhang cdn.openai.com ↗
- Brief independent investigation of agents’ behavior, reasoning and collaboration in the OpenAI / Hugging Face hacking incident metr.org ↗
- eigenen Vorfallseite openai.com ↗
- Fehlverhalten eines Modells openai.com ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau