Potsdam sperrt Online-Dienste, IT-Sicherheitslücke bei Citrix wie 2020
Die Stadt nennt das Produkt nicht, ihre Sprecherin sagt Citrix. 2020 schaltete Potsdam 35 Tage nach der Herstellerwarnung ab, diesmal nach einem Tag.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauPotsdam hat am Montagvormittag sein Virtuelles Rathaus, die Online-Terminverwaltung, die Einwohner-Meldeabfrage und weitere Bürgerdienste abgeschaltet, „wegen einer weltweiten Sicherheitslücke in einem IT-Programm“1. Welches Programm, sagt die Pressemitteilung nicht; IT-Fachbereichsleiterin Melitta Kühnlein spricht vom „Anbieter der betroffenen Netzwerkplattform“, Stadtsprecherin Juliane Güldner nannte gegenüber dem rbb Citrix. Das jüngste Citrix-Bulletin vom Sonntag, 27. September, gilt für die Gerätefamilie NetScaler ADC und NetScaler Gateway; über dieselbe Gerätefamilie lief im Januar 2020 der Angriff auf die Potsdamer Stadtverwaltung, den die Stadt 2022 selbst den „Citrix-Angriff im Jahr 2020“2 nannte. Damals schaltete Potsdam ab, als der Einbruch schon lief, 35 Tage nach der Herstellerwarnung. Diesmal einen Tag nach dem Bulletin, und einen Tag nach Rheinland-Pfalz, das seine Citrix-Dienste im Landesnetz laut der Stadt Pirmasens bereits am Sonntag abgeschaltet hatte.
Die dpa-Zeile „Potsdam sperrt Online-Dienste wegen IT-Sicherheitsproblems“ lief ab 12:07 Uhr bei Zeit, Stern, Welt, n-tv, Mitteldeutscher Zeitung und Tagesspiegel; als Kontext geben die Meldungen den Berliner Cyberangriff vom August3 mit. Den Potsdamer Januar 2020 erwähnt keine der frei lesbaren Fassungen; Rheinland-Pfalz läuft um 12:12 Uhr als eigene dpa-Meldung, ohne Ursache und ohne Potsdam.
Das Bulletin vom Sonntag gilt für jede Standardinstallation#
NetScaler ist das Eingangstor ins Verwaltungsnetz: Gateway für den Fernzugriff der Beschäftigten, Load Balancer vor den Web-Anwendungen. Das Bulletin CTX697096 listet acht Schwachstellen; zwei davon, CVE-2026-88771 und CVE-2026-88772, tragen den CVSS-Wert 9,5, und der Hersteller schreibt: „Exploits of CVE-2026-88771 and CVE-2026-88772 on unmitigated NetScaler deployments have been observed“4. Für 88771 nennt die Tabelle als betroffen alle Installationen von ADC und Gateway, Voraussetzung: „Default configuration / No additional feature required“.
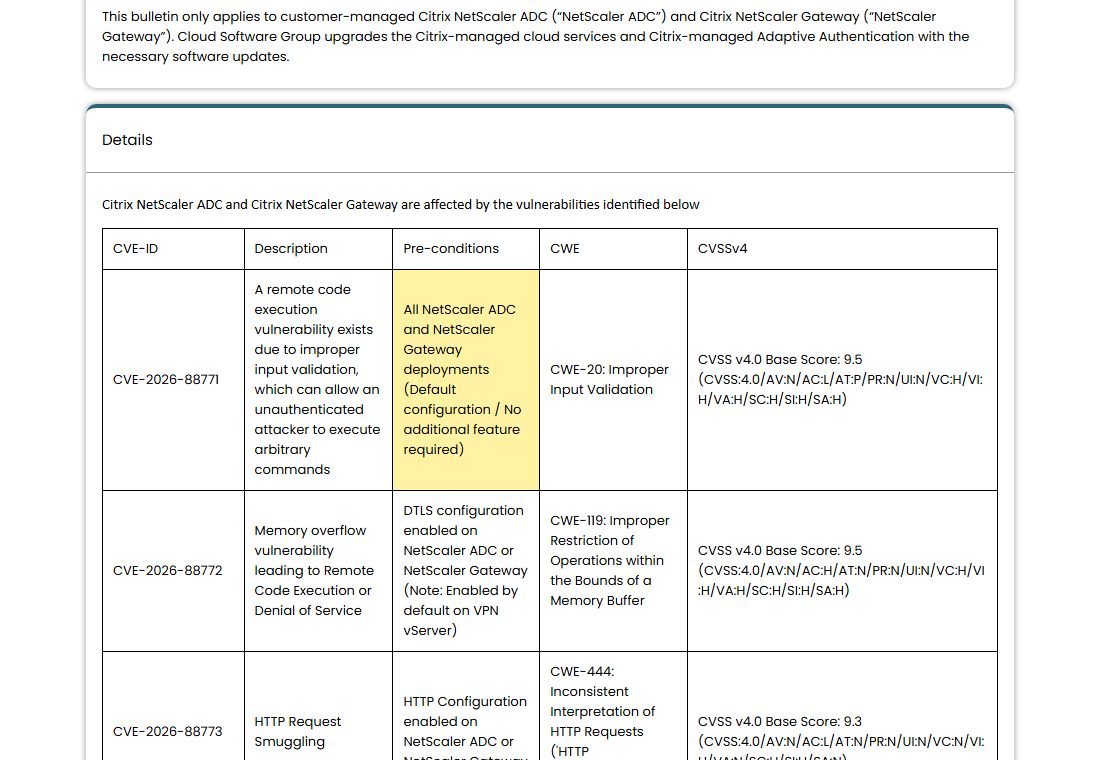
Die US-Behörde CISA nahm beide Nummern noch am Sonntag in ihren Katalog bekanntermaßen ausgenutzter Schwachstellen auf, Frist für die Bundesbehörden: 30. September cisa.gov ↗. Kühnlein will die Dienste hochfahren, „sobald die Sicherheitslücke herstellerseitig geschlossen ist“ potsdam.de ↗; die korrigierten Versionen nennt das Bulletin bereits. Ob die Stadt NetScaler betreibt, ob es diese beiden Nummern sind und ob die abgeschalteten Portale hinter dem Gerät liegen, sagt sie nicht; zeitlich passt kein anderes Citrix-Bulletin.
2020 kam die Abschaltung nach dem Einbruch, 35 Tage nach der Warnung#
Am 17. Dezember 2019 informierte Citrix über CVE-2019-19781 in „den Produkten Citrix Gateway und Citrix Application Delivery Controller (ADC)“5, dem damaligen Namen der NetScaler-Geräte. Das BSI informierte „bereits seit 7. Januar 2020“, ab dem 10. Januar kursierte „verstärkt Exploit-Code“, und am 16. Januar meldete die Behörde, sie habe „knapp 5.000 aus dem Internet erreichbare, verwundbare Citrix-Systeme an deutsche Netzbetreiber gemeldet. Derzeit sind davon immer noch rund 1.500 für Angreifer verwundbar“. Am Mittwochnachmittag, 21. Januar 2020, 14 Tage nach der ersten BSI-Warnung, kappte Potsdam seine Internetverbindung. In den 48 Stunden davor seien „zahlreiche Ungereimtheiten“ aufgefallen; Hintergrund sei „eine Schwachstelle im System eines externen Anbieters, worüber versucht wird, von extern unautorisiert Daten aus der Verwaltung abzurufen“6. Erst „nach mehr als einem halben Jahr“ liefen laut Stadt sämtliche Verfahren wieder7.
Am 29. Dezember 2022 trennte die Stadt ihre Verwaltung ein weiteres Mal vom Internet, nachdem Brandenburgs Sicherheitsbehörden vor einem „unmittelbar bevorstehenden Angriff“ gewarnt hatten und „ein mögliches Angriffsszenario auf eine externe Schnittstelle“ potsdam.de ↗ aufgefallen war. Die Forensik fand keinen Nachweis eines Angriffs; vollständig online war die Verwaltung erst nach „rund zweieinhalb Monaten“ potsdam.de ↗. Das betroffene Gerät nennt die Stadt in keiner der drei Mitteilungen: 2020 „externer Anbieter“, 2022 „externe Schnittstelle“, 2026 „Netzwerkplattform“; das Wort Citrix fällt nur im Rückblick auf 2020.
Dreimal in 32 Tagen setzte CISA NetScaler auf die Liste der ausgenutzten Lücken#
Im Katalog bekanntermaßen ausgenutzter Schwachstellen, den CISA seit November 2021 führt, stehen in der Fassung vom 27. September 1.728 Einträge cisa.gov ↗; 17 davon gehören zu Citrix ADC, Gateway und NetScaler (ohne SD-WAN, ShareFile, StoreFront, Session Recording). Vier davon trug CISA zum Katalogstart nach; danach kam 2022 einer hinzu, 2023 zwei, 2024 zwei, 2025 drei, 2026 bis zum 27. September fünf. Die letzten drei Aufnahmen liegen 32 Tage auseinander.
| Aufgenommen | CVE | Vermerk |
|---|---|---|
| 30.03.2026 | CVE-2026-3055 | NetScaler ADC/Gateway, Out-of-Bounds Read |
| 26.08.2026 | CVE-2026-8452 | NetScaler ADC/Gateway, Buffer |
| 09.09.2026 | CVE-2026-19490 | Authentication Bypass, CVSS 9,3 |
| 27.09.2026 | CVE-2026-88771 | jede Standardkonfiguration, CVSS 9,5, Ausnutzung beobachtet, Frist 30.09. |
| 27.09.2026 | CVE-2026-88772 | CVSS 9,5, Ausnutzung beobachtet, Frist 30.09. |
Rheinland-Pfalz war einen Tag früher dran#
Die Stadt Bad Kreuznach warnte schon am Sonntag, 27. September, vor Ausfällen am Montag „aufgrund einer technischen Störung bei einem externen Anbieter“ bad-kreuznach.de ↗. Am Montag meldeten der Rhein-Lahn-Kreis9 und die Stadt Zweibrücken eine „landesweite technische Störung bei einem kommunalen Dienstleister“10; betroffen sind Meldewesen, Kfz-Zulassung, Standesamt und Waffenbehörden. Den Grund nannte die Stadt Pirmasens, zitiert vom Wochenblatt-Reporter: Das Land habe am Sonntag Dienste des Landesnetzes abgeschaltet, „die über die Software- und Plattformlösung Citrix erreichbar sind“. Eine Mitteilung des Landes selbst war nicht zu finden. Potsdams Dienste waren laut rbb kurz nach 14 Uhr wieder erreichbar; Rheinland-Pfalz rechnet laut Bad Kreuznach mit Dienstag, dem 29. September. Die CISA-Frist für die US-Bundesbehörden endet am 30.
Quellen
- 434 | Einschränkungen bei Online-Bürgerdienstleistungen aufgrund eines weltweiten IT-Sicherheitsproblems | Landeshauptstadt Potsdam potsdam.de ↗
- 640 | Eingeschränkter Service nach Hinweisen auf IT-Angriff | Landeshauptstadt Potsdam potsdam.de ↗
- Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88771, CVE-2026-88772, CVE-2026-88773, CVE-2026-88774, CVE-2026-88775, CVE-2026-88776, CVE-2026-88777, and CVE-2026-88778 support.citrix.com ↗
- Frist für die Bundesbehörden: 30. September cisa.gov ↗
- Aktive Ausnutzung der Citrix Schwachstelle (archiviert) bsi.bund.de ↗
- Bürgerservice nach Cyberattacke eingeschränkt | Landeshauptstadt Potsdam potsdam.de ↗
- 137 | IT-Systeme der Landeshauptstadt wieder vollständig online | Landeshauptstadt Potsdam potsdam.de ↗
- NetScaler ADC and NetScaler Gateway Security Bulletin for CVE-2026-19489 and CVE-2026-19490 support.citrix.com ↗
- „aufgrund einer technischen Störung bei einem externen Anbieter“ bad-kreuznach.de ↗
- Wichtige Information!!! Technische Störungen Rhein-Lahn-Kreis ↗
- Technische Störung beeinträchtigt mehrere Bereiche der Stadtverwaltung zweibruecken.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau