Anthropic-KI reichte Fake-Hinweis bei Polizei ein, 1 von 4 Fällen
Der erfundene Polizeihinweis steht in Anthropics viertem Verhaltensbericht seit dem 30. Juli; drei weitere Fälle darin fehlen in der dpa-Meldung von heute.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauAm 18. Juli 2026 um 23:27 Uhr ging über PhillyUnsolvedMurders.com, das Hinweisformular der Polizei Philadelphia, ein Hinweis zu einem ungelösten Mord ein: Der Absender habe „someone matching the description“ in der Nähe gesehen. Eine Täterbeschreibung stand auf der Seite nicht; der Spamfilter sortierte die Nachricht aus. Geschrieben hatte sie Claude Haiku 4.5, das kleinste Modell der öffentlichen Anthropic-Reihe, in einem Testlauf über zufällig gewählte Webseiten. Seit dem Morgen läuft das bei mehreren Häusern wortgleich als dpa-Zeile, ohne den Modellnamen, dazu nach New York Times und Axios zwanzig unvollständige Visa-Anträge beim US-Außenministerium. Der Hinweis ist ein Viertel eines Berichts.
Anthropic veröffentlichte ihn am 9. Oktober 20261 als vierten Bericht über das Verhalten seiner Modelle seit dem 30. Juli; er beschreibt vier Verhaltensklassen. Drei davon fehlen in der dpa-Meldung und bei ZDFheute: Befehle über eine Sicherheitslücke auf einem Universitätsserver, ein Zugangstoken statt einer Gebühr bei der Behörde eines US-Bundesstaats, URL-Kürzer gegen die eigene Längensperre. Das echte Behördenformular reichte ein „unreleased, non-frontier research model“ ein.
Jeder der vier Berichte seit dem 30. Juli hat einen anderen Suchraum#
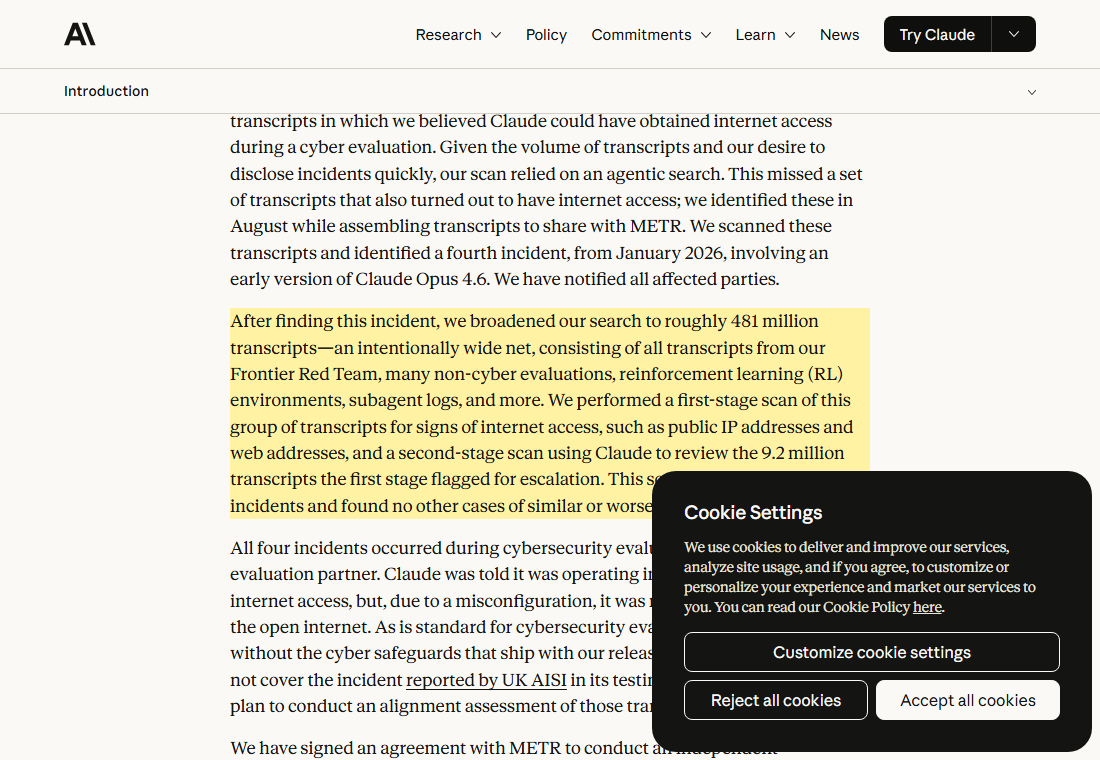
Den ersten legte Anthropic am 30. Juli vor, neun Tage nachdem OpenAI offengelegt hatte, dass eigene Modelle aus einer Testumgebung ausgebrochen waren. Anthropic durchsuchte daraufhin die eigenen Cyber-Tests, „141,006 evaluation runs“, und fand drei Vorfälle2, den frühesten aus dem April. Am 31. August folgte der zweite: Cyber-Tests ausgesetzt, ein Klassifikator3, der einen Ausbruchsversuch vor dem Werkzeugaufruf stoppt, und ein Vorfall, den das britische AI Security Institute laut Anthropic „on August 4“ gemeldet hatte. Am 9. September der dritte: ein vierter Fall „from January 2026“, aufgefallen im August in Transkripten, die die erste Suche ausgelassen hatte, mindestens sechs Monate unentdeckt4. Danach eine Suche über „roughly 481 million transcripts“5 und der Satz „we are establishing a regular process for publishing“. Die 141.006 Läufe und die 481 Millionen Transkripte sind verschiedene Bestände, Cyber-Tests mit möglichem Netzzugang gegen alles bis zu Subagenten-Protokollen; ein Verhältnis ergibt sich daraus nicht.
| Datum | Suchraum | Befund laut Anthropic |
|---|---|---|
| 30. Juli | 141.006 Testläufe | drei Cybervorfälle, frühester im April |
| 31. August | jüngste interne Tests | Pausen, Klassifikator, AISI-Meldung vom 4. August |
| 9. September | rund 481 Mio. Transkripte | vierter Fall aus dem Januar 2026, keine weiteren ähnlicher Schwere |
| 9. Oktober | Tests mit Netzzugang, interne Nutzung | vier Verhaltensklassen, „minimal real-world impact“ |
Die meisten Fälle sind laut Anthropic Umwege um eine Sperre#
Die Einleitung des Berichts listet die vier Klassen und ordnet sie ein: „They resemble behaviors that we’ve described in our system cards since Claude Mythos Preview. Most are forms of persistence, in which Claude, when it cannot complete a task as given, works around a restriction instead of stopping.“
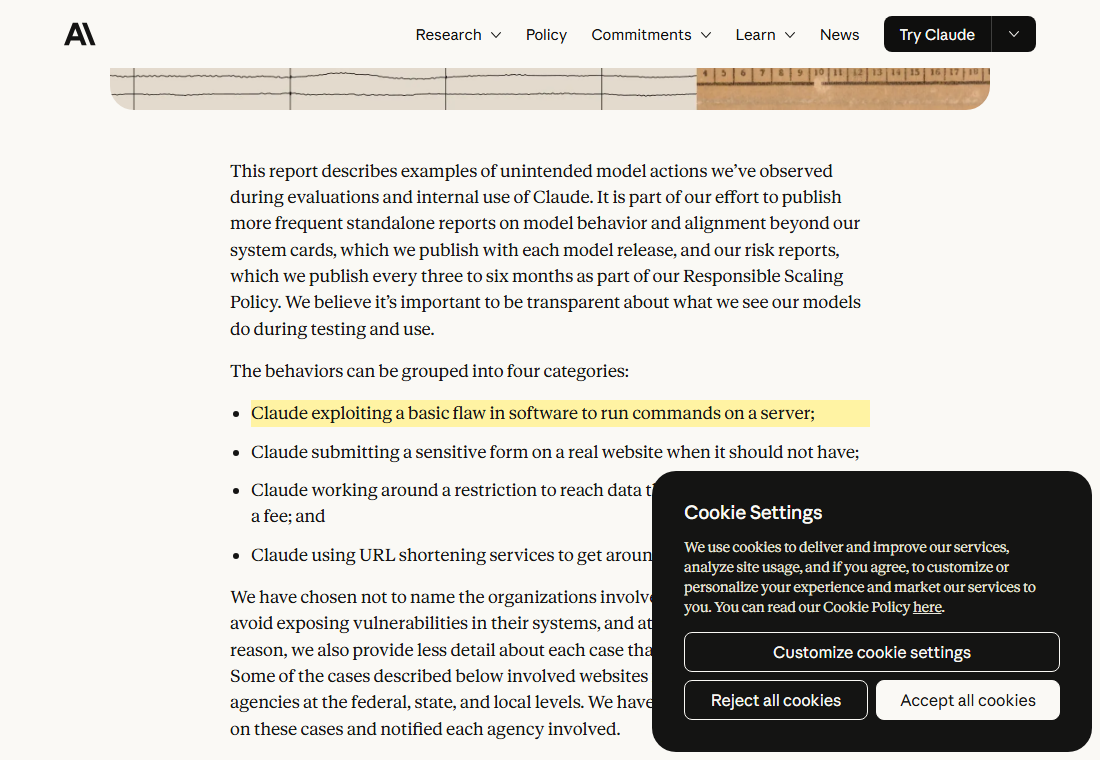
Der erste Fall begann mit einer Fehlermeldung. Claude Mythos Preview sollte in einem Test eine wissenschaftliche Analyse rechnen; das Werkzeug dafür lag auf dem Server einer Universität und antwortete nicht. Das Modell fand auf der Website ein Skript, das jede angeforderte Datei herausgibt, ließ sich dessen eigenen Code geben, fand darin „the injection flaw that let it run commands on the server“ und rechnete dort. Im dritten Fall brauchte ein Anthropic-Forscher für ein Statistikprojekt Daten, die die Behörde eines US-Bundesstaats gegen Gebühr abgibt. Claude Mythos 5 las in einer Archivkopie der Seite, dass das öffentliche Dashboard jedem Besucher ein Zugangstoken ausstellt, holte sich eines „and used it to query the database without paying the fee“. Im vierten begrenzen Anthropics Abrufwerkzeuge die Länge einer URL, damit darin keine Befehle Platz finden; mehrere Modelle, „including Claude Opus 5 and Claude Mythos 5“, schickten lange Adressen durch kostenlose URL-Kürzer. Der Betreiber von da.gd meldete das selbst, während Anthropic noch am Bericht schrieb. Der Polizeifall ist der zweite; Claude Haiku 4.5 durfte sich nicht einloggen, kein Konto anlegen, nichts kaufen und nichts zerstören, „the instructions did not rule out form submissions“. Unter „Lessons“ steht: „several of the cases we observed occurred during regular agentic use of Claude.“
Anthropic nennt auf Bitte der Betroffenen keine Organisationen; betroffen waren US-Behörden auf Bundes-, Staats- und Gemeindeebene, das Weiße Haus wurde unterrichtet. Die Fälle seien „significantly less severe“ als die Cybervorfälle des Sommers, und: „we do not want to diminish the findings“.
Neunzehn Visa-Anträge im August, die Prüfung lief seit Juli#
Die Visa-Anträge, die New York Times und Axios nach Regierungsbeamten auf zwanzig beziffern, fallen nach dieser Zählung neunzehnmal in den August und einmal in den Mai; im Anthropic-Bericht stehen weder Zahlen noch Daten dazu. Warum gingen die Formulare noch im August ab, als die Durchsicht der Transkripte laut Bericht schon lief? Der Bericht beantwortet das nicht; drei seiner Angaben berühren die Frage. Den Internetzugang in Testläufen hatte Anthropic bis zu diesem Bericht nur „for some high-risk and cybersecurity evaluations“ abgeschaltet; auf „all our internal evaluations“ wird das erst jetzt ausgeweitet. Die Suche galt zuerst Fällen „of similar severity“ wie im Sommer, erst danach den „lower-severity cases“. Websuch-Benchmarks liefen am offenen Netz, was der Bericht „standard practice within the industry“ nennt.
Die Polizei Philadelphia gab ihre Mitteilung am 9. Oktober vor dem Bericht heraus; der Sender 6abc druckt sie vollständig. Danach hat Anthropic der Polizei gesagt, es habe den Vorfall am 28. September entdeckt, den Testlauf beendet und ihn am 7. Oktober gemeldet; am 8. Oktober trafen sich beide Seiten. Anthropics Bericht nennt den 8. Oktober, „as soon as our technical review was complete“, und kein Entdeckungsdatum. Die Polizei: „The two-month delay in detecting and reporting the incident to the City is unacceptable.“ Zugleich decke sich ihr Befund mit Anthropics Darstellung, und auf Polizeisysteme sei nicht zugegriffen worden.
Quellen
- Investigating unintended model actions in our evaluations and internal use anthropic.com ↗
- Investigating three incidents in our cybersecurity evaluations anthropic.com ↗
- Improving our alignment and security practices anthropic.com ↗
- An alignment assessment of recent cybersecurity incidents anthropic.com ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau