Kommt man nach einem Verdacht auf eine schwarze Liste aller Banken?
Ab Juli 2027 muss eine Bank den Geldwäschehinweis einer anderen selbst prüfen, bevor sie handelt. Ein Girokonto kündigen darf sie trotzdem ohne Grund.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauEine schwarze Liste, die nach einem Geldwäsche- oder Betrugsverdacht automatisch bei allen Banken gilt, sehen weder die EU-Geldwäscheverordnung noch die geplante EU-Zahlungsdiensteverordnung vor. Einen gemeinsamen Topf für Betrugshinweise gibt es allerdings schon, den FraudPool der Schufa1. Gibt eine Bank nach den beiden Verordnungen einen Verdacht an andere weiter, muss jede empfangende Bank ihn selbst bewerten, bevor sie deshalb ein Konto kündigt oder einen Kunden ablehnt. Ein Girokonto darf die Bank trotzdem mit mindestens zwei Monaten Frist kündigen, wenn der Vertrag das vorsieht, ohne dass das Gesetz dafür einen Grund verlangt. Über eine Verdachtsmeldung darf sie dem Kunden nichts sagen.
Die Frage stellt sich, seit Commerzbank, Deutsche Bank und der Sparkassenverband DSGV am 11. November 2026 ein Gemeinschaftsunternehmen angekündigt haben, über das Banken solche Hinweise austauschen sollen. Die dpa stellte die Geldwäsche in die Überschrift, und mehrere Häuser übernahmen diese Zeile. Laut der gemeinsamen Pressemitteilung2 ist der erste Anwendungsfall aber Betrug: „Phishing, Anlage- und Warenbetrug oder Love Scams“ (eigene Übersetzung). Eine Rechtsgrundlage nennt die Mitteilung nicht.
Ein fremder Hinweis allein reicht nicht, eine Kündigung ohne Grund schon#
Die EU-Geldwäscheverordnung 2024/1624 data.europa.eu ↗ (AMLR, Anti-Money Laundering Regulation), die ab dem 10. Juli 2027 gilt, und die Ratsposition zur Zahlungsdiensteverordnung (PSR) verbieten dasselbe: eine Kündigung oder Ablehnung allein auf den fremden Hinweis hin, „ohne diese Informationen bewertet zu haben“ (Artikel 75 Abs. 4 c AMLR, ebenso Artikel 88 Abs. 5 der PSR-Ratsposition). Kündigt oder lehnt die Bank ab, vermerkt sie nach der Geldwäscheverordnung in ihren Aufzeichnungen, dass ein verwendeter Hinweis aus dem Austausch stammt. Eine Pflicht, den Vermerk dem Kunden mitzuteilen, enthält Artikel 75 nicht.
Daneben gilt das deutsche Kündigungsrecht unverändert. Nach § 675h Abs. 2 BGB gesetze-im-internet.de ↗ kann die Bank einen unbefristeten Kontovertrag kündigen, wenn das Kündigungsrecht vereinbart ist; die Frist darf zwei Monate nicht unterschreiten. Einen Grund verlangt die Norm nicht. Strenger ist es beim Basiskonto gesetze-im-internet.de ↗, das die Bank nur aus bestimmten Gründen kündigen darf, etwa nach einer vorsätzlichen Straftat gegen sie oder ihre Kunden. Ob für Sparkassen als öffentlich-rechtliche Institute mehr gilt, regeln diese Normen nicht.
Wer nachfragt, erfährt über eine Verdachtsmeldung nichts (§ 47 Abs. 1 GwG). Auch eine Datenschutz-Auskunft hilft dort nicht weiter: Für Daten, die die Bank an die Aufsicht oder die Zentralstelle für Finanztransaktionsuntersuchungen (FIU) übermittelt, besteht das Auskunftsrecht nach Artikel 15 DSGVO laut § 11a Abs. 2 GwG gesetze-im-internet.de ↗ nicht.
Bis Juli 2027 geht ein Geldwäscheverdacht nur im Einzelfall an eine andere Bank#
Das Geldwäschegesetz verbietet einer Bank, Kunden oder Dritten von einer Verdachtsmeldung an die FIU zu erzählen. Eine Ausnahme erlaubt § 47 Abs. 2 Nr. 5 GwG gesetze-im-internet.de ↗ zwischen Banken nur in Fällen, „die sich auf denselben Vertragspartner und auf dieselbe Transaktion beziehen, an der zwei oder mehr Verpflichtete beteiligt sind“. Einen allgemeinen Austausch über verdächtige Kunden deckt das nicht.
Für Transaktionsdaten testet die Datenplattform EuroDaT seit dem 4. Juni 2025 mit drei großen Banken das Verfahren safeAML3. Begründung dort: Banken dürften „aufgrund von Datenschutzbestimmungen Transaktionsdaten nicht direkt austauschen“.
Ab dem 10. Juli 2027 dürfen Banken über Kunden mit höherem Risiko sprechen#
Dann erlaubt Artikel 75 der Geldwäscheverordnung feste „Partnerschaften für den Informationsaustausch“. Teilen dürfen deren Mitglieder nur, „wenn dies unbedingt erforderlich ist“, um ihre Prüf- und Meldepflichten zu erfüllen, und nur über Kunden mit höherem Risiko. Die Verordnung nennt drei Gruppen: Kunden, die nach der Risikobewertung von EU und Staat auffallen; Kunden in bestimmten, in der Verordnung aufgezählten Lagen; und Kunden, über die die Bank erst mehr wissen muss, um ihr Risiko festzustellen.
Bevor eine solche Partnerschaft beginnt, prüft die Aufsicht, gegebenenfalls mit den Datenschutzbehörden, ob sie die Regeln einhält. Die Banken müssen die Daten technisch schützen, auch durch Pseudonymisierung, und vorher eine Datenschutz-Folgenabschätzung machen. Was eine Maschine errechnet hat, darf nur unter „angemessener menschlicher Aufsicht“ weitergegeben werden.
Bei Betrug sollen Banken teilen müssen#
Weiter geht die Zahlungsdiensteverordnung (Payment Services Regulation). Der Rat hat sie am 29. Oktober 2026 in erster Lesung angenommen, die zweite Lesung im Europäischen Parlament steht aus. Nach Artikel 88 der Ratsposition data.consilium.europa.eu ↗ müssen Zahlungsdienstleister an Vereinbarungen zum Austausch von Betrugsdaten teilnehmen („shall participate“), sobald sie „objektiv gerechtfertigte Gründe“ (eigene Übersetzung) haben, einen Kunden des Betrugs zu verdächtigen.
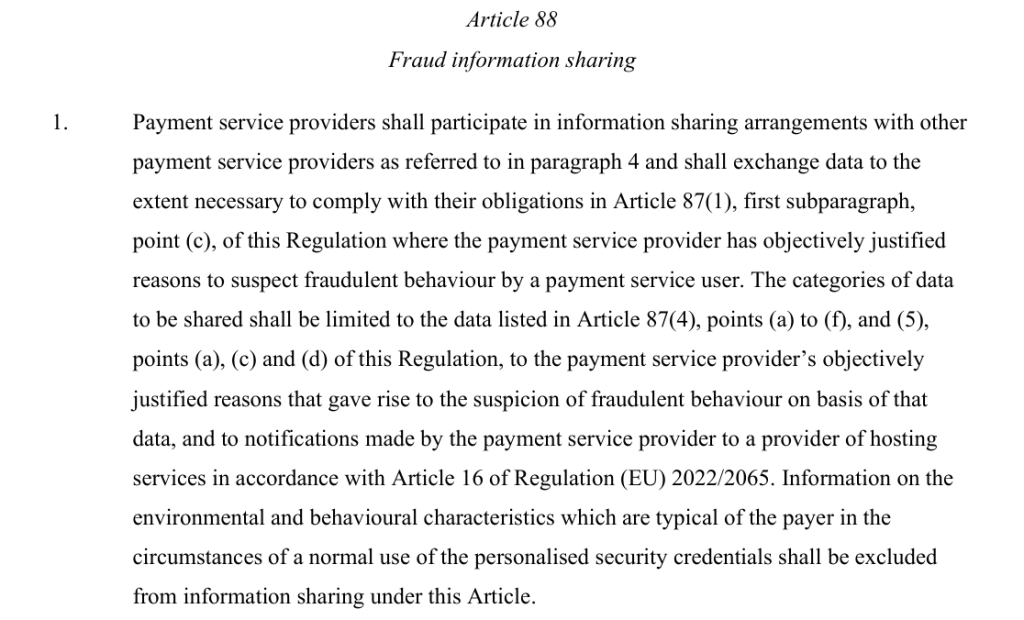
Geteilt werden dürfen Angaben zum Zahler, zu seinem Konto samt Zahlungsverlauf, Betrag, Zeitpunkt, Gerät, IP-Adressbereich und das Empfängerkonto. Laut Erwägungsgrund 145 sollen sie die verdächtige Zahlung betreffen, nicht die Zahlungen davor und danach. Ausgeschlossen sind die Verhaltensmerkmale, die für einen Kunden beim normalen Gebrauch seiner Zugangsdaten typisch sind. Die Verordnung gilt 21 Monate nach ihrem Inkrafttreten, und in Kraft tritt sie 20 Tage nach der Veröffentlichung im Amtsblatt. Erscheint sie nicht vor Dezember 2026, gilt sie nicht vor September 2028. Wortlaut und Datum können sich bis dahin noch ändern.
Die Ratsposition verbindet beide Regeln: Wer an einer Partnerschaft nach Artikel 75 der Geldwäscheverordnung teilnimmt, soll damit auch die Pflicht zum Teilen von Betrugsdaten erfüllen (Erwägungsgrund 148).
Landet auch das Opfer in der Datenbank?#
Es kann. Die Pressemitteilung beschreibt den Fall so: Erkennt eine Bank ein Konto, das betrügerisch genutzt wird, kann sie diese Information den anderen Instituten zur Verfügung stellen. Das Konto, auf das das Geld floss, gehört nicht immer dem Täter. Die Ratsposition nennt als Schutz, dass die Bank des Zahlers ihren Kunden kontaktiert und die Bank des Empfängers dessen Konto weiter beobachtet data.consilium.europa.eu ↗. Ohne „gründliche Untersuchung“ sollen geteilte Daten kein Grund sein, ein Konto zu entziehen. Gespeichert werden geteilte Betrugsdaten höchstens fünf Jahre nach der verdächtigen Zahlung (Artikel 88 Abs. 3). Die eigenen Überwachungsdaten der Bank dürfen bis zu fünf Jahre nach Ende der Kundenbeziehung bleiben.
| Betrug: Art. 88 PSR (Ratsposition) | Geldwäsche: Art. 75 AMLR | |
|---|---|---|
| Gilt ab | frühestens September 2028 (Rechnung oben) | 10. Juli 2027 |
| Teilnahme | Pflicht | freiwillig, Austausch nur, wenn „unbedingt erforderlich“ |
| Über wen | Kunden mit objektiv begründetem Betrugsverdacht | nur Kunden mit höherem Risiko |
| Speicherdauer | höchstens 5 Jahre nach der verdächtigen Zahlung | keine eigene Frist in Art. 75 |
| Kündigung allein auf fremden Hinweis | verboten ohne eigene Bewertung | verboten ohne eigene Bewertung, Herkunft kommt in die Akten |
| Ordentliche Kündigung mit 2 Monaten Frist | bleibt möglich (§ 675h BGB), außer Basiskonto | bleibt möglich (§ 675h BGB), außer Basiskonto |
| Kunde erfährt den Grund | kein Anspruch in Art. 88 | über eine Verdachtsmeldung nicht (§ 47 Abs. 1 GwG) |
Die Niederlande wollten alle Zahlungen gemeinsam überwachen#
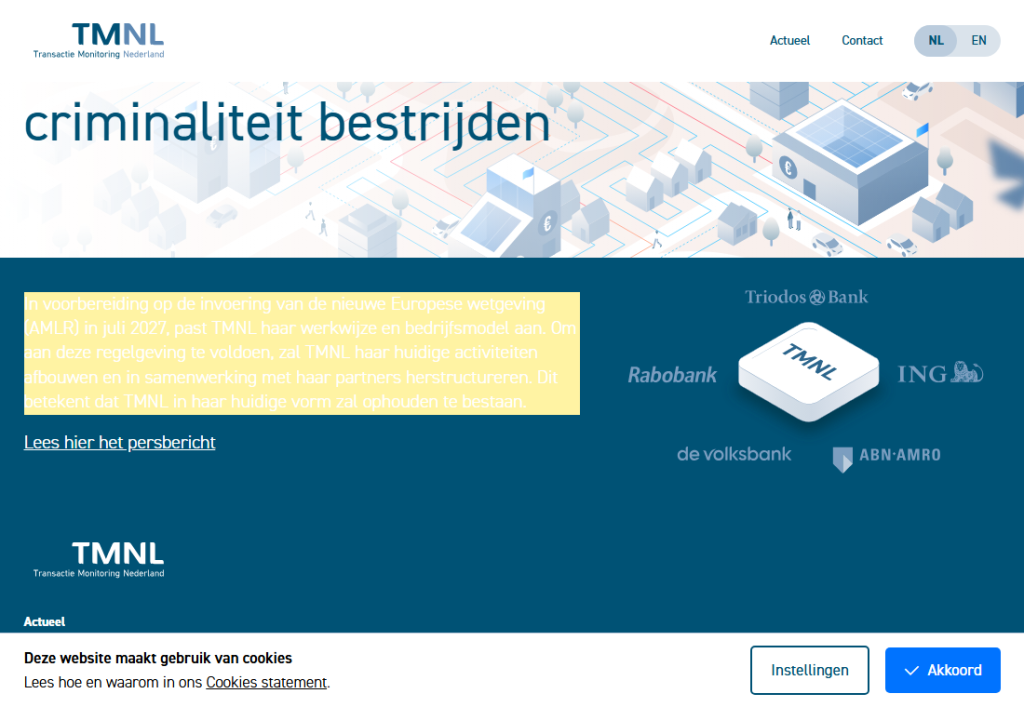
Fünf niederländische Banken, darunter ABN AMRO, ING und Rabobank, gründeten Transactie Monitoring Nederland (TMNL). Das Vorhaben von 2019 war, so beschreibt es der Staatsrat, „fast zehn Milliarden Transaktionen pro Jahr bei 35 Millionen Kunden gemeinsam zu überwachen“ (eigene Übersetzung), nicht nur Verdachtsfälle. Der Raad van State riet 2021 ab4: Notwendigkeit und Verhältnismäßigkeit seien „nicht nachgewiesen“. Er hielt außerdem für „unverzichtbar“, dass Kunden sich wirksam gegen eine Entscheidung ihrer Bank wehren können, auch gegen die Aufnahme in eine „zwarte lijst“.
Der Rat war nicht bindend. Die Grundlage strich die Regierung erst im Juni 2024, und zwar mit Verweis auf die EU-Verordnung5, die für eine nationale Regelung „nicht oder kaum Raum lässt“. Kurz darauf kündigte TMNL an, seine Tätigkeit abzubauen und sich nach der EU-Verordnung neu aufzustellen. Auf der Startseite6 steht, TMNL werde „in seiner jetzigen Form aufhören zu bestehen“.
Einen eigenen Weg, mit dem sich Kunden gegen einen geteilten Hinweis wehren können, wie ihn der Staatsrat verlangte, enthalten weder Artikel 75 der Geldwäscheverordnung noch Artikel 88 der Ratsposition.
Stand: 11. November 2026
Quellen
- FraudPrevention - Does your customer even want to pay? SCHUFA Holding AG ↗
- Commerzbank, Deutsche Bank and DSGV establish joint venture - Group Website Group Website ↗
- EU-Geldwäscheverordnung 2024/1624 data.europa.eu ↗
- § 675h Abs. 2 BGB gesetze-im-internet.de ↗
- Basiskonto gesetze-im-internet.de ↗
- § 11a Abs. 2 GwG gesetze-im-internet.de ↗
- § 47 Abs. 2 Nr. 5 GwG gesetze-im-internet.de ↗
- EuroDaT: safeAML eurodat.org ↗
- Artikel 88 der Ratsposition data.consilium.europa.eu ↗
- Rat der EU, Ratsdokument ST 8543/1/26 REV 1, S. 304 data.consilium.europa.eu ↗
- weiter beobachtet data.consilium.europa.eu ↗
- Wet plan van aanpak witwassen. Raad van State ↗
- Kamerstuk 36228, nr. 16 | Overheid.nl > Officiële bekendmakingen zoek.officielebekendmakingen.nl ↗
- Samen financiële criminaliteit bestrijden - TMNL TMNL ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau