BSI wirbt für die security.txt, die Bundespolizei ließ ihre verfallen
Unter 2.529 Domains von Bund, Kliniken und Netzbetreibern haben 137 eine security.txt, oft von Dienstleistern gepflegt, einige seit Jahren abgelaufen.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauWer auf der Website eines Krankenhauses eine Sicherheitslücke findet, braucht als Erstes eine Adresse. Dafür gibt es seit 2022 einen Internetstandard1, die security.txt: eine Textdatei unter dem Pfad /.well-known/security.txt, die nennt, wohin Hinweise auf Schwachstellen gehen. Bei 1.285 von 1.333 erreichbaren Krankenhaus-Domains lag dort am 23. September 2026 nichts. Von 449 Domains des Bundes haben 29 die Datei, von 747 Domains der Strom- und Gasnetzbetreiber 60. Wo sie existiert, pflegt sie oft ein Dienstleister, und einige sind seit Jahren abgelaufen.
Das Bundesamt für Sicherheit in der Informationstechnik hatte am 6. August gemeldet2, nur 1,8 Prozent der Webseitenbetreiber in Deutschland stellten die Datei bereit, und zur Umsetzung aufgerufen. Der heutige Scan nimmt drei Gruppen, von denen der Staat Sicherheit ausdrücklich verlangt und deren Verzeichnisse vollständig öffentlich sind. Die Bundesverwaltung ist an die Mindeststandards des BSI3 gebunden, ein „verbindliches Mindestniveau“. Krankenhäuser müssen nach § 391 SGB V Vorkehrungen „nach dem Stand der Technik“ treffen. Unter den NIS-2-Registrierungen beim BSI stammen 2.365 aus der Energie und 3.354 aus dem Gesundheitswesen4.
| Gruppe (erreichbare Domains) | mit security.txt | davon standardgerecht |
|---|---|---|
| Bund (449) | 29 (6,5 %) | 20 |
| Krankenhäuser (1.333) | 48 (3,6 %) | 37 |
| Netzbetreiber (747) | 60 (8,0 %) | 48 |
Die Listen stammen aus dem Krankenhausverzeichnis des Statistischen Bundesamts5, aus dem Marktstammdatenregister6 mit 1.055 aktiven Netzbetreibern und aus einer offenen Liste von 660 Bundesdomains7, von denen 211 nicht mehr antworten. Geprüft wurde je Domain die Startadresse, nicht jedes Portal dahinter. Die 1,8 Prozent des BSI beruhen auf einer anderen, nicht veröffentlichten Grundgesamtheit. Auf Häuser statt Domains gerechnet haben 131 von 1.758 Krankenhäusern eine Datei, weil Träger wie Agaplesion und Sana eine für viele Häuser führen. Von 81 Netzbetreibern mit mehr als 100.000 angeschlossenen Kunden haben 17 eine, von den 655 kleineren 42.
Mit einem belegten Datenleck beginnt eine Frist von 72 Stunden#
Gesetzlich vorgeschrieben ist die Datei für keine der drei Gruppen. Das BSI-Gesetz verlangt von NIS-2-Einrichtungen in § 30 Absatz 2 Maßnahmen zu „Management und Offenlegung von Schwachstellen“; auf welchem Weg Hinweise von außen eingehen, regelt es nicht. Das BSI selbst empfiehlt die Datei im Flyer mit der Allianz für Cyber-Sicherheit bsi.bund.de ↗ und wirbt: „Nur zwei Zeilen sind Pflichtangaben!“
Nach Artikel 33 der Datenschutz-Grundverordnung edpb.europa.eu ↗ meldet ein Betreiber eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, an die Datenschutzaufsicht. Die Meldung entfällt, wenn für die Betroffenen voraussichtlich kein Risiko besteht. Bekannt ist die Verletzung nach den Leitlinien des Europäischen Datenschutzausschusses edpb.europa.eu ↗ etwa, sobald ein Dritter belegt, dass Daten unbefugt offengelegt wurden. Eine Lücke, über die niemand an Daten gelangt ist, gilt danach noch nicht als Verletzung. Einen bestimmten Eingangskanal nennen die Leitlinien nicht; die security.txt macht ihn auffindbar. Ob diese Folge Betreiber davon abhält, eine Adresse zu veröffentlichen, dazu ist keine Untersuchung aufzufinden.
Eine zweite Frist gilt seit dem 11. September 2026 nach dem Cyber Resilience Act8, allerdings nur für Hersteller von Produkten mit digitalen Elementen. Aktiv ausgenutzte Schwachstellen melden sie binnen 24 Stunden über eine Plattform der EU-Agentur ENISA und ergänzen die Meldung binnen 72 Stunden.
Der Finder der Modern-Solution-Lücke ist rechtskräftig verurteilt#
§ 202a StGB bestraft, wer sich unbefugt Zugang zu besonders gesicherten Daten verschafft. Ein IT-Berater fand 2021 bei der Firma Modern Solution eine Datenbank mit Daten von rund 700.000 Online-Kunden. Es folgten nach Darstellung der Stiftung Datenschutz9 Anzeige, Hausdurchsuchung und die Beschlagnahme seiner Geräte. 2025 nahm das Bundesverfassungsgericht seine Beschwerde nicht an; die Entscheidung des Oberlandesgerichts Köln ist rechtskräftig.
Absatz 1 erhielt seine heutige Fassung im August 2007 bmjv.de ↗. Für 2022 stellt das Bundesjustizministerium 13.206 polizeilich erfasste Fälle bmjv.de ↗ von Ausspähen und Abfangen von Daten samt Vorbereitung und Datenhehlerei 43 Verurteilten nach § 202a gegenüber; Verfahren gegen Forscher liegen, soweit aus Medien bekannt, „im einstelligen Bereich“. In Europa erlauben nach Zählung der Gesellschaft für Informatik gi.de ↗ sieben Staaten ethisches Hacking ausdrücklich.
Im November 2024 legte das Ministerium einen Entwurf bmjv.de ↗ vor, weil die Strafbarkeitsrisiken „nicht nur von verbotenem, sondern auch von gesellschaftlich erwünschtem Verhalten abschrecken“. Straffrei sollte das Aufspüren von Lücken werden, wenn es in der Absicht geschieht, sie festzustellen und Betreiber, Hersteller oder BSI zu unterrichten. In den Bundestag kam der Entwurf10 vor Ende der Wahlperiode nicht mehr. Im Whitepaper vom August 2026 gi.de ↗ fordert die GI die Reform erneut; Freiwillige „melden eher über Stellen wie das BSI oder den Chaos Computer Club“.
Sechs Versorger teilen dieselbe abgelaufene Datei#
Acht Versorger nennen als Kontakt eine Adresse bei hitcom.de. Sechs dieser Dateien sind identisch, einschließlich des Ablaufdatums 15. September 2024, darunter die der Stadtwerke Metzingen stadtwerke-metzingen.de ↗. Zwölf Netzbetreiber verweisen auf security@eon.com. Sieben Domains des Bundes, darunter die des Auswärtigen Amts auswaertiges-amt.de ↗, der Bundesregierung, des Bundestags und der Bundesbank, geben eine Adresse bei babiel.com an. Nach dem Datenleck aus zwei Senatsverwaltungen im September verweist das Landesportal berlin.de berlin.de ↗ auf berlinonline.net, in einer signierten Datei mit veröffentlichter Meldepolitik.
Die Datei der Bundespolizei bundespolizei.de ↗ liegt am alten Pfad /security.txt, den der Standard nur „for legacy compatibility“ duldet. Nach „mailto:“ steht ein Leerzeichen, als Adresse ist der Kontakt damit ungültig. Am 28. Februar 2025 lief die Datei ab.
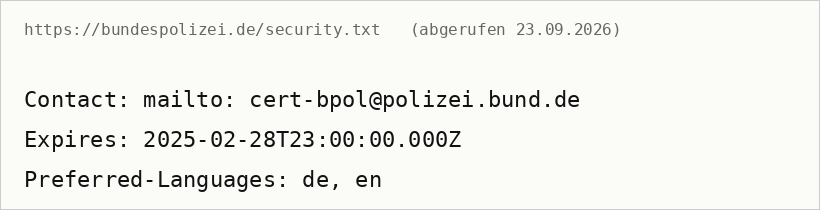
Das BSI setzt in seiner eigenen Datei den 29. Juni 2099 als Ablaufdatum; der Standard empfiehlt weniger als ein Jahr. Von den 137 gefundenen Dateien erfüllen 105 alle Muss-Vorgaben, 70 zusätzlich diese Empfehlung.
Der Cyberdome des BSI soll Befunde an den hinterlegten Kontakt schicken. Unter den 2.529 geprüften Domains aus Bund, Kliniken und Netzbetrieb fände er bei 2.392 keinen.
Quellen
- RFC 9116: A File Format to Aid in Security Vulnerability Disclosure | RFC Editor rfc-editor.org ↗
- Nur 1,8 Prozent der Webseitenbetreiber nutzen security.txt – BSI und ACS raten zur Umsetzung bsi.bund.de ↗
- Mindeststandards des BSI nach § 44 Abs. 1 Satz 1 BSIG bsi.bund.de ↗
- NIS-2 in Zahlen bsi.bund.de ↗
- Krankenhausverzeichnis 2024 - Kostenlos downloaden und ohne Einschränkung nutzen Statistisches Bundesamt ↗
- Marktakteure | MaStR marktstammdatenregister.de ↗
- GitHub - robbi5/german-gov-domains: An incomplete listing of german government domains GitHub ↗
- Flyer mit der Allianz für Cyber-Sicherheit bsi.bund.de ↗
- Artikel 33 der Datenschutz-Grundverordnung edpb.europa.eu ↗
- Leitlinien des Europäischen Datenschutzausschusses edpb.europa.eu ↗
- Cyber Resilience Act bsi.bund.de ↗
- Bundesverfassungsgericht lehnt Beschwerde gegen Modern Solution ab – Ethical Hacking bleibt riskant Stiftung Datenschutz ↗
- im August 2007 bmjv.de ↗
- 13.206 polizeilich erfasste Fälle bmjv.de ↗
- Gesellschaft für Informatik gi.de ↗
- Entwurf bmjv.de ↗
- Modernisierung des Computerstrafrechts: BRAK begrüßt Reformüberlegungen des Bundesjustizministeriums Bundesrechtsanwaltskammer ↗
- Whitepaper vom August 2026 gi.de ↗
- Stadtwerke Metzingen stadtwerke-metzingen.de ↗
- Auswärtigen Amts auswaertiges-amt.de ↗
- Landesportal berlin.de berlin.de ↗
- Datei der Bundespolizei bundespolizei.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau