Let’s Talk About Sec, Berlin: Nichts sehen, nichts hören, nichts sagen
Berlin hat gesagt, wie viele Daten abgeflossen sind, aber nicht, wen es benachrichtigt. Wer mit der Verwaltung zu tun hatte, steht womöglich in den Daten. Der Beitrag fordert, diese Menschen zu informieren.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauUpdate (7. September 2026, 10 Uhr): Eine Behördenmitteilung1 berichtet, dass ein weiteres Datenpaket aufgetaucht sein soll, welches zu neuen Zugriffsbeschränkungen bei Fachverfahren führt. Ob das Übersehen vom Freitag oder eine echte Nachlieferung ist, lässt sich aus den vorliegenden Quellen nicht unterscheiden. Die Anzahl der Datenpakete, drei, auf der Webseite der Hacker hat sich seit Freitag jedenfalls nicht geändert.
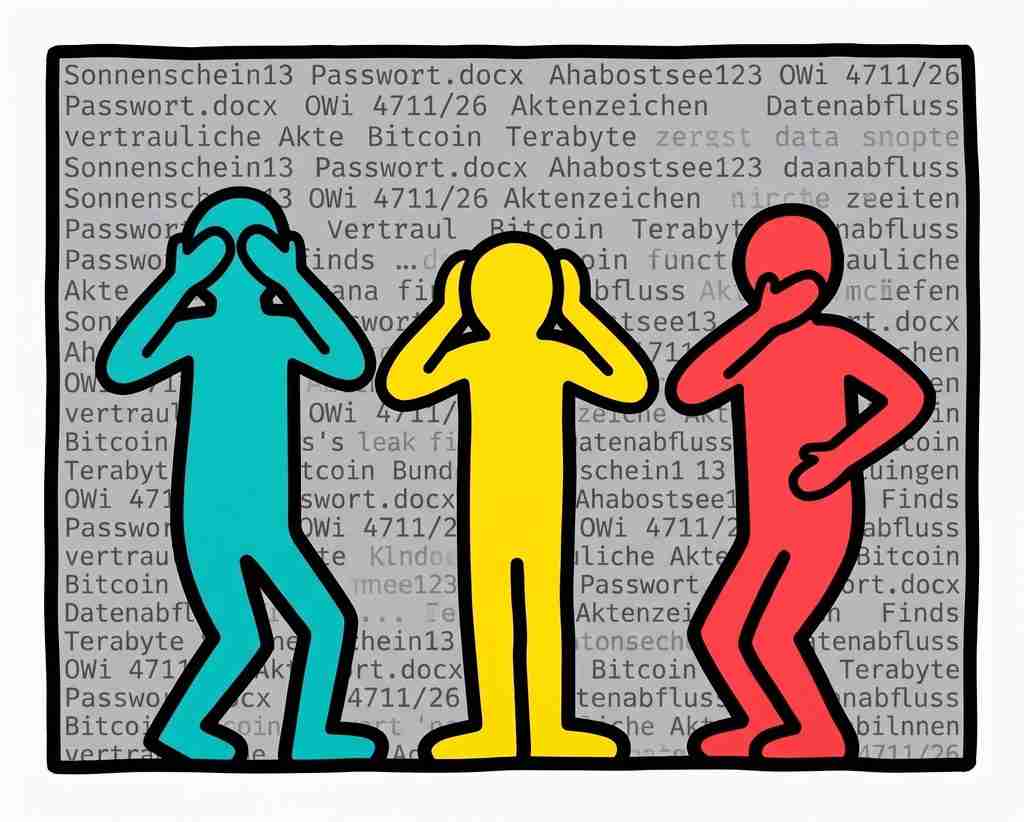
Drei Figuren, drei Gesten. Die erste hält sich die Augen zu, die zweite die Ohren, die dritte den Mund. Darunter: Silence = Death. Keith Haring zeichnete das Plakat 1989 für ACT UP, ein Jahr nach seiner Diagnose, ein Jahr vor seinem Tod (The Henry Ford2). Aufklärung hieß damals zweierlei: sich schützen, und den Menschen Bescheid sagen, mit denen man zu tun hatte, damit sie ihr eigenes Risiko kennen. Berlin hat beides gelernt. 1985 gründete sich die Berliner Aids-Hilfe.
Let’s Talk about Sec[urity]#
Vierzig Jahre später liegen 5,26 Terabyte aus zwei Senatsverwaltungen frei im Netz. Berlin hat gesagt, wie viel weg ist. Wem es Bescheid sagen muss, hat Berlin nicht gesagt.
Wer mit Berlin zu tun hatte, ist jetzt erreichbar#
Der Spiegel zählte in einer Stichprobe mehr als 550 Dateien zum Kanzleramtsausbau (Spiegel3). Betroffen ist damit auch der Bund. Die Berliner Wasserbetriebe finden eine Schwachstellenanalyse ihres Netzes auf der Leak-Seite. Der Zahlungsdienstleister PAYONE und das Fachverfahren GebäudeAtlas stehen mit Zugangsdaten im Klartext auf der Liste, Gehaltsdaten des Abrechners Convotis daneben. Nach Zählung der Hacker-Gruppe sind 12.076 Personen mit Namen erfasst, 16.389 E-Mail-Adressen, 11.963 Telefonnummern; Berlin hat keine dieser Zahlen bestätigt oder bestritten. Die Postbuch-Datenbanken der Jahre 2020 bis 2026 sollen laut Hacker-Gruppe jeden Brief verzeichnen, der in sechs Jahren ein- oder ausging, mit Absender, Empfänger und Betreff.
Alles, was bisher öffentlich beschrieben wurde, sind Stichproben oder Angaben der Hacker-Gruppe. Eine unabhängige Analyse der Dateien ist nicht bekannt. Der vollständige Download über das instabile Tor-Netz dauert bis zu einem Monat.
Jeder auf dieser Liste ist ein Kontakt. Jeder hat jetzt ein Risiko, das er nicht kennt. Die Senatskanzlei will Betroffene „risikobasiert“ informieren, „sobald diese identifiziert sind“, und rät bis dahin zur Strafanzeige bei der Internetwache (Senatskanzlei4). Der Rhein-Pfalz-Kreis schrieb 2022 nach seinem Leak innerhalb von drei Wochen 2.549 Briefe an Betroffene, mit Anweisungen: Passwörter ändern, Konto prüfen (Rhein-Pfalz-Kreis5). Columbus, Ohio, von derselben Gruppe getroffen, bot 2024 allen Einwohnern Kreditüberwachung columbus.gov ↗ an.
Die Bande, die Deutschland am häufigsten trifft, lebt von der Ansteckungskette#
Wer zählt, welche Erpresserbanden im vergangenen Jahr deutsche Ziele trafen, stößt auf SafePay. Nach Daten des Monitoring-Dienstes ransomware.live sitzt fast ein Drittel ihrer rund 220 Opfer in Deutschland; Check Point6 nennt das den höchsten Länderanteil, den die Firma bei einer einzelnen Bande gemessen hat. SafePay knackt keine Schlösser. Die Bande kauft Passwörter, die anderswo gestohlen wurden, und probiert sie an der nächsten Tür (Sygnia sygnia.co ↗, Huntress huntress.com ↗, Picus7). Ein Heilbronner IT-Fachmann nach dem Angriff auf die Gemeinde Untereisesheim: Hacker brechen die Tür nicht mehr auf, sie schließen sie auf, jeder zweite bis dritte erfolgreiche Angriff beginne mit einem geklauten Passwort (Heilbronner Stimme8).
5.941 Dateien mit Passwörtern, so die Gruppe, liegen seit Freitag offen. Jedes davon, das jemand auch bei seiner Bank, seinem Arbeitgeber, seiner nächsten Behörde verwendet, ist dort jetzt ein Schlüssel. Wer nicht weiß, dass er in Berlins Dump steht, ändert es nicht.
In Berlins Ablage lag jedes neben jedem#
Manuel Atug, Sprecher der AG Kritis und 2023 wie 2025 Sachverständiger im Berliner Innenausschuss, nennt den Umgang grob fahrlässig: Für Verschlusssachen gebe es strenge Vorschriften und mehrere Sicherheitsstufen, angewandt worden seien sie offenbar nicht (dpa via Nius9). Die Verzeichnisstruktur des Leaks zeigt es. Kanzleramtspläne liegen neben Gehaltslisten, Zivilschutz-Objektlisten neben Bußgeldakten, die Datei „Passwort.docx“ mit „Sonnenschein13“ neben allem (Tagesspiegel10). Wo eine Personalakte als PDF ein Passwort trägt, liegt im selben Ordner die Excel-Tabelle mit denselben Datenfeldern ohne.
Der Community wurde in den achtziger Jahren vorgeworfen, jeder habe mit jedem zu tun, und daran liege es. Die Aufklärung antwortete mit Schutz statt Moral: Nicht der Kontakt war das Problem, sondern der Kontakt ohne Vorkehrung. In Berlins Netz hatte jedes mit jedem zu tun, eine Ablage, ein Zugang, ein Passwort für alles. Der Vorwurf, der damals falsch war, trifft hier zu. Die Antwort heißt technisch Segmentierung: Wer Bußgelder bearbeitet, sieht keine Personalakten, wer Personalakten sieht, keine Zivilschutzpläne. Drei Wochen nach dem Einbruch schaltete Berlin den Zugang aus dem Homeoffice ab. Das war die erste Trennwand.
Stuttgart antwortete, Hahn schwieg, Berlin verweist#
Im Mai 2026 stellte dieselbe Gruppe die Stadt Stuttgart auf ihre Leak-Seite, Forderung rund 333.000 Euro (heise heise.de ↗). Stuttgart antwortete am selben Tag: keine Hinweise auf einen Cybervorfall. Veröffentlicht wurde nie etwas, die Stadt bleibt beim Dementi (Stuttgarter Zeitung stuttgarter-zeitung.de ↗). Der Flughafen Hahn socradar.io ↗, zu 17,5 Prozent im Besitz des Landes Hessen, bestätigte nach seinem SafePay-Angriff einen „Sicherheitsvorfall“ und macht „keine weiteren Angaben“; dass SafePay dahintersteckt, sagte die Generalstaatsanwaltschaft, nicht der Flughafen (Rhein-Zeitung rhein-zeitung.de ↗). Zwei Monate später ist der Fall aus den Schlagzeilen, das Wie offen, das Wem nie gestellt.
Anderswo geht es anders. Norsk Hydro berichtete 2019 nach seinem Angriff täglich offen, ohne Lösegeld, und gilt seither als Beleg, dass Offenheit die Reputation rettet (Ransomware Recovery Hub ransomwarerecovery.org ↗). Ingram Micro, größtes SafePay-Opfer weltweit, schwieg zwei Tage, sprach von „technischen Schwierigkeiten“, und ein Geschäftspartner nannte die Stille seinen „worst nightmare“ (Provendata provendata.com ↗). Die Gemeinde Glatten im Schwarzwald schrieb nach ihrem SafePay-Angriff jeden Betroffenen einzeln an (Schwarzwälder Bote schwarzwaelder-bote.de ↗). Über den Angriff auf den britischen Dienstleister Capita veröffentlichte die Datenschutzbehörde ICO 136 Seiten Tathergang (Analyse blog.bushidotoken.net ↗). Ein deutsches Gegenstück ist nicht aufzufinden. Wer hier gehackt wird, meldet es dem BSI, und das BSI gibt sein Wissen im geschlossenen Kreis weiter.
Andy Warhols Lebensgefährte Jon Gould starb 1986 an den Folgen von Aids; die Beziehung galt bis zuletzt als Freundschaft, Goulds Familie erfuhr erst 2019 aus Briefen, was sie war; Warhol erwähnte es öffentlich nie, in einer Zeit, in der das Schweigen der Prominenten die Aufklärung um Jahre verzögerte. Eine Sicherheitslücke sollte kein Stigma tragen. Sie folgt derselben Logik: Wer verschweigt, wen er angesteckt haben könnte, schützt sein Ansehen und lässt die anderen im Ungewissen.
Berlin muss den Weg offenlegen, sobald die Ermittlungen es zulassen, und die Kontakte informieren, damit sie sich schützen können. Die nächsten Täter haben die Liste möglicherweise seit Freitag.
Auf Harings Plakat liegen die Hände vor Augen, Ohren und Mund. Berlin hat die Augen geöffnet und die Ohren. Die Hand vor dem Mund liegt noch.
Quellen
- Nach dem IKT-Vorfall – Weiteres Datenpaket veröffentlicht - Berlin.de berlin.de ↗
- Silence Death The Early Fight Against the AIDS Epidemic thehenryford.org ↗
- (S+) Gehaltslisten, Kontoinformationen, Kanzleramts-Pläne: Das ist zum Hackerangriff in Berlin bekannt spiegel.de ↗
- Aktuelle Lage nach dem IKT-Vorfall im Landesnetz Berlin - Berlin.de berlin.de ↗
- Auswertung der Daten im Darknet nach Hackerangriff: Versendung der ersten Briefe an betroffene Personen rhein-pfalz-kreis.de ↗
- Kreditüberwachung columbus.gov ↗
- SafePay Ransomware: An Emerging Threat in 2025 - Check Point Software Check Point Software ↗
- Sygnia sygnia.co ↗
- Huntress huntress.com ↗
- CISA AA26-293A: How SafePay Ransomware Works and How to Simulate It picussecurity.com ↗
- Nach Hackerangriff in Untereisesheim: Heilbronner IT-Experte erklärt die Hintergründe stimme.de ↗
- IT-Experte schockiert: „Berlin hat grob fahrlässig gehandelt“ NIUS ↗
- Sogar Bankdaten des Spitzenpersonals: Diesen Berliner Datenschatz bieten die Hacker im Darknet an tagesspiegel.de ↗
- Cyber gang Rhysida claims data theft from Stuttgart city Security ↗
- Cyberattacke durch Rhysida: Hatte Rhysida auch einen Hackerangriff aufs Stuttgarter Rathaus geplant? stuttgarter-zeitung.de ↗
- Hahn Airport Data Breach - SOCRadar SOCRadar ↗
- Attacke der „SafePay“-Bande?: Cyberangriff auf Flughafen Hahn: Verdacht erhärtet sich rhein-zeitung.de ↗
- About ransomwarerecovery.org ↗
- The Ingram Micro Ransomware Attack: Lessons Learned provendata.com ↗
- Cyberangriff auf Glatten: Daten veröffentlicht – Polizei ermittelt gegen Hackergruppe „Safepay“ schwarzwaelder-bote.de ↗
- Lessons from the BlackBasta Ransomware Attack on Capita blog.bushidotoken.net ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau