Vor dem Cyberangriff stand Berlins Notfall-Ampel auf Rot
Zwei Berliner Senatsverwaltungen sind vom Landesnetz getrennt. Im letzten Umsetzungsbericht des Senats stand das IKT-Notfallmanagement auf Rot.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau20.08.2026 Update: Aktuelle Berichterstattung, die diesen Beitrag aufgreift, finden Sie zudem in folgenden Beiträgen: Hackerangriff legt Behörden lahm – Briefwahl und Wohngeld betroffen1, Bericht über IT-Projekte im Netz – Eine Fundgrube für Hacker?2, Zu viel Transparenz? Dokument listet Status der IT-Projekte des Senats auf3 (Paywall), Senat ringt mit Hackerangriff – Website für Briefwahl funktioniert wieder4 (zudem Titelseite der Print-Ausgabe).
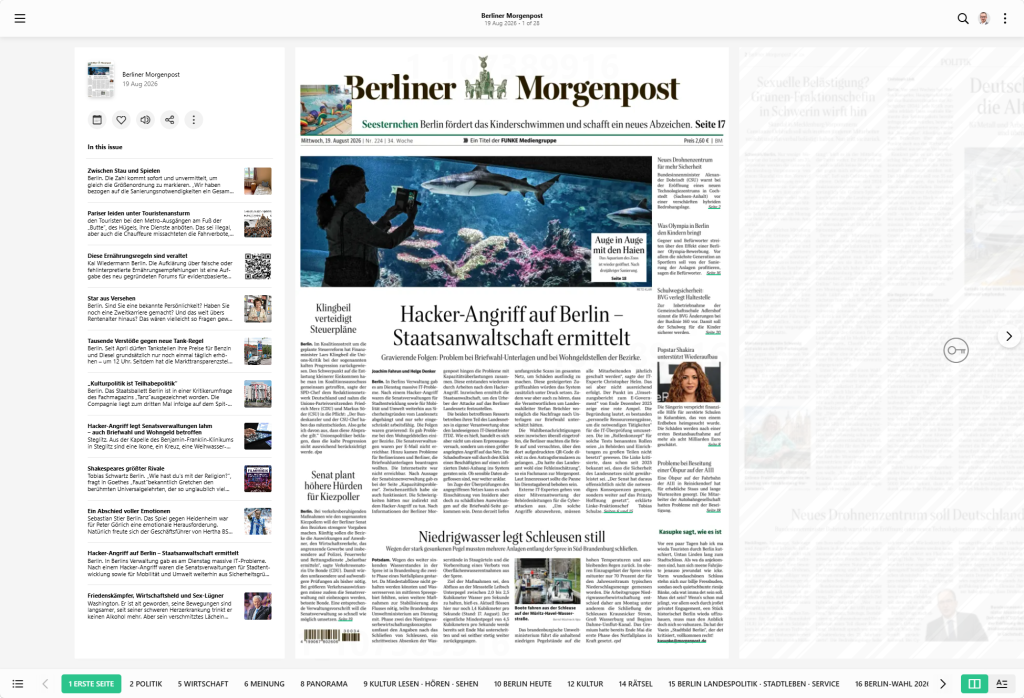
Seit vergangenem Freitag sind zwei Berliner Senatsverwaltungen vom Landesnetz getrennt: die für Stadtentwicklung, Bauen und Wohnen und die für Mobilität, Verkehr, Umwelt und Klimaschutz. Ein Notfallkrisenstab tagt unter Leitung des Landesbevollmächtigten für Informationssicherheit, LKA, Staatsanwaltschaft und BSI sind eingeschaltet. Aufgefallen ist der Angriff „im Zuge sogenannter forensischer Untersuchungen“. Und: „Bisher ist unklar, ob die betroffenen Verwaltungen arbeitsfähig sind.“ So berichten es Tom-Luca Freund und die AFP am 17. August 2026 in der ZEIT unter dem Titel „Berliner Landesbehörden von Hackerangriff betroffen“. Welchen Weg der Cyberangriff genommen hat und wie lange jemand im Netz war, ist öffentlich nicht bekannt; es läuft ein Ermittlungsverfahren.
Ein Krisenstab organisiert die Reaktion. Ob ein Haus arbeitet, beantwortet ein anderer Zweig: das Betriebskontinuitätsmanagement, in Berliner Verwaltungssprache IKT-BCM. Der BSI-Standard 200-46 gibt dafür „eine praxisnahe Anleitung, um ein Business Continuity Management System (BCMS) in der eigenen Institution aufzubauen und zu etablieren“. Wer sie vorher aufgebaut hat, hat nach einem Vorfall eine Liste: welcher Prozess in welcher Frist wieder laufen muss und wer ihn ersatzweise trägt. Wer sie nicht aufgebaut hat, schreibt die Liste, während der Krisenstab schon tagt. Dass ein Einbruch erst bei einer forensischen Untersuchung auffällt, ist dabei kein Berliner Sonderfall; beim KI-Unternehmen Anthropic blieb der Zugriff mindestens drei Monate unbemerkt7.
Die Pflicht zur jährlichen IT-Schulung liegt bei den Behörden selbst#
Genau ein Jahr vor dem Vorfall lag die Frage im Abgeordnetenhaus: „Wie vorbereitet ist die Berliner Verwaltung auf IT-Notfälle?“ Die Antwort der Staatssekretärin für Digitalisierung, Martina Klement, vom 19. August 2025 steht in Drucksache 19/23495 pardok.parlament-berlin.de ↗. Nach § 23 Abs. 1 EGovG Bln ist für alle Mitarbeiter einer Behörde mindestens einmal jährlich eine verpflichtende Fortbildung durchzuführen. Über den Vollzug schreibt der Senat: „Der Senat geht davon aus, dass der gesetzlichen Verpflichtung entsprechend nachgekommen wird.“ Nach den Teilnehmerzahlen des Behörden-IT-Sicherheitstrainings BITS gefragt, nennt die Antwort keine. 2024 führte die Innenverwaltung eine Live-Hacking-Veranstaltung für 180 Teilnehmende durch, die Kulturverwaltung eine für 100, zusammen 280 Plätze in zwei Terminen. Für 2023 lagen dem Senat keine Informationen vor. Für 2025 hatten bis August drei Häuser Interesse bekundet, das LABO, der Rechnungshof von Berlin und das Bezirksamt Reinickendorf.
Der Senat meldete unbesetzte Notfall-Rollen, knapp fünf Monate vor dem Cyberangriff#
Am 27. März 2026 legte der Senat dem Hauptausschuss seinen siebten Umsetzungsbericht zum E-Government-Gesetz parlament-berlin.de ↗ vor, Stichtag 31. Dezember 2025, 157 Seiten. Das Kapitel zum IKT-BCM trägt darin einen roten Ampelpunkt. Die Begründung im Wortlaut: „2025 bestanden personelle Ressourcenengpässe um die notwenigen Tätigkeiten für das IKT-BCM umzusetzen, da die im IKT-Rollenkonzept benannten Rollen in Behörden und Einrichtungen zu großen Teilen nicht besetzt waren.“ Für 2026 plant der Bericht die Umsetzung des Rollenkonzepts „inklusive Besetzung der notwendigen Rolle des Landesbevollmächtigten für IKT-BCM“. Der Landesbevollmächtigte für Informationssicherheit, der jetzt den Krisenstab leitet, ist eine andere Stelle.
Der Umsetzungsbericht widerspricht sich bei der Notfall-Leitlinie#
Im selben Kapitel stehen zwei Angaben zur IKT-BCM-Leitlinie nebeneinander. Die Statuszeile meldet: „Die Leitlinie ist erstellt und wurde in Q4 2025 gem. EGovG Bln in Kraft gesetzt.“ Der Planungsteil desselben Kapitels schreibt, sie „ist durch die IKT-Staatssekretärin gem. § 21 Abs. 2 Satz 2 Nr. 4 EGovG Bln festzusetzen“, und ersetze „ab dann“ die bislang gültige Leitlinie zum Notfallmanagement. Auch die Antwort vom August 2025 hatte den Stand so beschrieben: erarbeitet, nach Finalisierung festzusetzen. Welche Leitlinie im Ernstfall gilt, geht aus dem Bericht nicht hervor.
Für die NIS-2-Maßnahmen am Landesnetz fehlt die Realisierungsplanung#
Ein weiteres Kapitel gilt dem Landesnetz, von dem die beiden Häuser getrennt sind. Die 2025 erzielten Ergebnisse entsprachen laut Bericht „nicht vollständig“ den Anforderungen aus NIS-2 und den BSI-Vorgaben. Weiter: „Es liegen bisher keine Realisierungsplanungen für die programmumfassenden Maßnahmen vor.“ Das landesweite Cyber-Defence-Center soll laut Bericht zum CSIRT nach NIS-2 ausgebaut werden, zu der Stelle also, bei der Vorfälle gemeldet werden. Dafür nennt der Bericht die Anforderung „jederzeit, d. h. 24/7-Erreichbarkeit“ und dazu den Ist-Stand: „Ein 24/7-Betrieb ist vorbreitet und nach entsprechender Beauftragung durchführbar.“ Woran eine Meldepflicht hängt, legt jedes Regelwerk anders fest: Europas KI-Meldepflicht hängt am Marktstart, nicht an der Gefahr8.
Über den Vorfall selbst sagen diese Akten nichts. Der achte Umsetzungsbericht weist den Stand zum 31. Dezember 2026 aus und liegt nach dem bisherigen Rhythmus im Frühjahr im Hauptausschuss. Zwei Zeilen sind darin nachzuschlagen: die Ampelfarbe des IKT-BCM und der Name des Landesbevollmächtigten für IKT-BCM.
Anlass: Tom-Luca Freund, AFP, „Berlin: Berliner Landesbehörden von Hackerangriff betroffen“, DIE ZEIT, 17. August 2026. Von dort stammen die Angaben zu den betroffenen Senatsverwaltungen, zur Trennung vom Landesnetz, zum Notfallkrisenstab und zu den eingeschalteten Stellen. Alle Zitate, Zahlen und Statusangaben zum Berliner IKT-Notfallmanagement stammen aus Drucksache 19/23495 pardok.parlament-berlin.de ↗ und dem 7. Umsetzungsbericht EGovG Bln vom 27. März 2026 parlament-berlin.de ↗; die 280 sind die eigene Summe der dort genannten 180 und 100 Teilnehmenden. Zum Betriebskontinuitätsmanagement: BSI-Standard 200-4 bsi.bund.de ↗.
Quellen
- Hackerangriff in Berlin legt Behörden lahm – Briefwahl und Wohngeld betroffen morgenpost.de ↗
- Bericht über IT-Projekte Berlins im Netz: Eine Fundgrube für Hacker? morgenpost.de ↗
- Zu viel Transparenz? Dokument listet Status der IT-Projekte des Berliner Senats auf morgenpost.de ↗
- Senat ringt mit Hackerangriff – Portal für Briefwahl-Unterlagen funktioniert wieder morgenpost.de ↗
- PressReader.com - Zeitungen aus der ganzen Welt pressreader.com ↗
- BSI-Standard 200-4 bsi.bund.de ↗
- Drucksache 19/23495 pardok.parlament-berlin.de ↗
- siebten Umsetzungsbericht zum E-Government-Gesetz parlament-berlin.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau