Cyberangriff legt Eichstätt lahm, für Kommunen keine Statistik
Bayern schreibt Kommunen ein IT-Sicherheitskonzept vor, verlangt keinen Nachweis, sanktioniert nichts und führt keine Statistik zu Angriffen auf Rathäuser.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauAm Montag um 15:40 Uhr teilte die Stadt Eichstätt auf ihrer eigenen Homepage1 mit, sie sei „Opfer eines kriminellen Cyberangriffs geworden“; die EDV im Großteil der Verwaltung sei „präventiv außer Betrieb genommen“, das Rathaus bis auf Weiteres geschlossen. Am Dienstagmorgen lief die Agenturmeldung durch die Presse. Seit 2020 muss jede bayerische Gemeinde ein Informationssicherheitskonzept haben, also schriftlich festlegen, wie sie ihre IT schützt. Ob Eichstätt eines hatte, ist aus öffentlichen Unterlagen nicht zu erfahren. Für kleinere Gemeinden vergibt der Freistaat ein Prüfzeichen; das Landesamt stellt es nach einem Fragebogen aus, den die Gemeinde selbst ausfüllt.
Wie eine Gemeinde die Pflicht erfüllt, entscheidet sie selbst#
Die Frist nennt das Landesamt für Sicherheit in der Informationstechnik (LSI): Seit dem 1. Januar 2020 müssen alle bayerischen Kommunen lsi.bayern.de ↗ ein solches Konzept erstellt haben. Die Pflicht stand zuerst in Art. 11 des E-Government-Gesetzes, heute steht sie in Art. 43 Abs. 1 des Digitalgesetzes. Was daraus folgt, fragte der FDP-Abgeordnete Dr. Helmut Kaltenhauser im November 2021. Das Finanzministerium antwortete am 1. Dezember: Eine Meldepflicht der Kommunen über getroffene Maßnahmen „erwächst hieraus nicht“ bayern.landtag.de ↗, deshalb lägen „keine statistischen Informationen vor“. Wie sie der Pflicht nachkommen, entschieden die Gemeinden „eigenverantwortlich“. Einer Kommune ohne Konzept drohe nichts: „Das BayEGovG enthält keine Straf- und Bußgeldvorschriften. Eine Sanktionierung ist insofern nicht vorgesehen.“
Geprüft wird ein Fragebogen#
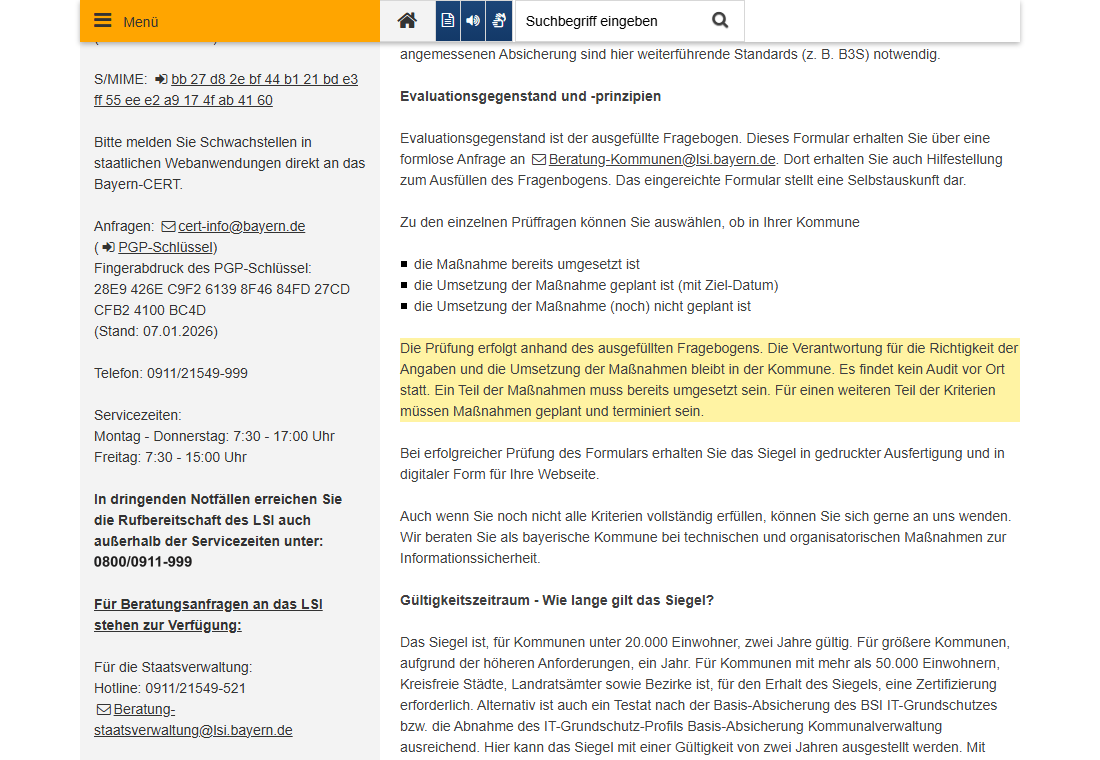
Im Mai 2019 schuf das LSI in Nürnberg das Siegel „Kommunale IT-Sicherheit“. Über die Prüfung der Fragebögen steht auf der Siegelseite2: „Die Verantwortung für die Richtigkeit der Angaben und die Umsetzung der Maßnahmen bleibt in der Kommune. Es findet kein Audit vor Ort statt.“ Ein Teil der Maßnahmen darf noch geplant sein. Die Kommunen bestätigen laut der Antwort an Kaltenhauser, den Fragenkatalog „nach bestem Wissen und Gewissen“ bayern.landtag.de ↗ beantwortet zu haben; fallen dem LSI Unstimmigkeiten auf, klärt es sie mit dem Verantwortlichen in der Kommune. Unter 20.000 Einwohnern gilt das Siegel zwei Jahre. Eine Kommune mit mehr als 50.000 Einwohnern bekommt es nur mit einem Zertifikat oder einem Testat nach dem IT-Grundschutz des Bundesamts für Sicherheit in der Informationstechnik. Die Große Kreisstadt Eichstätt hatte Ende 2024 laut Landesamt für Statistik statistik.bayern.de ↗ 13.891 Einwohner; ihr genügte also der Fragebogen.
Wie viele kleine Gemeinden das Siegel in den ersten zweieinhalb Jahren erhielten, steht ebenfalls in der Antwort an Kaltenhauser:
| Jahr | Siegel an Kommunen unter 20.000 Einwohnern | Anteil an allen Kommunen dieser Größe |
|---|---|---|
| 2019 | 61 | 3,1 % |
| 2020 | 44 | 2,2 % |
| 2021 (bis 8. November) | 69 | 3,5 % |
| zusammen | 174 | 8,8 % |
Gut 91 von 100 kleinen Gemeinden hatten bis November 2021 nie ein Siegel erhalten (100 minus 8,8). Manche gingen einen anderen Weg: Über ein Förderprogramm des Innenministeriums hatten bis 2020 386 Kommunen, kommunale Zusammenschlüsse und öffentlich-rechtliche Unternehmen bayern.landtag.de ↗ die Einführung eines Managementsystems für Informationssicherheit nachgewiesen. Einen Überblick über den Stand in allen Kommunen habe man nicht, schrieb die Staatsregierung. Größere Kommunen nutzten weiterführende Angebote des LSI oder Beratungsfirmen und sähen deshalb von einer „rein formalen Bestätigung durch das Siegel“ bayern.landtag.de ↗ ab, hieß es im September 2021; der Bayerische Kommunale Prüfungsverband berücksichtige bei seinen Prüfungen, ob eine Kommune es habe. Eine Liste der Siegelträger veröffentlicht das LSI nicht; ob Eichstätt dazugehört, ist offen.
Angriffe auf Rathäuser gehen in der Polizeistatistik unter#
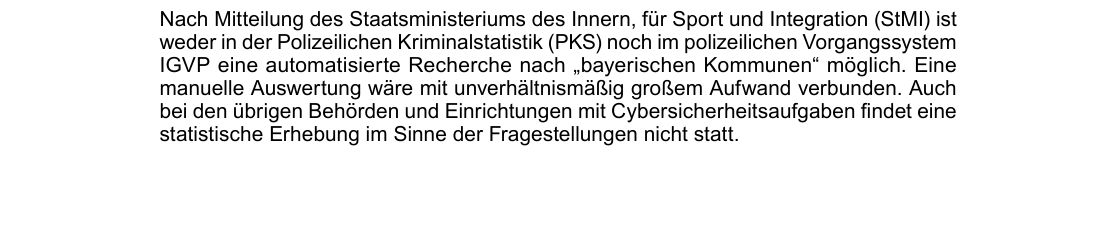
Anfang Juli 2021 führte ein Cyberangriff auf die Kreisverwaltung von Anhalt-Bitterfeld zum ersten Cyber-Katastrophenfall in Deutschland. Wenige Wochen später, am 30. August, wollten die Grünen-Abgeordneten Benjamin Adjei und Johannes Becher wissen, wie oft bayerische Kommunen angegriffen werden. Die Antwort vom 29. September 2021: In der Polizeilichen Kriminalstatistik und im Vorgangssystem IGVP sei „eine automatisierte Recherche nach ‚bayerischen Kommunen‘“ bayern.landtag.de ↗ nicht möglich, eine manuelle Auswertung „mit unverhältnismäßig großem Aufwand verbunden“.
Vier Jahre später fragte der SPD-Abgeordnete Florian von Brunn unter dem Titel „Cyberabwehr in Bayern: Blindflug im Dunkelfeld?“, warum es für Kommunen keine Meldepflicht gebe. Das Innenministerium antwortete am 4. November 2025: Meldepflichten gegenüber dem LSI bestünden „für alle an das Behördennetz angeschlossenen Stellen“ bayern.landtag.de ↗; aus freiwilligen Meldungen und eigenen Analysen gehe das LSI „von einem ausreichenden Überblick über die aktuelle IT-Sicherheitslage aus“. Im Fokus stehe die Unterstützung der Kommunen im Angriffsfall, „nicht das Erstellen von Statistiken“. Diese Unterstützung gibt es nach Art. 42 Abs. 2 des Digitalgesetzes „jeweils auf Ersuchen“; 2024 hätten über 98 Prozent der bayerischen Kommunen kostenlose Angebote des LSI genutzt. Seit 2019 war das LSI laut derselben Antwort bei 24 schwerwiegenden Vorfällen bayern.landtag.de ↗ im kommunalen Umfeld beratend beteiligt.
Quellen
- Cyber-Attacke: Stadtverwaltung Eichstätt geschlossen und nur eingeschränkt erreichbar eichstaett.de ↗
- alle bayerischen Kommunen lsi.bayern.de ↗
- „erwächst hieraus nicht“ bayern.landtag.de ↗
- Bayerisches Siegel „Kommunale IT-Sicherheit“ - Landesamt für Sicherheit in der Informationstechnik lsi.bayern.de ↗
- „nach bestem Wissen und Gewissen“ bayern.landtag.de ↗
- Landesamt für Statistik statistik.bayern.de ↗
- Bayerischer Landtag, Drucksache 18/19301, S. 3 bayern.landtag.de ↗
- 386 Kommunen, kommunale Zusammenschlüsse und öffentlich-rechtliche Unternehmen bayern.landtag.de ↗
- „rein formalen Bestätigung durch das Siegel“ bayern.landtag.de ↗
- „eine automatisierte Recherche nach ‚bayerischen Kommunen‘“ bayern.landtag.de ↗
- Bayerischer Landtag, Drucksache 18/18057, S. 3 bayern.landtag.de ↗
- „für alle an das Behördennetz angeschlossenen Stellen“ bayern.landtag.de ↗
- bei 24 schwerwiegenden Vorfällen bayern.landtag.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau