Casino-Links auf der eigenen Seite? So findet man sie
Casino-Texte auf der eigenen Seite: woran sich ein Hack erkennen lässt, was sofort zu tun ist und wie eine Domain nicht in fremde Hände gerät.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauAuf der eigenen Seite können unbemerkt Inhalte und Links zu Casino und Glücksspiel eingeschleust worden sein. Das kann eine verlorene bzw. aufgegebene Domain sein oder ein Hack.
Eine Frage entscheidet.
Liegt die Domain noch im eigenen Konto?#
Lässt sich die Domain noch im eigenen Konto beim Registrar oder Hoster verwalten? Dann wurde die Seite verändert, und die Schritte weiter unten bereinigen sie. Ist die Domain dort nicht mehr zu finden, gehört sie jemand anderem. Dann helfen nur die vier Wege im letzten Abschnitt.
In dieser Serie sehen die beiden Fälle so aus:
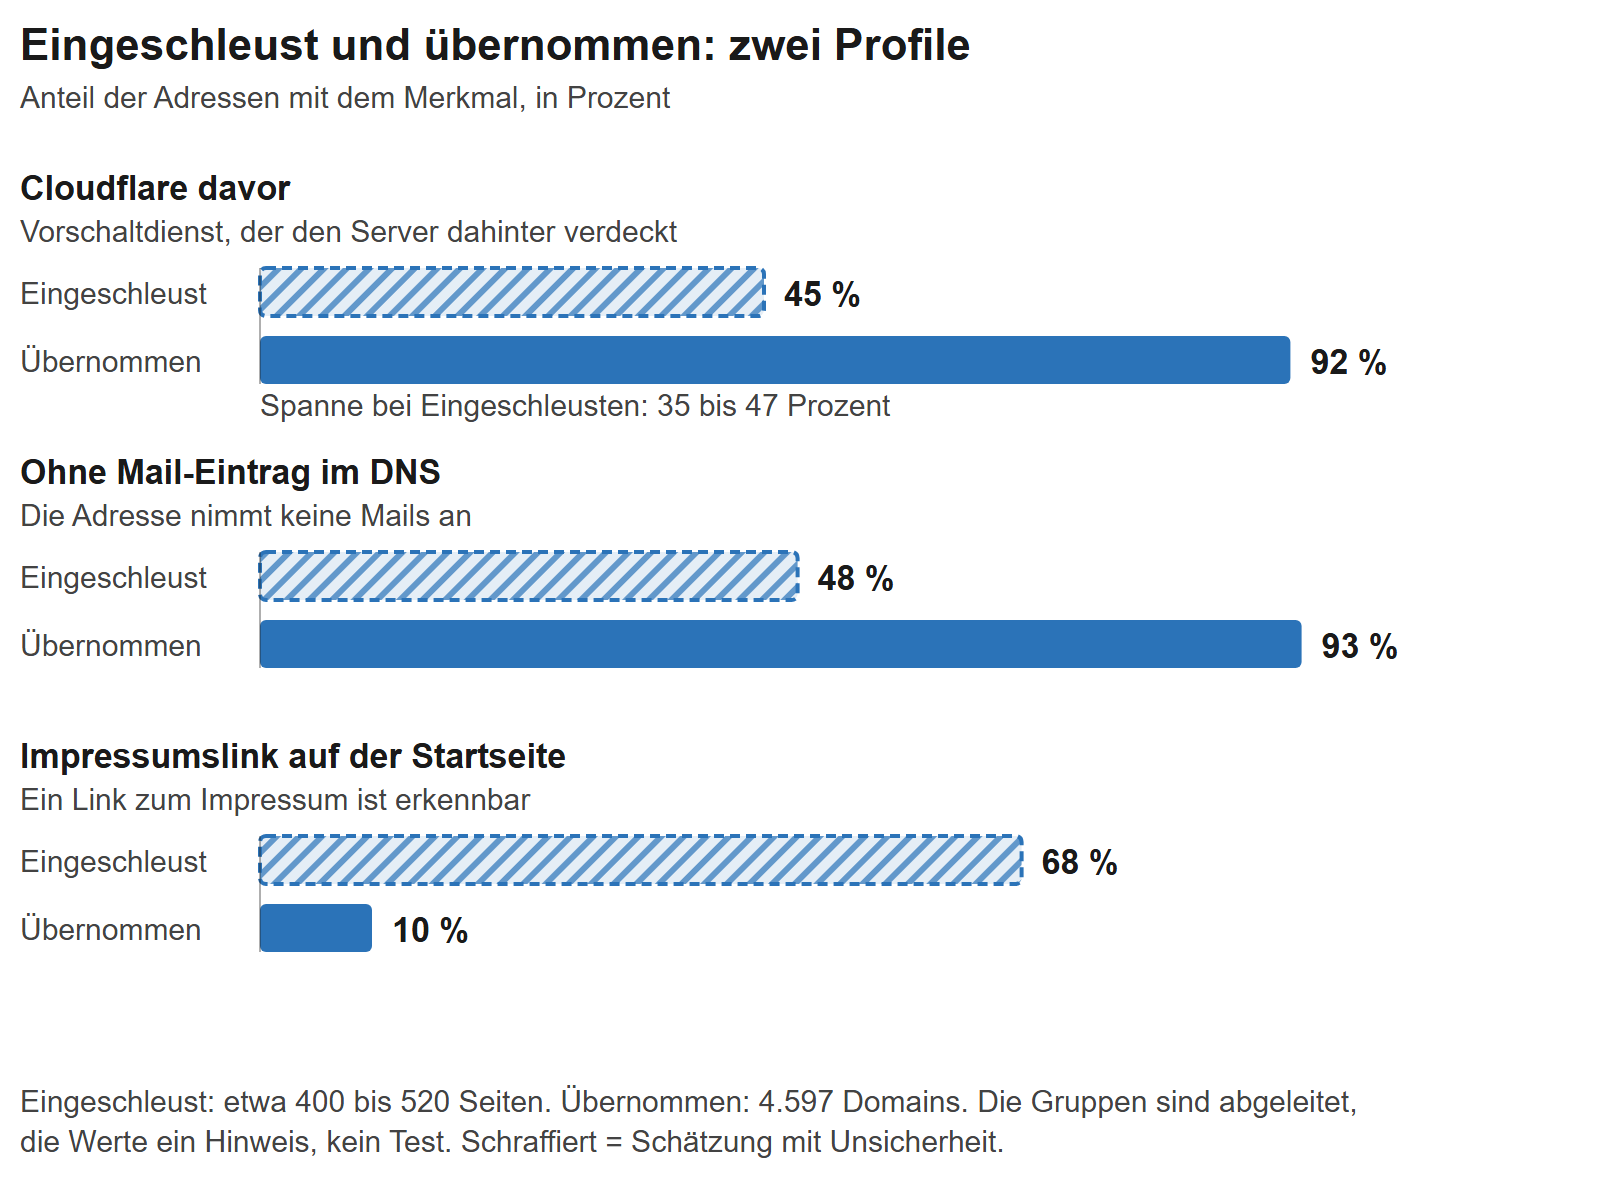
- Domain noch im eigenen Konto, fremder Inhalt eingebaut (etwa 400 bis 520 Seiten, 2,6 bis 3,4 Prozent): 68 Prozent mit Impressumslink auf der Startseite, rund 45 Prozent (Spanne 35 bis 47) hinter Cloudflare, knapp die Hälfte ohne Mail-Eintrag im DNS.
- Domain an Fremde gegangen (4.597 Domains): 10 Prozent mit Impressumslink, neun von zehn hinter Cloudflare, neun von zehn ohne Mail-Eintrag im DNS.
So erkennt man den Hack im Quelltext#
Besucher einer gehackten Seite sehen meist nichts. Der fremde Inhalt steht im Quelltext, aber außerhalb des sichtbaren Bereichs: mit display:none ausgeblendet oder per position:absolute weit aus dem Bild geschoben. Bei einer Ferienwohnungsseite lagen Casino-Textblöcke mehr als 20.000 Pixel neben dem sichtbaren Bereich. Bei der Hälfte sind es mehr als rund 10.000 Pixel, bei 434 Angaben mehr als 20.000. Von 893 Seiten mit versteckten Blöcken nutzen 483 display:none, 319 die Verschiebung aus dem Bild, 107 Größe null, 80 das Attribut hidden und 28 eine Mini-Schrift. Betroffene Seiten tragen oft nur wenige solcher Links (die Hälfte höchstens zwei), einzelne mehr als hundert. Sie sind für Suchmaschinen gedacht, nicht für Besucher.
- Startseite öffnen, Quelltext anzeigen (
Strg+U), mitStrg+Fnach casino, poker, slot, toto, wetten, bonus, bet und gacor suchen. Das letzte Wort ist indonesisch und steht in Slot-Werbung. - Bei Google
site:meinedomain.de casinoeingeben. Treffer, die auf der eigenen Seite nie geschrieben wurden, sind ein Warnzeichen. - Zeigt der Quelltext nichts, die Seite in der Google Search Console unter „URL prüfen“ ansehen. Manche Hacks liefern den Spam nur an Suchmaschinen aus. Andere leiten nur Besucher um, die von Google oder vom Handy kommen. Darum die eigene Seite auch einmal am Handy über ein Google-Suchergebnis öffnen.
- In der Search Console unter „Seiten“ und in der Datei
/sitemap.xmlnach Adressen suchen, die man nie angelegt hat.
Bei WordPress steckt der fremde Inhalt meist an einer von vier Stellen: in einem unbekannten Plugin, auch im Ordner wp-content/mu-plugins, in der functions.php des Themes, in einem Widget oder direkt in der Datenbank. Dort hilft eine Suche nach „casino“ in phpMyAdmin, vor allem in den Tabellen wp_options und wp_posts. Wer mit einem Baukasten wie Jimdo oder Wix arbeitet, kommt an die Dateien nicht heran. Dann muss der Support des Anbieters ran.
Dies ist vor allem dann relevant, wenn die Seite eine alte Version der PHP‑Programmiersprache verwendet. Viele kennen diese Programmiersprache von dem Content-Management-System, kurz CMS, WordPress. Eine aktuelle Sicherheitsmeldung des BSI liegt vor. Weitere Informationen finden Sie in meiner Notiz: Für ein Drittel der WordPress-Server baut PHP keine neue Version1.
Nicht jeder fremde Text ist ein Einbruch. Bei einer Stichprobe von 20 Seiten waren es in etwa fünf Fällen sogenannte Gastbeiträge. Gästebuch und Kommentarfunktion können abgeschaltet werden, wenn sie niemand braucht.
Sechs Schritte bereinigen eine gehackte Seite#
Nach dem Leitfaden des BSI zur Website-Kompromittierung bsi.bund.de ↗ (Bundesamt für Sicherheit in der Informationstechnik) gilt diese Reihenfolge:
- Webmaster oder Hoster einschalten. Eine vollständige Kopie des gehackten Stands sichern, als Beleg für Hoster, Datenschutzaufsicht oder Anzeige. Dann die Seite durch eine statische Hinweisseite ersetzen, die Protokolle von Webserver und Datenbank sichern.
- Passwörter ändern: Server, Redaktionssystem, FTP, Datenbank. Die Rechner der Administratoren auf Schadsoftware prüfen.
- Admin-Konten prüfen. Unbekannte löschen, für alle übrigen ein neues Passwort setzen, wo möglich mit Zwei-Faktor-Anmeldung.
- Software aktualisieren: Redaktionssystem, Themes, Plugins. Was nicht gebraucht wird, entfernen. Raubkopierte Themes und Plugins („nulled“) sind ein bekannter Einstieg und fliegen ganz raus.
- Backup prüfen. Den letzten Stand vor der Manipulation zurückspielen. Ein Backup nach dem Hack bringt die Casino-Blöcke zurück.
- Neu prüfen lassen. Vorher den Cache leeren, im Cache-Plugin und bei Cloudflare. Sonst liefern sie die gehackte Fassung weiter aus. Zusätzlich empfiehlt Google, in der Search Console im Bericht Sicherheitsprobleme2 eine Überprüfung zu beantragen, sobald die Seite sauber und die Lücke geschlossen ist.
Diese Liste möchte ich ergänzen: Wer eine Cyberschutzversicherung besitzt, sollte diese vorab informieren und eine Deckungszusage anfragen.
Waren Personendaten betroffen (Kontaktformular, Mitgliederlisten), gilt eine Meldepflicht an die Datenschutzaufsicht binnen 72 Stunden (Art. 33 DSGVO). Die meisten erkannten WordPress-Seiten laufen auf aktuellen Versionen. Es gibt Ausnahmen: Eine Physiotherapie-Praxis läuft auf 5.8.1 und trägt seit Mai 2021 24 versteckte Blöcke, eine andere Seite auf 4.6. Ein Update ist der Anfang. Es ist möglich, dass die Inhalte eingeschleust wurden, als noch eine alte Version lief, und seitdem unbemerkt blieben.
So verliert man eine Domain nicht#
Eine Seite wird aufgegeben, die Registrierung läuft aus, jemand anderes registriert den Namen, holt den alten Stand aus dem Internet Archive und fügt Casino-Absätze ein. Google nennt das in den Spam-Richtlinien3 „Expired Domain Abuse“, mit Casino-Inhalt auf der Seite einer früheren Grundschule als Beispiel. Typisch ist: Die letzte alte Fassung im Archiv ist knapp zwei Jahre alt, der Name selbst steht seit rund 12 Jahren dort.
- Die Domain behalten, auch nach einem Umzug. Eine Domain, die niemand hält, wird frei und lässt sich neu registrieren.
- Automatische Verlängerung einschalten, Ablaufdatum notieren (bei .de steht es nicht in der öffentlichen DENIC-Abfrage, sondern im Kundenkonto beim Registrar), Kontaktadresse beim Registrar aktuell halten.
- Dauerhaft weiterleiten auf die neue Adresse oder eine kurze Hinweisseite stehen lassen.
- Kopien im Internet Archive löschen lassen, solange die Domain noch gehört: Mail an
info@archive.orgmit Adressen, Zeitraum und Betriebszeitraum der Seite (Hilfeseite4). Eine Zusage gibt es vorab nicht, und die eigene Seitengeschichte verschwindet mit. - Links auf die alte Domain bei anderen Seiten auf die neue Adresse umstellen lassen.
- Impressum und Kontaktadresse aktuell halten. Beides ist Pflicht, und Hinweise von Dritten kommen sonst nicht an.
Vier Wege, wenn die Domain schon fremd ist#
Den neuen Inhaber erreicht der frühere meist nicht: Das Impressum fehlt, Mails kommen nicht an, ein Vorschaltdienst steht davor. Die DENIC gibt Inhaberdaten von Privatpersonen nur bei berechtigtem Interesse heraus. Es bleiben vier Wege:
- DENIC-Dispute-Eintrag. Wer glaubhaft macht, dass ihm ein Recht an der Domain zustehen könnte, kann ihn beantragen (Domainbedingungen denic.de ↗, § 2). Der Inhaber darf die Domain weiter nutzen, aber nicht übertragen; wird sie gelöscht, geht sie an den Antragsteller.
- Meldung an Hoster oder den häufig verwendeten Vorschaltdienst Cloudflare. Cloudflare hostet die Inhalte in der Regel nicht und leitet Meldungen über
abuse.cloudflare.coman Hoster und Betreiber weiter, so die eigene Darstellung5. Entfernen kann den Inhalt der Hoster. - Meldung an die Gemeinsame Glücksspielbehörde der Länder (GGL) über ihr Hinweisgebersystem gluecksspiel-behoerde.de ↗.
- Datenschutzbeauftragter, wenn Personendaten auf der Seite stehen, etwa Name, Foto oder Büroadresse des früheren Inhabers.
Diese Notiz ist keine Rechtsberatung. Für den Einzelfall hilft ein Anwalt für Domainrecht.
Quellen
- Leitfaden des BSI zur Website-Kompromittierung bsi.bund.de ↗
- Bericht „Sicherheitsprobleme“ - Search Console-Hilfe support.google.com ↗
- Spamrichtlinien für die Google Websuche | Google Search Central | Documentation | Google for Developers Google for Developers ↗
- How do I request to remove something from archive.org? – Internet Archive Help Center help.archive.org ↗
- Domainbedingungen denic.de ↗
- Abuse approach - Cloudflare cloudflare.com ↗
- Hinweisgebersystem gluecksspiel-behoerde.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau