Versteckte Casino-Links treffen WordPress und Joomla, kaum Baukästen
Von 5,1 Mio. geprüften .de-Startseiten tragen 3.045 versteckte Spam-Links, meist für Casinos. Joomla und WordPress trifft es weit öfter als Baukästen.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
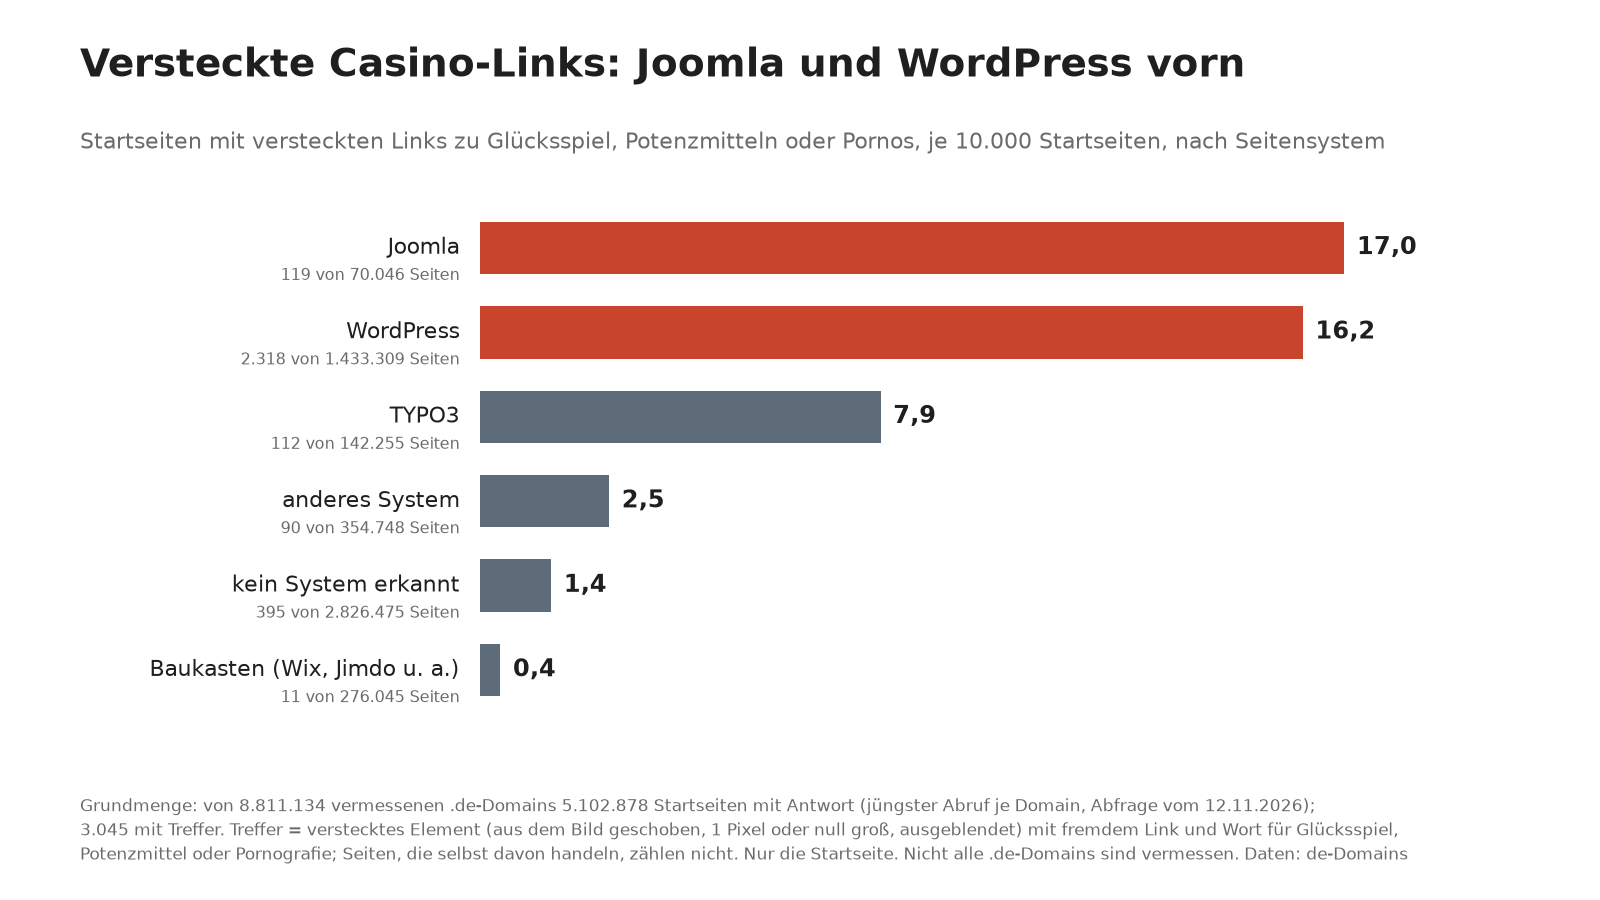
Zur PresseschauAuf 3.045 von gut 5,1 Mio. .de-Startseiten stecken versteckte Links zu Online-Casinos, Potenzmitteln oder Pornoseiten. Gezählt sind die Startseiten vermessener .de-Domains, die beim Abruf geantwortet haben. Kein Besucher sieht die Links, Suchmaschinen lesen sie mit, und das hilft der fremden Seite in der Google-Suche nach oben (SEO-Spam). Rund neun von zehn werben für Glücksspiel. Am häufigsten trifft es Seiten, die mit Joomla oder WordPress gebaut sind, kaum welche aus einem Baukasten.
Es ist, als klebte ein Werbezettel hinter der Schaufensterscheibe, lesbar nur mit Spezialbrille. Der Ladeninhaber sieht von innen nichts. Auf der Website ist der Link aus dem Bild geschoben, auf einen Pixel verkleinert oder ausgeblendet. Im Quelltext der Seite (HTML) steht er weiter, und dort liest ihn die Suchmaschine.
Anders als bei alten Domains, auf denen heute ein Casino läuft, bleibt die eigentliche Seite stehen, der Spam steckt darin. In den Niederlanden fand der Radiosender BNR im September gehackte Websites mit Unterseiten für illegale Casinos1. Eine Zählung für Deutschland war nicht zu finden.
Versteckte Links treffen Joomla und WordPress am häufigsten#
| Seitensystem der Startseite | Startseiten | mit versteckten Spam-Links | je 10.000 |
|---|---|---|---|
| Joomla | 70.046 | 119 | 17,0 |
| WordPress | 1.433.309 | 2.318 | 16,2 |
| TYPO3 | 142.255 | 112 | 7,9 |
| anderes System | 354.748 | 90 | 2,5 |
| kein System erkannt | 2.826.475 | 395 | 1,4 |
| Baukasten (Wix, Jimdo, Shopify u. a.) | 276.045 | 11 | 0,4 |
| zusammen | 5.102.878 | 3.045 | 6,0 |
Ob ein Link Spam ist, entscheiden Wortliste, Versteck und fremdes Ziel, nicht ein Mensch je Seite. Die Wortliste kann sich irren. Tarnung, die nur Google zu sehen bekommt2, fehlt. Wie die Links hineinkamen, zeigen die Daten nicht: per Einbruch, mit einer raubkopierten Vorlage oder als gekaufter Link. Ob Besucher in Gefahr sind, auch nicht.
Bei Baukästen fast keine#
Ein naheliegender Unterschied: wer die Technik wartet. Beim Baukasten spielt der Anbieter Updates für alle Kunden zugleich ein. Eine eigene WordPress- oder Joomla-Seite pflegt der Inhaber oder seine Agentur, meist mit Erweiterungen (Plugins) verschiedener Hersteller, die alle Updates brauchen. Die Daten zeigen den Zusammenhang, nicht die Ursache.
So finden Inhaber versteckte Links#
Im Browser zeigt „Seitenquelltext anzeigen“ das HTML der eigenen Startseite; dort nach „casino“ oder „viagra“ suchen. Eine Google-Suche nach site: mit der eigenen Domain und „casino“ erfasst auch Unterseiten. Die Search Console meldet unter „Sicherheitsprobleme“, was Google aufgefallen ist. Danach Erweiterungen aktualisieren, ungenutzte löschen, Passwörter ändern, die Agentur fragen. Ein gelöschter Link kommt wieder, solange der Weg hinein offen bleibt.
Quellen
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau