Nur jede 24. .de-Domain legt fest, wer ihr Zertifikate ausstellen darf
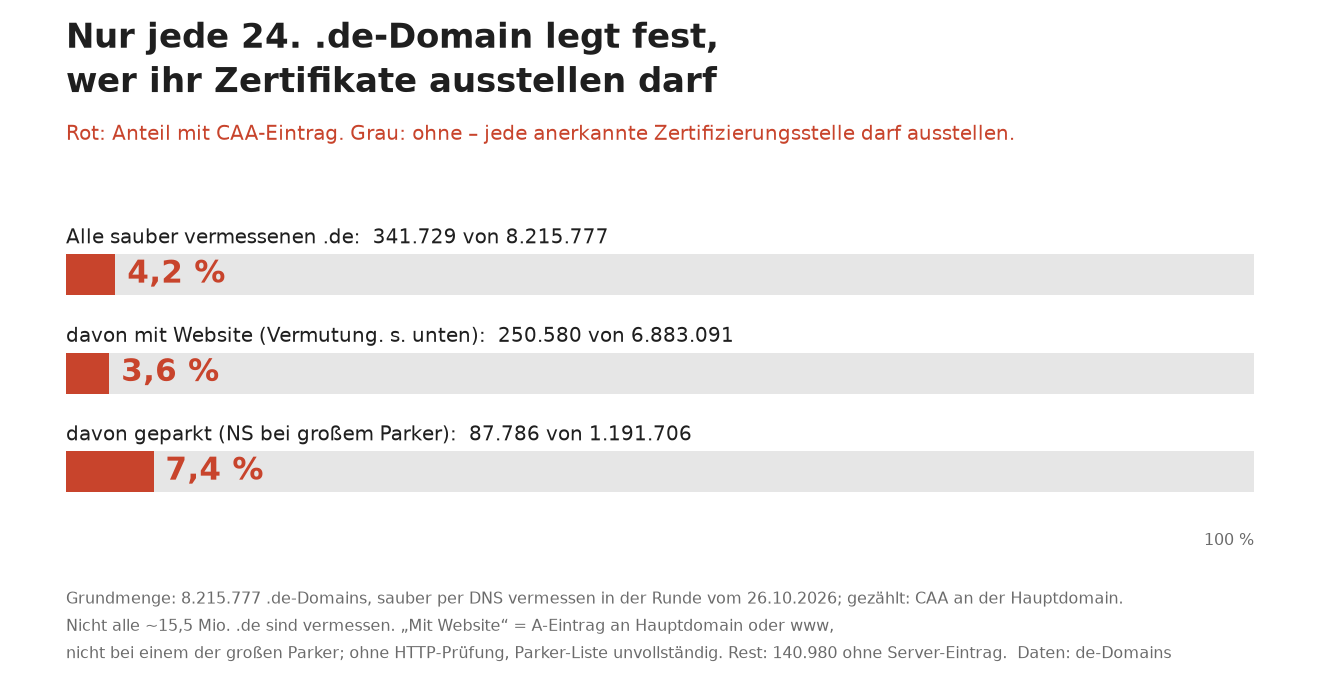
Nur 4,2 Prozent von 8,2 Millionen vermessenen .de-Domains haben einen CAA-Eintrag, der festlegt, wer ihnen Zertifikate ausstellen darf.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauEin Programmfehler, 19.237 Zertifikate. So viele TLS-Zertifikate, die Ausweise verschlüsselter Webseiten, stellte die chinesische Zertifizierungsstelle TrustAsia von Ende Juli bis zum 17. Oktober aus, ohne richtig zu prüfen, ob sie das durfte. Bei 194 davon hatte der Besitzer der Domain TrustAsia ausdrücklich ausgeschlossen. So steht es im Vorfallbericht1, den TrustAsia am 18. Oktober bei Mozilla eingereicht hat. Alle betroffenen Zertifikate sind widerrufen.
Das Verbot steht in einem CAA-Eintrag2, einer kurzen Zeile im DNS. Darin schreibt der Besitzer: Nur diese Stellen dürfen mir Zertifikate ausstellen. Jede Stelle muss die Zeile vorher lesen. Fehlt sie, darf jede von den Browsern anerkannte Stelle ausstellen.
Bei den .de-Domains fehlt sie fast überall. Von 8.215.777 .de-Domains haben 341.729 einen CAA-Eintrag, 4,2 Prozent oder jede 24. Gezählt wurde das Feld CAA an der Hauptdomain in der DNS-Runde vom 26. Oktober 2026, unter allen sauber vermessenen .de (nicht alle rund 15,5 Millionen; ein Eintrag nur an www fehlt in der Zählung). Nicht mitgezählt sind 188.212 Domains, die nicht oder nicht sauber antworteten.
Domains, die vermutlich eine Website haben, setzen die Zeile noch seltener. Geparkte setzen sie öfter. „Mit Website“ ist dabei eine Vermutung: Die Domain zeigt im DNS auf einen Server und liegt nicht bei einem der großen Parker. Aufgerufen wurde keine Seite.
Wer CAA setzt, erlaubt fast immer Let’s Encrypt, eine kostenlose Stelle: 335.315 von 341.729 Domains, rund 98 Prozent. Eine Meldeadresse für abgelehnte Anträge nennen 20.615 davon, 6 Prozent.
CAA hält nur Stellen auf, die sich an die Regeln halten. Ein Fehler wie bei TrustAsia geht trotzdem durch. Ein Verstoß ist er aber nur, wo die Zeile steht: Ohne sie wären die 194 Zertifikate erlaubt gewesen.
Die Zeile setzt man in den DNS-Einstellungen beim Hoster. Vorher lohnt der Blick, welche Stellen wirklich ausstellen. Welche Stellen einer Domain bisher Zertifikate ausgestellt haben, zeigt etwa die Suche auf crt.sh. Ein vergessener Anbieter bekommt sonst kein neues Zertifikat, und wenn das alte abläuft, warnt der Browser.
LINK: https://bugzilla.mozilla.org/show_bug.cgi?id=2083471 LINK: https://www.rfc-editor.org/rfc/rfc8659
Quellen
- 2083471 - TrustAsia: CAA Mis-Issuance bugzilla.mozilla.org ↗
- RFC 8659: DNS Certification Authority Authorization (CAA) Resource Record | RFC Editor rfc-editor.org ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau