Jede fünfte vermessene .de-Domain mit DKIM legt nur 1024 Bit bereit
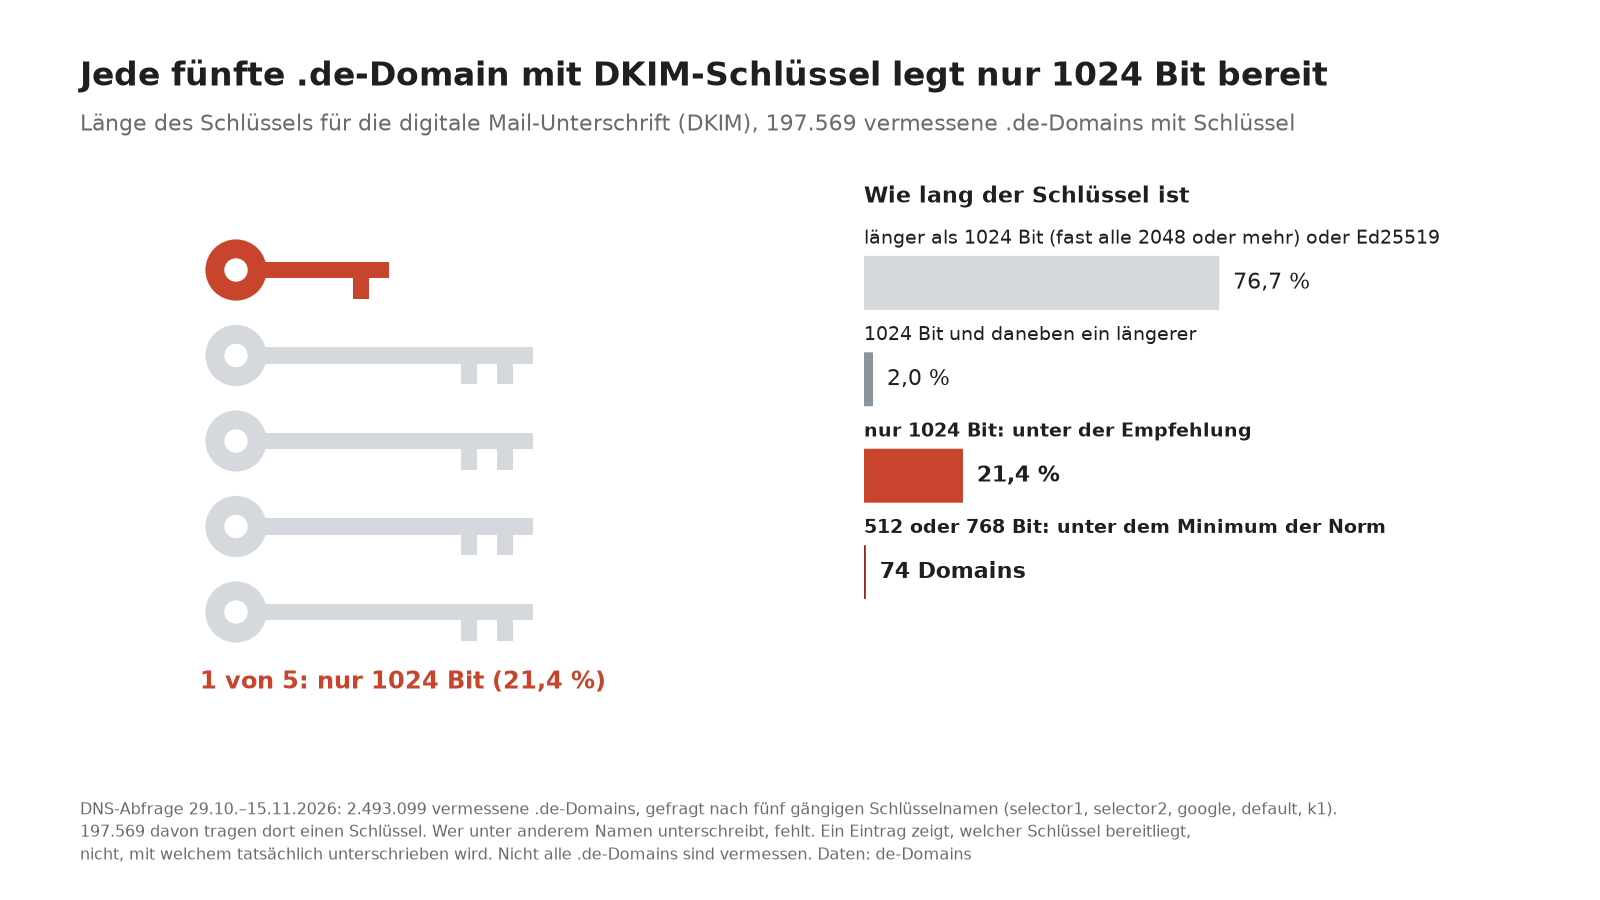
1024 Bit für DKIM sind erlaubt und nicht geknackt, aber unter der Empfehlung. Von 197.569 vermessenen .de-Domains mit Schlüssel bleiben 42.186 dabei.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauReicht ein DKIM-Schlüssel mit 1024 Bit? DKIM (DomainKeys Identified Mail) ist die digitale Unterschrift unter einer Mail, an der das Mailprogramm des Empfängers prüft, ob sie wirklich von der Domain im Absender stammt. Die Norm dafür, RFC 83011, verlangt mindestens 1024 Bit und empfiehlt doppelt so viele. Von 197.569 vermessenen .de-Domains, die unter einem von fünf gängigen Namen einen DKIM-Schlüssel aushängen, legt jede fünfte nur dieses Minimum bereit. Eine kleine Gruppe bleibt sogar darunter.
DKIM funktioniert wie ein Siegel. Der Absender drückt es jeder Mail auf, den passenden Abdruck hängt er öffentlich aus, im Adressbuch des Internets (DNS-Eintrag). Der Empfänger vergleicht beides. Je kürzer der Schlüssel, desto leichter lässt sich das Siegel aus dem Abdruck nachschnitzen.
| Mail-Unterschrift (DKIM) vermessener .de-Domains | Domains |
|---|---|
| Schlüssel mit 512 oder 768 Bit (unter dem Minimum der Norm) | 74 |
| nur Schlüssel mit 1024 Bit | 42.186 |
| 1024 Bit und daneben ein längerer Schlüssel | 3.854 |
| nur längere Schlüssel (fast alle 2048 Bit oder mehr) oder Ed25519 | 151.455 |
| Eintrag ohne nutzbaren Schlüssel (meist leer, also zurückgezogen) | 5.142 |
| Abfrage mit Fehler | 2.022 |
| an diesen fünf Namen kein Schlüssel (nicht geprüft) | 2.288.366 |
| vermessene .de-Domains, nach Unterschrift gefragt | 2.493.099 |
Ein 1024-Bit-DKIM-Schlüssel ist schwach, aber nicht geknackt#
Ein öffentlich bekannter Fall, in dem jemand einen solchen DKIM-Schlüssel errechnet hat, war nicht zu finden. Die Domains mit 1024-Bit-Schlüssel liegen unter der Empfehlung, schutzlos sind sie nicht. Gezählt ist, welcher Schlüssel im Eintrag bereitliegt. Ob der Mailserver damit noch unterschreibt oder ob ein alter Eintrag nur stehen blieb, zeigt der Eintrag nicht.
Schlüssel unter 1024 Bit liegen unter dem Minimum der Norm#
Schärfer ist die kleine Gruppe ganz oben in der Tabelle. Ihre Schlüssel unterschreiten, was die Norm vorschreibt, nicht nur, was sie empfiehlt. Die Betreiber eines Prüfdienstes haben einen DKIM-Schlüssel der kürzesten Länge aus der Tabelle mit gemieteter Rechenzeit für weniger als acht Dollar geknackt2. Wer den geheimen Schlüssel einmal hat, unterschreibt Mails im Namen der Domain, bis der Betreiber ihn austauscht. Ob ein Empfänger so kurze Schlüssel noch annimmt, entscheidet jeder Mailanbieter selbst.
Wer eine Domain betreut, tauscht den Schlüssel aus#
Welche Länge der eigene Schlüssel hat, verrät sein Anfang im DNS-Eintrag hinter „p=“: Ein Schlüssel mit 1024 Bit beginnt mit „MIGfMA0“, ein doppelt so langer mit „MIIB“. Zum Austausch legt man einen neuen, doppelt so langen Schlüssel unter einem neuen Namen an, stellt den Mailserver um und leert danach den alten Eintrag. Ein leerer Eintrag sagt jedem Empfänger, dass der Schlüssel zurückgezogen ist. Einige tausend Domains in der Tabelle tragen schon einen solchen. Für Empfänger bleibt die Unterschrift eine Prüfung unter mehreren, neben der Absenderliste (SPF) und der Regel gegen gefälschte Absender (DMARC).
Quellen
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau