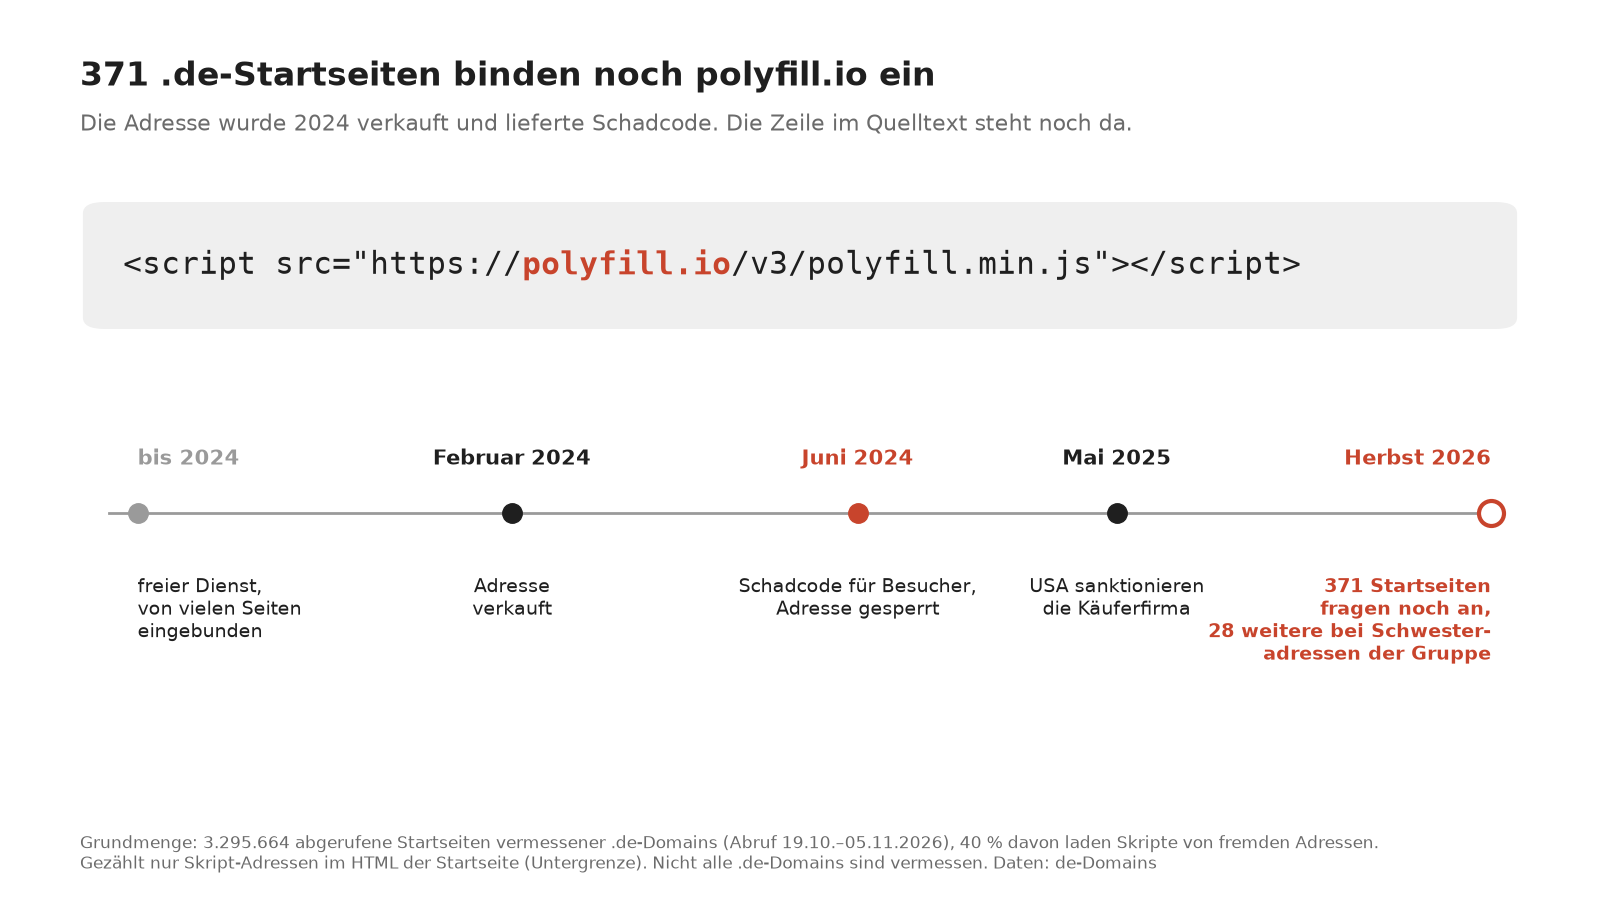
Das gekaperte polyfill.io steckt 2026 noch in 371 .de-Startseiten
Die Adresse lieferte 2024 Schadcode und wurde gesperrt. Auf .de-Startseiten blieb die Skriptzeile: Wird polyfill.io wieder erreichbar, kommt fremder Code.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauDie Adresse polyfill.io lieferte ein sogenanntes Polyfill: ein kleines Skript, das alten Browsern fehlende Funktionen nachrüstet. Viele Websites banden es ein. Im Sommer 2024 lieferten neue Besitzer der Adresse darüber Schadcode aus und leiteten Besucher auf Betrugsseiten um, wie Security Affairs damals berichtete1. Im Juni 2024 wurde die Adresse gesperrt. Die Zeile, die das Skript anfordert, steht im Herbst 2026 aber noch auf 371 Startseiten vermessener .de-Domains.
Ein fremdes Skript funktioniert wie das Brot, das ein Restaurant jeden Morgen beim Bäcker nebenan holt, ohne hineinzusehen. Wechselt die Bäckerei den Besitzer, isst der Gast, was der Neue backt. Bei polyfill.io war der Neue eine Firma, die das US-Finanzministerium später als Betrugsinfrastruktur sanktioniert hat2.
Neben polyfill.io fragen manche Seiten bei Schwesteradressen an, die Forscher derselben Gruppe zuordnen3. Gemessen an allen Seiten, die überhaupt fremden Code laden, ist das ein kleiner Rest.
| Startseiten vermessener .de-Domains, Abruf 19.10.–05.11.2026 | Seiten |
|---|---|
| abgerufen, mit Antwort | 3.295.664 |
| davon ohne Skript von fremder Adresse | 1.974.202 |
| davon mit Skript von fremder Adresse | 1.321.462 |
| … nur von anderen Adressen | 1.321.063 |
| … von polyfill.io | 371 |
| … von Schwesteradressen derselben Gruppe (etwa bootcss, bootcdn, staticfile) | 28 |
Ist die Adresse gesperrt, kommt auf diese Anfrage nichts zurück, und die Besucher merken nichts. Die Gefahr steckt in der Zeile selbst. Wird die Adresse wieder erreichbar, gleich in wessen Hand, bekommt jeder Besucher dieser Seiten den Code, den ihr Besitzer ausliefert. Der Betreiber muss dafür nichts tun. Ob er von der Zeile weiß, zeigt der Quelltext nicht.
Schärfer ist, wie gewöhnlich diese Bauart ist. Von 3.307.483 abgerufenen Startseiten (zweite Zählung am 05.11.2026, darum mehr als in der Tabelle) lädt knapp jede zwanzigste Code von großen kostenlosen Bibliotheksservern. Diese Dienste gelten als verlässlich, nichts deutet auf Missbrauch. Aber polyfill.io war bis zum Verkauf genau so ein Dienst. Wer eine solche Adresse kontrolliert, bestimmt den Code auf jeder Seite, die sie einbindet.
Ist die eigene Seite betroffen?#
Das zeigt der Quelltext im Browser: dort nach „polyfill“ suchen. Die Zeile kann meist einfach weg, heutige Browser brauchen die Nachrüstung kaum noch. Wer eine feste Datei von einem fremden Server lädt, gibt ihre Prüfsumme mit (Subresource Integrity, Attribut „integrity“). Dann verwirft der Browser jede veränderte Fassung. Bei polyfill.io half das nicht: Der Dienst lieferte je nach Browser eine andere Datei.
Quellen
- Polyfill.io Supply Chain Attack: Censys detected 384,773 hosts still embedding a polyfill JS script linking to the malicious domain Security Affairs ↗
- Treasury Takes Action Against Major Cyber Scam Facilitator home.treasury.gov ↗
- Millions of sites could’ve been exposed in the Polyfill, BootCDN, Bootcss, and Staticfile attack – and it was all orchestrated by a single operator IT Pro ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau