Zertifikatsfehler treffen knapp jede zwanzigste vermessene .de-Startseite
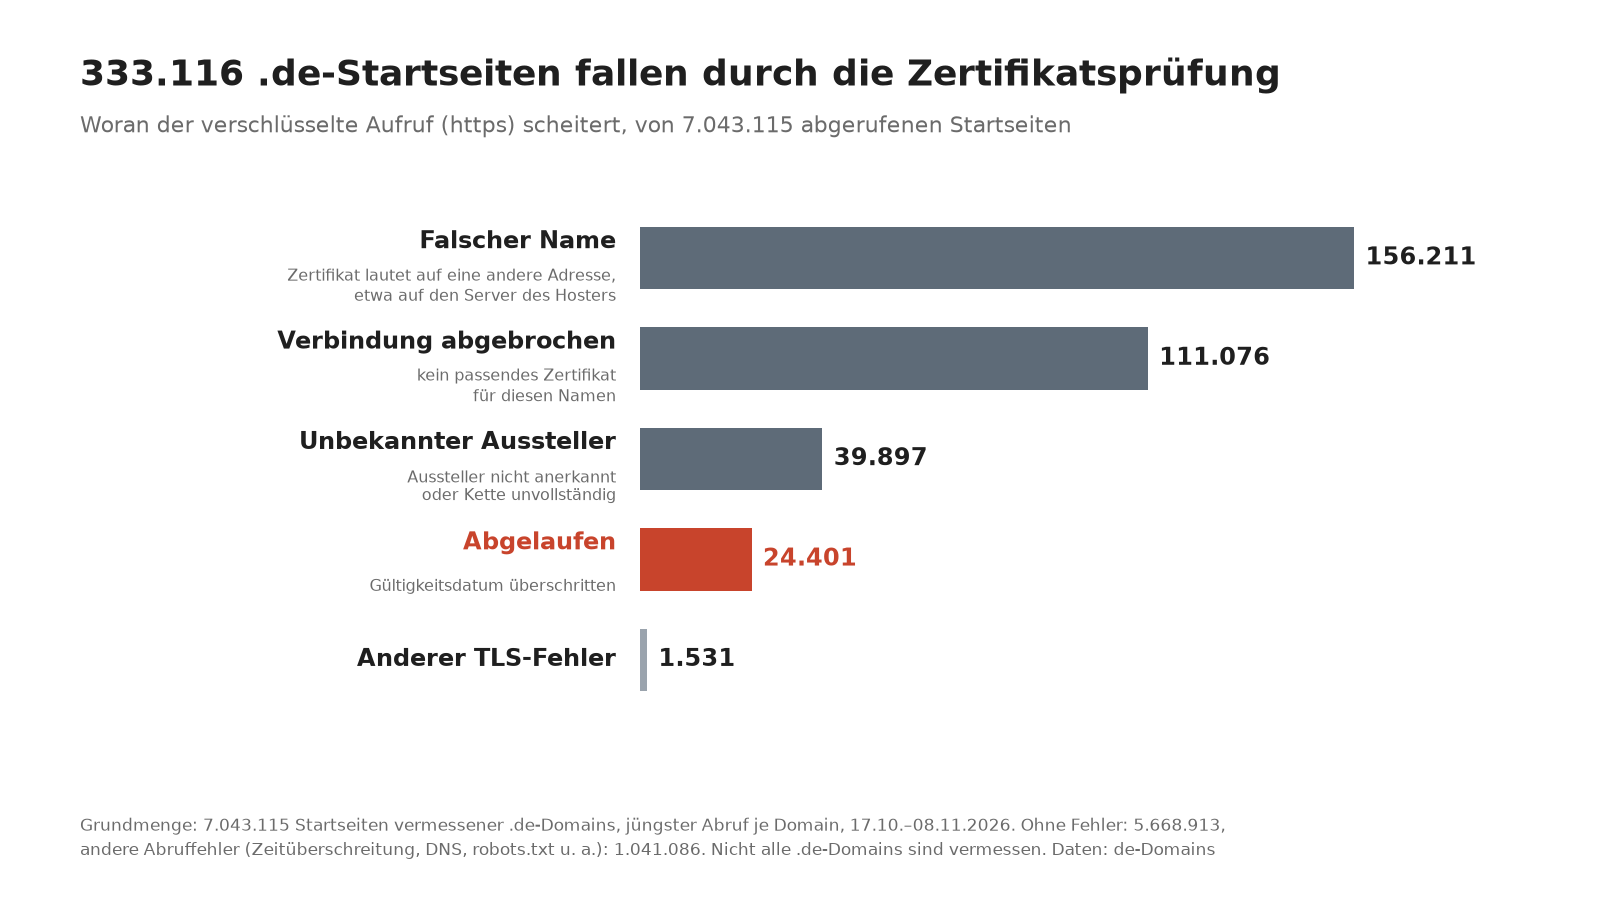
Von 7.043.115 abgerufenen Startseiten vermessener .de-Domains scheiterten 333.116 über https am Zertifikat, am häufigsten am falschen Namen.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauEin Zertifikatsfehler heißt: Der Browser kann eine verschlüsselte Seite (https) nicht als echt bestätigen und zeigt statt ihrer meist eine Warnung. Von gut sieben Millionen Startseiten vermessener .de-Domains scheiterte knapp jede zwanzigste beim Aufruf über https an dieser Prüfung, am häufigsten, weil das Zertifikat auf einen anderen Namen lautet. Ein Ausweg ist der Verzicht auf https nicht: Seit Oktober fragt Chrome standardmäßig nach, bevor es eine unverschlüsselte Seite öffnet1.
Das Zertifikat ist der digitale Ausweis der Seite, ausgestellt von einer anerkannten Stelle. Der Browser prüft ihn wie den Dienstausweis eines Handwerkers an der Haustür: Steht der richtige Name darauf, kennt man die Stelle, die ihn ausgestellt hat, gilt er noch? Geprüft hat ein Programm, das je Domain die Startseite abruft, Weiterleitungen folgt und das Zertifikat kontrolliert. Gezählt ist nicht, wie viele Seiten https anbieten, sondern wie viele an der Prüfung scheitern.
Der häufigste Zertifikatsfehler ist ein falscher Name#
| Startseite beim Aufruf über https | Anzahl |
|---|---|
| Antwort ohne Verbindungsfehler | 5.668.913 |
| Zertifikatsprüfung gescheitert, davon: | 333.116 |
| – falscher Name (Zertifikat für eine andere Adresse) | 156.211 |
| – Verbindung abgebrochen (kein passendes Zertifikat) | 111.076 |
| – Aussteller nicht anerkannt | 39.897 |
| – Gültigkeitsdatum überschritten | 24.401 |
| – anderer TLS-Fehler | 1.531 |
| anderer Abruffehler (Zeitüberschreitung, Name löst nicht auf, robots.txt u. a.), Zertifikat nicht bewertet | 1.041.086 |
| Abgerufene Startseiten | 7.043.115 |
Beim größten Posten lautet das Zertifikat auf eine andere Adresse. Darunter fallen etwa Standard-Zertifikate von Hostern, die auf den Server ausgestellt sind statt auf die Domain. Ein Abbruch ist häufig ein Zeichen, dass für diesen Namen kein Zertifikat eingerichtet ist; ein Teil kann an Verfahren liegen, die Server und Prüfprogramm nicht gemeinsam beherrschen. Ein nicht anerkannter Aussteller heißt meist: selbst ausgestellt, oder in der Kette der Aussteller fehlt ein Glied. Die Tabelle nennt den Fehler, nicht die Ursache, und nicht, ob dieselbe Seite unverschlüsselt antwortet.
Ein abgelaufenes Zertifikat deutet auf eine vergessene Verlängerung#
Jemand hatte https eingerichtet, dann wurde nicht rechtzeitig verlängert. Seit März darf ein öffentliches Zertifikat laut CA/Browser Forum2, dem Gremium aus Browserherstellern und Ausstellern, höchstens 200 Tage gelten, ab März 2027 nur noch halb so lang. Wer von Hand verlängert, hat damit bald eine Daueraufgabe.
Wer eine Zertifikatswarnung sieht, gibt dort nichts ein#
Kein Passwort, keine Kontodaten; die Seite sucht man über eine bekannte Adresse. Wer die Warnung auf der Seite seines Vereins regelmäßig wegklickt, gewöhnt sich an den Klick, auch dort, wo sie zu Recht kommt. Betreiber lassen ihr Zertifikat automatisch verlängern, viele Hoster bieten das an, und halten die Software dahinter aktuell. Eine Domain ohne eigene Seite lässt sich mit eigenem Zertifikat auf die Hauptseite weiterleiten.
Quellen
- Chrome puts insecure sites behind a permission prompt - Help Net Security Help Net Security ↗
- Latest Baseline Requirements CA/Browser Forum ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau