7.814 .de-Domains haben den DMARC-Eintrag an der falschen Stelle
Der DMARC-Eintrag gehört unter _dmarc. Bei 7.814 vermessenen .de-Domains mit Mailserver steht er woanders, fast die Hälfte wollte Fälschungen aussortieren.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
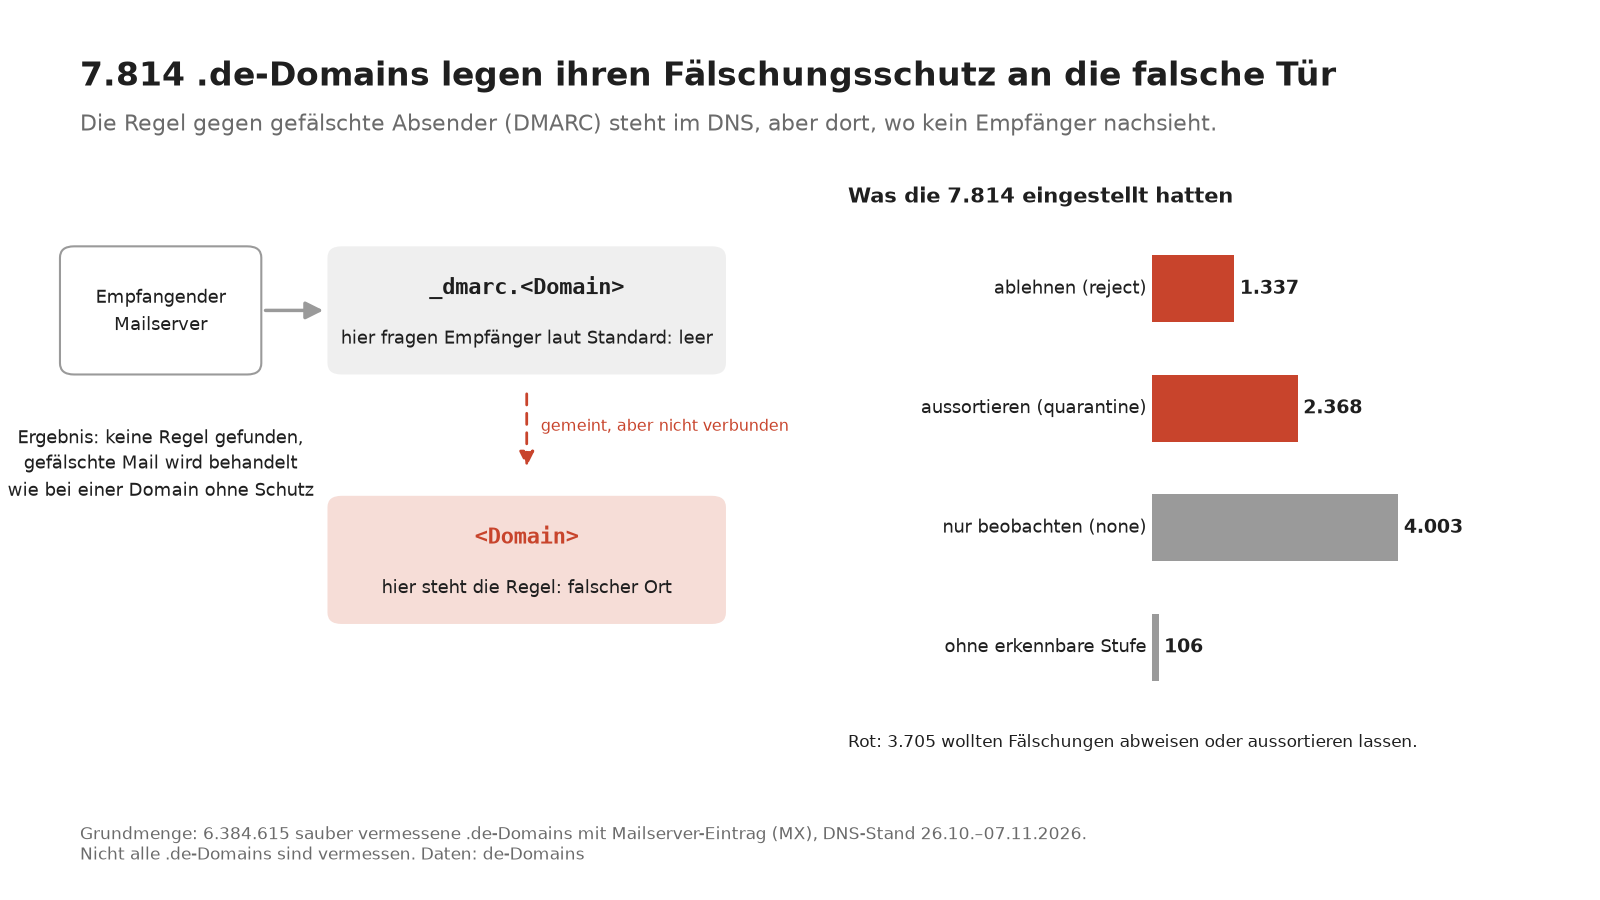
Zur PresseschauEin DMARC-Eintrag ist die Regel gegen gefälschte Absender. Er sagt dem empfangenden Mailserver, was er mit einer Mail tun soll, die nur vorgibt, von einer Domain zu kommen: ablehnen, aussortieren oder nur beobachten. Laut DMARC-Standard1 gehört er im DNS, dem Adressbuch des Internets, unter den Namen _dmarc vor der Domain. Bei 7.814 von knapp 6,4 Millionen vermessenen .de-Domains mit Mailserver (MX-Eintrag) steht er an der falschen Stelle, direkt bei der Domain. Unter _dmarc finden Empfänger nichts. Fast die Hälfte dieser Domains wollte Fälschungen ausdrücklich ablehnen oder aussortieren lassen.
Das ist wie ein Zettel „Keine Werbung“. Der Zusteller schaut auf den Briefkasten. Klebt der Zettel innen an der Wohnungstür, liest ihn niemand. Eine Regel außerhalb von _dmarc wird laut der Wissensdatenbank der britischen Regierung2 nicht verarbeitet. Oft landet sie versehentlich direkt bei der Domain, neben dem SPF-Eintrag, der die erlaubten Absender-Server aufzählt.
| Vermessene .de-Domains mit Mailserver, Stand 07.11.2026 | Domains |
|---|---|
| Eintrag unter _dmarc vorhanden (richtige Stelle) | 3.004.893 |
| gar keine Schutzregel | 3.371.908 |
| Schutzregel nur an der falschen Stelle | 7.814 |
| zusammen | 6.384.615 |
| … von den 7.814: wollten Fälschungen ablehnen lassen (reject) | 1.337 |
| … von den 7.814: wollten Fälschungen aussortieren lassen (quarantine) | 2.368 |
| … von den 7.814: wollten nur beobachten (none) | 4.003 |
| … von den 7.814: ohne erkennbare Stufe | 106 |
Für den empfangenden Server sehen diese Domains aus wie Domains ohne jede Regel. Ob eine Fälschung durchkommt, entscheiden dann allein seine eigenen Filter. Was er im Einzelfall tut, zeigt das DNS nicht. Die Fälle verteilen sich über viele verschiedene Nameserver, das spricht eher für viele einzelne Handgriffe als für die fehlerhafte Vorlage eines einzelnen Anbieters.
Gerade die strengen Regeln laufen ins Leere#
Wer nur beobachten wollte, verliert wenig. Auch an der richtigen Stelle hätte seine Regel keine Mail abgewiesen. Die rot markierten Domains in der Grafik aber hatten die strenge Stufe gewählt: Fälschungen ablehnen oder in den Spam-Ordner sortieren lassen. Geht in ihrem Namen eine Rechnung mit fremder Kontonummer hinaus, greift ihre Regel trotzdem nicht.
Ob der DMARC-Eintrag an der falschen Stelle steht, zeigt die DNS-Verwaltung#
Wer eine eigene Domain betreibt, sucht in der DNS-Verwaltung seines Anbieters nach einem Texteintrag, der mit „v=DMARC1“ beginnt. Als Name muss _dmarc davorstehen, nicht ein leeres Feld oder „@“. Steht die Regel direkt bei der Domain, wird sie unter _dmarc neu angelegt, der alte Eintrag kann weg.
Quellen
- RFC 7489: Domain-based Message Authentication, Reporting, and Conformance (DMARC) | RFC Editor rfc-editor.org ↗
- DMARC: Policy found with incorrect host name security.gov.uk ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau