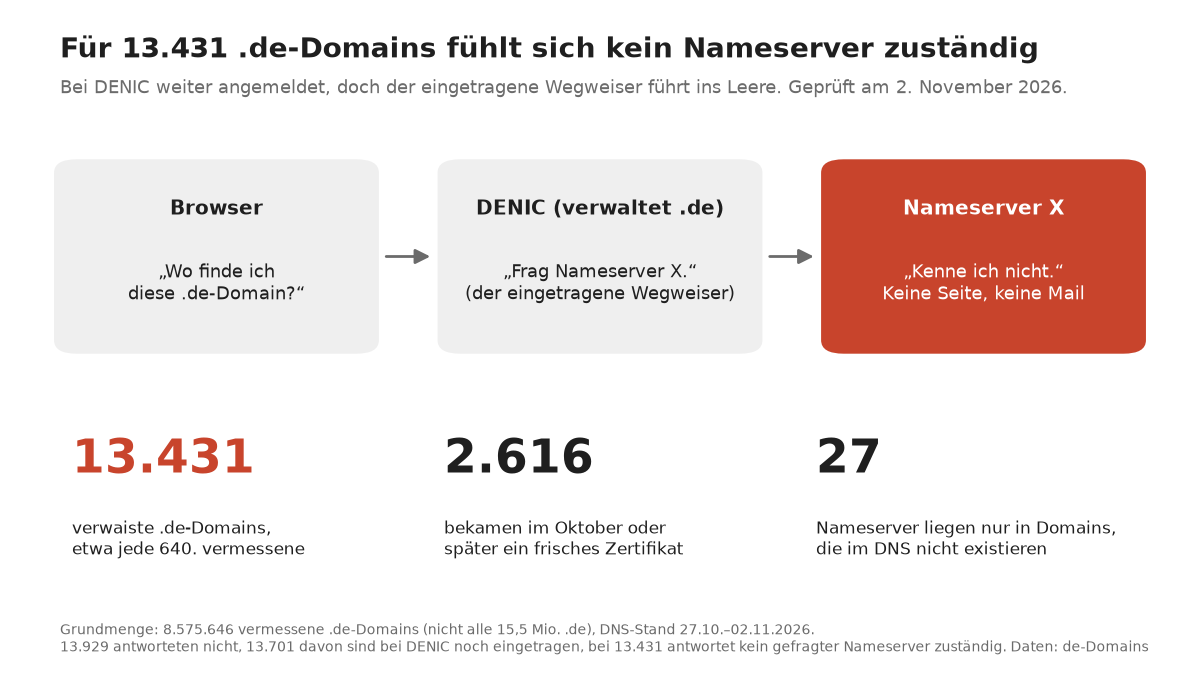
13.431 .de-Domains zeigen auf Nameserver, die sie nicht kennen
Bei 13.431 von 8.575.646 vermessenen .de-Domains verweist DENIC auf Nameserver, die sie nicht kennen. Diesen Fehler nutzen Domain-Kaperer.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauKriminelle kapern weltweit Domains, ohne ein Passwort zu knacken. Die Sicherheitsfirma Infoblox nennt sie „Sitting Ducks“, sitzende Enten: 2024 waren rund 800.000 Domains so angreifbar und rund 70.000 bereits gekapert1. Der Fehler dahinter ist banal. Die Domain zeigt auf einen Nameserver, der sie nicht kennt.
Der Nameserver ist der Wegweiser einer Domain. Er sagt Browser und Mailprogramm, wo Webseite und Post liegen. Welcher Nameserver zuständig ist, steht bei der Registrierungsstelle DENIC. Wer den Anbieter wechselt oder ein Konto kündigt und den Eintrag dort vergisst, hat einen Wegweiser ins Leere. Fachleute nennen das verwaiste Delegation (lame delegation). Unter .de betrifft es 13.431 Domains, etwa jede 640. der vermessenen.
| Von den vermessenen .de-Domains | Anzahl |
|---|---|
| per DNS vermessen | 8.575.646 |
| davon ohne Antwort | 13.929 |
| – bei DENIC inzwischen gelöscht | 228 |
| – ohne lesbaren Nameserver-Eintrag, nicht geprüft | 30 |
| – Nameserver antwortet doch zuständig | 203 |
| – nur Zeitüberschreitung, unklar | 37 |
| verwaist: kein gefragter Nameserver zuständig | 13.431 |
| davon Antwort „kenne ich nicht“ (REFUSED) | 13.140 |
| davon bei nur vier Anbietern | 8.622 |
| davon letztes Zertifikat im Oktober oder November | 2.616 |
| davon alle Nameserver in Domains, die es nicht gibt | 27 |
Verwaist heißt nicht gekapert. Gefährlich wird es erst, wenn der Anbieter hinter dem Wegweiser nicht prüft, wer eine Domain bei ihm neu einrichtet. Dann kann ein Fremder sie dort anlegen und bestimmt, wohin Webseite und Post gehen. Manche Anbieter verlangen einen Besitznachweis. Fast zwei Drittel der verwaisten Domains liegen bei nur vier Anbietern, deren Prüfung entscheidet also über die meisten.
Ein eigener Fall sind die 27 Domains, deren Nameserver alle in Domains liegen, die es im DNS nicht gibt. Hier braucht es keinen nachlässigen Anbieter, es kommt darauf an, ob diese Namen frei sind. Das zeigt DNS nicht.
Die Lücken sind jung. Ein Zertifikat bekommt eine Domain meist nur, wenn sie bei der Prüfung antwortet, und fast jede fünfte verwaiste Domain bekam ihr letztes erst im Oktober oder November. Manche Stellen nutzen eine alte Prüfung allerdings monatelang weiter. Dass solche Lücken verbreitet sind und lange bleiben, zeigten Forscher um Gautam Akiwate 2020 in der Studie „Unresolved Issues“2.
Die Zählung ist eine Untergrenze, denn nicht alle .de-Domains sind vermessen. Und eine verwaiste Domain kann morgen repariert sein.
Repariert wird beim Registrar, dem Domain-Händler: Nameserver eintragen, die die Domain kennen, oder die Domain kündigen. Wer umzieht, richtet sie erst beim neuen Anbieter ein und trägt dann den Nameserver um.
Quellen
- Multiple DNS Actors linked to Domain Hijacking | Infoblox Infoblox Blog ↗
- Unresolved Issues: Prevalence, Persistence, and Perils of Lame Delegations research.utwente.nl ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau