Per SPF +all darf jeder Server für 1.054 .de-Domains mailen
Endet die Absenderliste (SPF) mit +all oder all ohne Vorzeichen, besteht jeder Server die Prüfung. So bei 1.054 von 5,3 Mio. vermessenen .de-Domains.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
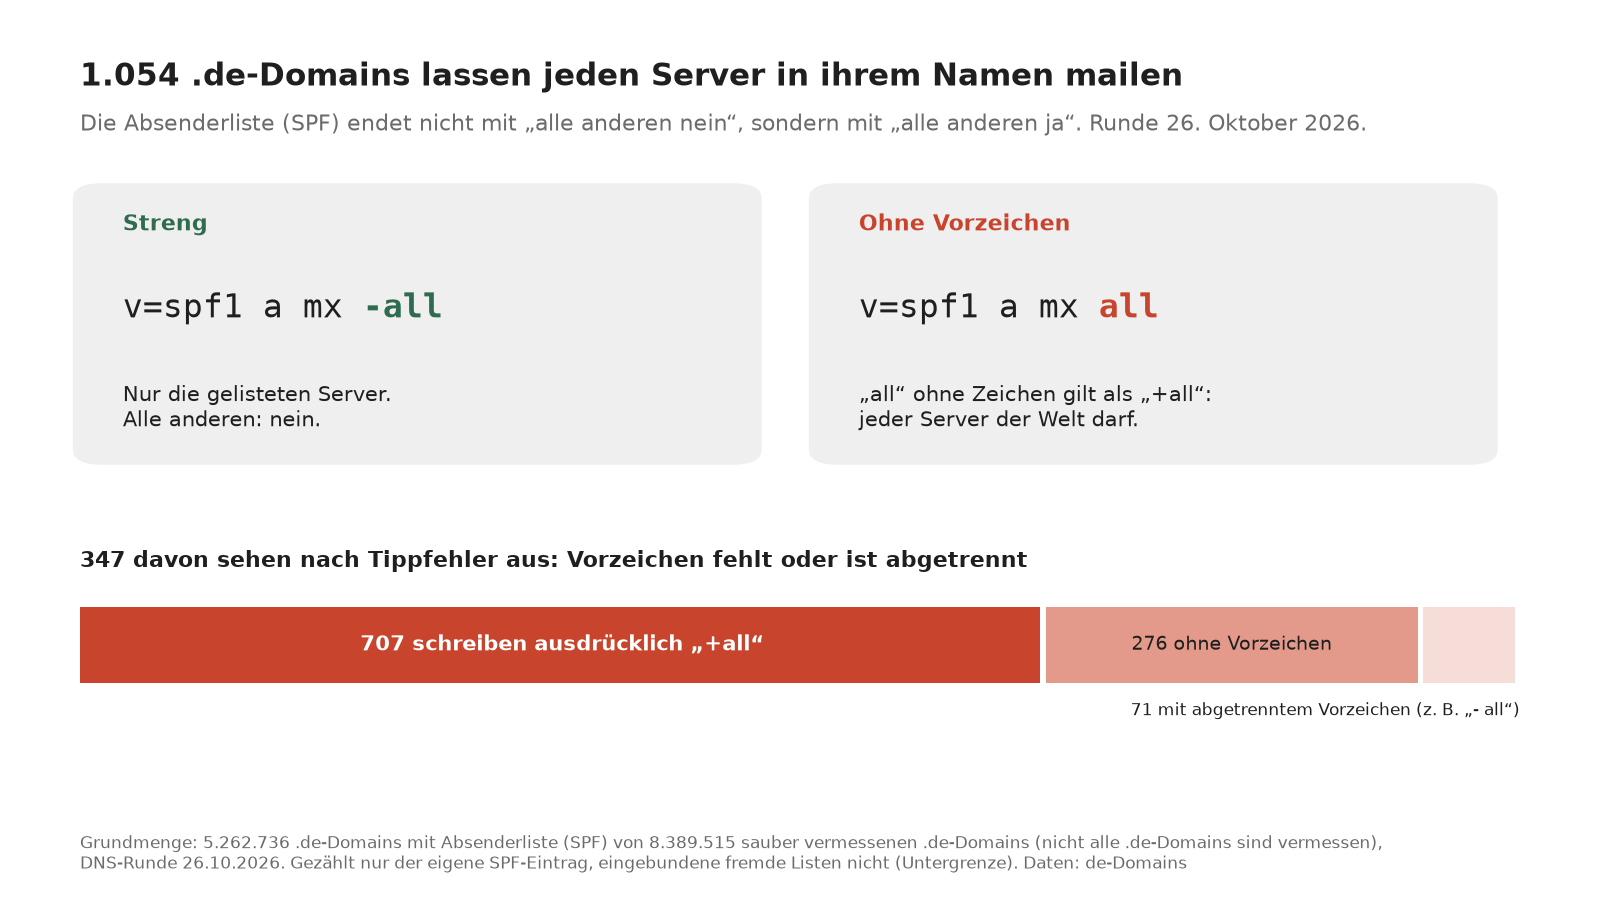
Zur PresseschauEndet die Absenderliste (SPF) einer Domain mit „+all“ oder „all“ ohne Vorzeichen, darf jeder Server der Welt in ihrem Namen mailen. So enden 1.054 von gut fünf Millionen vermessenen .de-Domains mit Absenderliste. Bei einem Drittel davon fehlt das Zeichen vor dem „all“ oder steht durch ein Leerzeichen getrennt davor, das sieht nach Tippfehler aus. Die übrigen schreiben das Plus ausdrücklich.
Den Absender einer Mail kann jeder fälschen. Darum veröffentlichen Domains die Absenderliste (SPF, Sender Policy Framework): die Server, die in ihrem Namen Mail verschicken dürfen. Der empfangende Mailserver gleicht den Absender im Umschlag mit dieser Liste ab.
Die Liste funktioniert wie eine Gästeliste an der Tür. Oben stehen die eigenen Server, ganz unten eine Anweisung für alle anderen. Streng ist „-all“: Wer nicht draufsteht, kommt nicht rein. Fehlt das Zeichen vor dem „all“, gilt die Voreinstellung der Norm1, und die heißt Plus. Aus „alle anderen nein“ wird „alle anderen ja“.
Auch weltweit ist dieser Schluss selten, wie eine Zählung der Sicherheitsfirma Fortra unter den zehn Millionen populärsten Domains fortra.com ↗ zeigt. Ein Eintrag „alle erlaubt“ heißt nicht, dass jemand ihn ausnutzt. Empfänger haben weitere Filter, an denen eine gefälschte Mail hängen bleiben kann. Ob ein Betreiber das Plus mit Absicht, aus einer Vorlage oder aus Versehen gesetzt hat, zeigt DNS nicht. Der getrennte Fall, etwa „- all“, ist nach der Norm fehlerhaft. Manche Empfänger werten den Eintrag dann als ungültig, andere lesen nur „all“, also alle erlaubt.
Schärfer ist der Befund bei gut jeder siebten dieser Domains. Sie bitten per DMARC, einer zweiten Regel im DNS, dass Empfänger gefälschte Mail abweisen oder in den Spam-Ordner legen. DMARC prüft, ob die sichtbare Absenderzeile zum Umschlag passt und die Mail eine Absenderprüfung bestanden hat. SPF genügt dafür, und den Umschlag setzt der Fälscher selbst. Steht in der Liste „alle erlaubt“, besteht seine Mail die SPF-Prüfung und damit auch DMARC. Die strengste Stufe steht im Eintrag und greift bei vielen Empfängern nicht.
| Vermessene .de-Domains, Runde 26.10.2026 | Domains |
|---|---|
| vermessen | 8.403.989 |
| davon Antwort fehlerhaft, nicht geprüft | 14.474 |
| davon sauber beantwortet | 8.389.515 |
| … ohne Absenderliste (SPF) | 3.126.779 |
| … mit Absenderliste (SPF) | 5.262.736 |
| … … Schluss anders oder nicht lesbar (-all, ~all, ?all, kein Schluss, mehrere Einträge) | 5.261.682 |
| … … Schluss „alle erlaubt“ | 1.054 |
| … … … dazu DMARC „abweisen“ (reject) | 75 |
| … … … dazu DMARC „Spam-Ordner“ (quarantine) | 85 |
| … … … dazu DMARC „nur beobachten“ (none) oder ohne gültige Stufe | 296 |
| … … … kein DMARC | 598 |
Den eigenen Eintrag zeigt jedes DNS-Werkzeug als TXT-Eintrag mit „v=spf1“. Er sollte mit „-all“ oder „~all“ enden, das Zeichen direkt vor dem „all“, ohne Leerzeichen. Wer fremde Listen per „include“ einbindet, sieht auch deren Schluss nach.
Quellen
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau