Bei neun von zehn .de-Domains ohne Mailserver fehlen SPF und DMARC
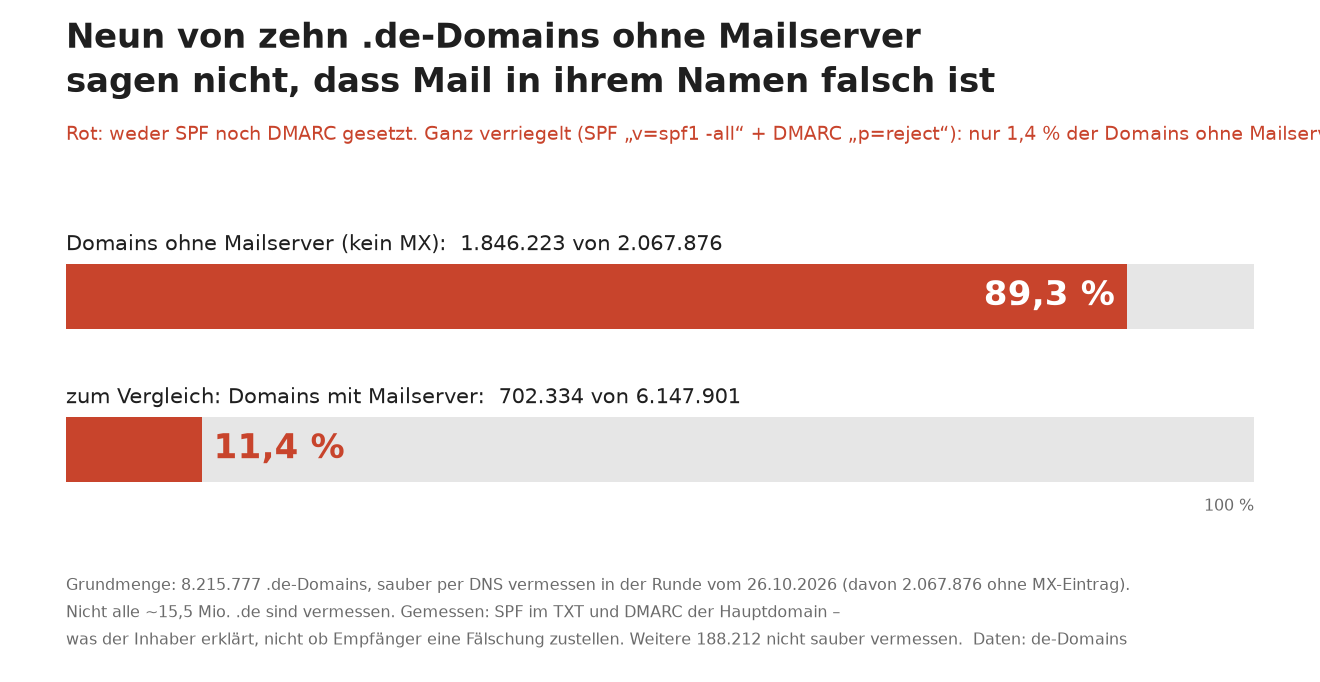
Von 8,2 Millionen vermessenen .de-Domains haben 2,07 Millionen keinen Mailserver. 89,3 Prozent davon tragen weder SPF noch DMARC.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauDie Mail kommt angeblich von PayPal, der Telekom oder Amazon. Für Betrüger ist der Absender das halbe Geschäft, und leicht machen es ihnen Domains, die selbst keine Mail verschicken. Bei .de-Domains ohne Mailserver fehlen SPF und DMARC fast immer, die beiden Einträge, mit denen ein Inhaber sagt: Von mir kommt keine Mail. Von 2.067.876 erreichbaren .de-Domains ohne MX-Eintrag haben 1.846.223 keinen der beiden gesetzt, 89,3 Prozent.
Gezählt wurde in der DNS-Runde vom 26. Oktober 2026. Die Grundmenge sind 8.215.777 sauber vermessene .de-Domains, nicht alle rund 15,5 Millionen. Davon tragen 2.067.876 keinen MX-Eintrag, also keinen Mailserver für eingehende Post. SPF zählt als Text im TXT-Eintrag, DMARC nur an der Hauptdomain.
Bei Domains, die einen Mailserver eintragen, ist das Bild umgekehrt. Von 6.147.901 fehlen beide Einträge nur bei 702.334, 11,4 Prozent.
Wer selbst Mail verschickt, braucht SPF, damit die eigene Post nicht im Spam landet. Wer keine verschickt, merkt das Fehlen meist nicht.
Die großen Parkdienste erklären die hohe Quote nicht. Rechnet man Domains mit deren Nameservern heraus, fehlen SPF und DMARC sogar bei 91,5 Prozent der übrigen 1.487.275 Domains ohne Mailserver.
So verriegelt man eine Domain ohne Mailserver#
SPF nennt die Server, die für eine Domain senden dürfen. DMARC sagt dem Empfänger, was er mit Mail tun soll, deren sichtbarer Absender sich nicht bestätigen lässt. Die britische Cybersicherheitsbehörde NCSC empfiehlt für Domains ohne Mail1 zuerst v=spf1 -all als TXT an der Domain und v=DMARC1; p=reject als TXT unter _dmarc, dazu einen leeren DKIM-Schlüssel und einen leeren MX. Dann darf kein Server senden, und was trotzdem kommt, soll der Empfänger abweisen. Das passt nur, wenn die Domain wirklich nie sendet; wer ohne MX Mail verschickt, trägt seine Server ins SPF ein.
So verriegelt mit v=spf1 -all und DMARC p=reject sind nur 28.247 von 2.067.876 Domains ohne Mailserver, 1,4 Prozent. Ein Null-SPF hinter einer Weiterleitung per redirect= erkennt die Zählung nicht. Die 1,4 Prozent sind darum eher zu niedrig.
Weitere 200.425 Domains tragen einen leeren MX-Eintrag, sagen damit also ausdrücklich: keine Mail. In der Grafik stehen sie bei den Domains mit Mailserver. Sie sind deutlich sorgfältiger: Verriegelt sind 30.164 von ihnen, 15,1 Prozent. Zählt man sie zu den Domains ohne Mailserver, fehlen SPF und DMARC bei 1.906.954 von 2.268.301, 84,1 Prozent, und verriegelt sind 2,6 Prozent.
Kein MX heißt nicht, dass eine Domain nie sendet; Versand geht auch ohne. Und gemessen ist, was der Inhaber erklärt, nicht, ob eine gefälschte Mail ankommt. Das entscheiden auch die Mailanbieter, an die sich die Richtlinie TR-03182 des BSI2 richtet. Prüfen können sie nur, was der Inhaber erklärt hat.
Quellen
- Protecting parked domains for the UK public sector ncsc.gov.uk ↗
- BSI TR-03182 E-Mail-Authentifizierung bsi.bund.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau