Huawei ist in Deutschland nicht verboten, vorerst bleiben die 5G-Antennen
Verbieten kann nur das Innenministerium, bis August 2023 tat es das nie. Per Vertrag müssen kritische Huawei-Teile bis Ende 2026 aus dem 5G-Kernnetz.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauEin Huawei-Verbot gibt es in Deutschland nicht. Untersagen kann den Einsatz von Technik eines Herstellers nur das Bundesinnenministerium, per Verfügung nach § 41 BSI-Gesetz gesetze-im-internet.de ↗. Bis zur letzten veröffentlichten Zahl vom August 2023 hat es das nie getan dserver.bundestag.de ↗. Was gilt, sind Verträge: Bis Ende 2026 müssen kritische Komponenten von Huawei und ZTE aus dem 5G-Kernnetz, bis Ende 2029 ihre kritischen Managementsysteme aus dem Zugangs- und Transportnetz. Für die 5G-Basisstationen mit ihren Antennen gibt es nur einen Entwurf der Bundesnetzagentur, und der nennt keinen Hersteller. Ein Verbot für Huawei-Handys steht in keiner dieser Regeln.
| Netzteil | Was gilt | Grundlage |
|---|---|---|
| 5G-Kernnetz | keine kritischen Komponenten von Huawei und ZTE mehr ab spätestens Ende 2026 | Verträge 2024 |
| Managementsysteme im Zugangs- und Transportnetz | kritische Funktionen ersetzen bis spätestens Ende 2029 | Verträge 2024 |
| 5G-Basisstation (gNodeB) | alle Funktionen kritisch, kein Verbot | Katalog-Entwurf 2025-10, S. 83 |
| neue Basisstation nach dem Stichtag, auch als Ersatz | braucht ein BSI-Zertifikat; Stichtag offen, weil eine Prüfgrundlage fehlt | Entwurf S. 86, BSI TR-03163 Anhang A 1.6 |
| schon laufende Geräte | keine nachträgliche Zertifizierung | Entwurf S. 86, Allgemeinverfügung der BNetzA |
| reine 4G-Technik | ausdrücklich ausgenommen | Entwurf S. 79 |
| Verbot eines Herstellers | nur durch das Innenministerium; bis August 2023 keins | § 41 BSIG (früher § 9b) |
Was die Verträge von 2024 verlangen#
Am 11. Juli 2024 meldete das Innenministerium Verträge mit Telekom, Vodafone und Telefónica web.archive.org ↗: „In 5G-Kernnetzen dürfen bis spätestens Ende 2026 keine Komponenten von Huawei und ZTE mehr eingesetzt werden. In den 5G-Zugangs- und Transportnetzen sind bis spätestens Ende 2029 die kritischen Managementsysteme der beiden Hersteller zu ersetzen.“ Das Kernnetz ist laut Ministerium die „Schaltzentrale“ des Netzbetreibers, das Zugangsnetz sind „im Wesentlichen Basisstationen mit ihren Antennen“. 1&1 gehört nicht zu den Vertragspartnern. Genauer schrieb es die Bundesregierung im März 2026: Die Verträge verpflichten die Betreiber, im Kernnetz keine „kritischen Komponenten“ dserver.bundestag.de ↗ der beiden Hersteller mehr einzusetzen. Bis Ende 2029 sind die „kritischen Funktionen der 5G-Netzwerkmanagementsysteme“ durch Technik anderer Hersteller zu ersetzen.
Vorausgegangen war ein Verfahren: Seit März 2023 prüfte das Ministerium nach dem damaligen § 9b BSI-Gesetz nachträglich Komponenten, die schon im Netz waren, nur die von Huawei und ZTE. Es endete laut Bundesregierung mit diesen Verträgen dserver.bundestag.de ↗, nicht mit einer Untersagung. Im Juli 2025 schrieb die Regierung, der alte § 9b enthalte „keine Rechtsgrundlage für einen ‚pauschalen Ausschluss‘“ dserver.bundestag.de ↗ von Huawei-Komponenten.
Ob die Fristen halten, lässt sich öffentlich nicht nachprüfen. Alle zwei Jahre prüft eine unabhängige Stelle oder Behörde, ob die Netzbetreiber die Sicherheitsanforderungen erfüllen; der Bericht geht an Bundesnetzagentur und BSI. Die Ergebnisse sind laut Bundesregierung „Betriebs- und Geschäftsgeheimnisse der Netzbetreiber“ dserver.bundestag.de ↗. Wer den Austausch bezahlt, ist offen; zu Auswirkungen bei den Mobilfunkanbietern und finanziellen Belastungen des Bundes liegen der Regierung „keine Erkenntnisse vor“ dserver.bundestag.de ↗. Eine amtliche Zahl, wie viel Huawei- und ZTE-Technik in deutschen Netzen steckt, war nicht zu finden.
Ein Huawei-Verbot kann nur das Innenministerium aussprechen#
Seit der Umsetzung der EU-Richtlinie NIS2 steht die Regel nicht mehr in § 9b, sondern in § 41 BSI-Gesetz gesetze-im-internet.de ↗. Danach kann das Innenministerium einem Betreiber den Einsatz kritischer Komponenten eines Herstellers untersagen, wenn er „die öffentliche Ordnung oder Sicherheit der Bundesrepublik Deutschland voraussichtlich beeinträchtigt“, bei Telekommunikation im Benehmen mit dem Digitalministerium und dem Auswärtigen Amt. Berücksichtigen kann es etwa, ob der Hersteller „von der Regierung … eines Drittstaates kontrolliert wird“ oder zur Zusammenarbeit mit staatlichen Stellen dort verpflichtet ist.
Hat das Ministerium einem Betreiber eine Komponente untersagt, kann es dieselbe Komponente desselben Herstellers danach allen Betreibern untersagen, als Allgemeinverfügung.
Auf EU-Ebene hat die Kommission am 20. Januar 2026 eine Änderung des Cybersecurity Act vorgeschlagen, mit der Mobilfunknetze verpflichtend von Lieferanten mit hohem Risiko ec.europa.eu ↗ aus Drittstaaten befreit werden sollen.
Warum die Antennen 2024 nicht dabei waren#
Welche Teile eines Netzes als kritisch gelten, legt die Bundesnetzagentur in einer Liste kritischer Funktionen fest. Maßgeblich ist die Fassung vom 18. August 2021. Im Funknetz (Radio Access Network, RAN) steht dort nur eine Zeile: „5G-RAN Management“ bundesnetzagentur.de ↗. Und auch diese Zeile gilt nur grundsätzlich: Der Netzbetreiber darf im Einzelfall abweichen bundesnetzagentur.de ↗, wenn er „plausibel und begründet darlegen kann, dass im Einzelfall keine Kritikalität von der Funktion ausgeht“.
Der „Bann“ steht seit November 2025 auf Seite 83#
Am 3. November 2025 veröffentlichte die Bundesnetzagentur den Entwurf eines neuen Sicherheitskatalogs1 samt neuer Liste kritischer Funktionen; Stellungnahmen waren bis zum 16. Januar 20262 möglich. Unter dem Funknetz-Management steht dort zuerst die „Steuerung und Parametrisierung der gNodeB“, dann der Satz bundesnetzagentur.de ↗: „Darüber hinaus sind alle Funktionen des gNodeB als kritische Funktion einzuordnen.“ Der gNodeB ist laut Glossar des Entwurfs „die eigentliche 5G-Basisstation“. Ein Hersteller wird nicht genannt.
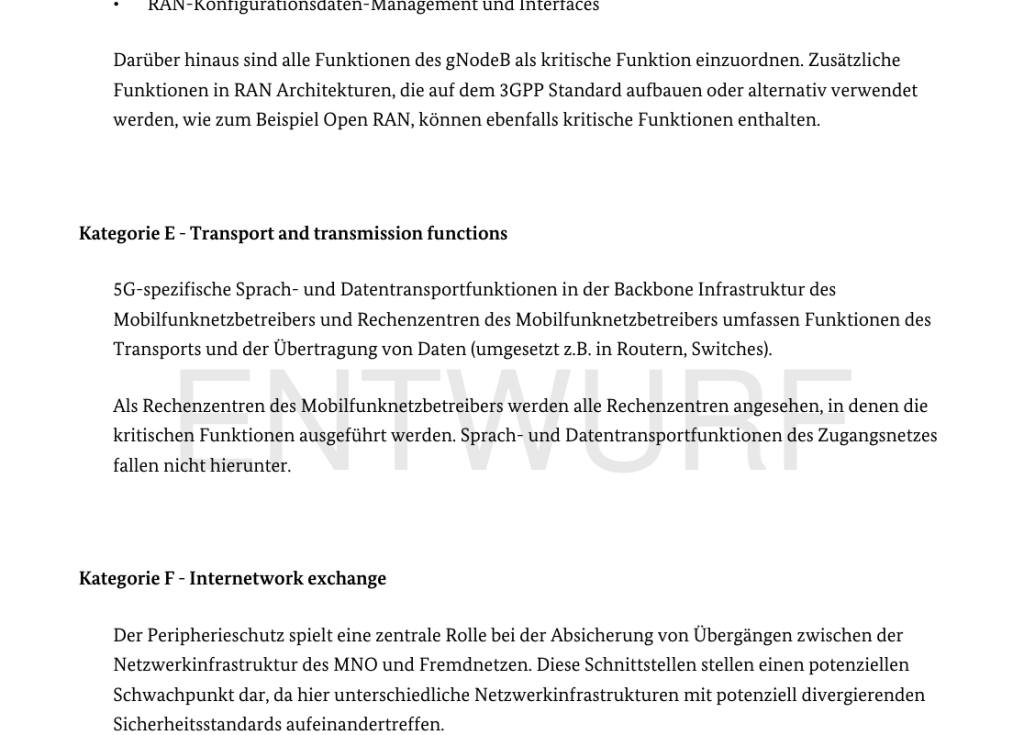
Als Golem am 4. November 2026 von einem „Bann“ für 5G-Basisstationen von Huawei und ZTE schrieb, war dieser Satz ein Jahr öffentlich. In Kraft ist der neue Katalog nicht: Die Bundesnetzagentur führt den Katalog von 20203 als „aktuell noch gültig“ (abgerufen am 4. November 2026). Ob die endgültige Fassung den Satz unverändert enthält, ist offen. Wird der Katalog endgültig, haben die Betreiber nach § 167 Abs. 3 TKG gesetze-im-internet.de ↗ ein Jahr, um ihn umzusetzen, falls er keine andere Frist setzt.
Was „kritisch“ für eine Basisstation bedeutet#
Eine Komponente, die eine kritische Funktion ausführt, ist eine kritische Komponente. Sie darf nach § 165 Abs. 4 TKG gesetze-im-internet.de ↗ erst eingesetzt werden, wenn eine anerkannte Stelle sie nach der Technischen Richtlinie TR-03163 des BSI zertifiziert hat. Das gilt aber erst ab einem Stichtag. Den regelt eine Allgemeinverfügung der Bundesnetzagentur bundesnetzagentur.de ↗: spätestens der letzte Tag des 24. Monats, nachdem die Zertifizierung des Produkts erstmals möglich ist. Möglich ist sie erst, wenn das BSI ein Anforderungsdokument für den Produkttyp zulässt, also eine Prüfgrundlage.
Für Basisstationen gibt es keine. Die Liste der zulässigen Prüfgrundlagen, Anhang A der TR-03163 bsi.bund.de ↗ in Version 1.6 vom 15. Februar 2026, nennt Kernnetzfunktionen, Router, Switches und die Verwaltung virtualisierter Netze, aber kein Dokument für gNodeB, RAN oder Basisstationen. Version 1.6 ist auch am 4. November 2026 die aktuelle auf der Seite des BSI4. Ließe das BSI im November 2026 eine Prüfgrundlage für Basisstationen zu, läge der Stichtag nach der Allgemeinverfügung spätestens am 30. November 2028.
Bis zum Stichtag dürfen Betreiber kritische Komponenten ohne Zertifikat einsetzen bundesnetzagentur.de ↗, müssen dann aber „geeignete und angemessene technische Vorkehrungen und sonstige Maßnahmen zur Gefahrenabwehr treffen“. Das gilt für Basisstationen jedes Herstellers.
Laufende Geräte bleiben, Ersatzgeräte brauchen ein Zertifikat#
„Bereits im Einsatz befindliche Bestandskomponenten müssen nicht nachträglich zertifiziert werden“, heißt es im Entwurf wie in der Allgemeinverfügung. Wer aber nach dem Stichtag eine Basisstation neu einsetzt, braucht das Zertifikat, „auch dann, wenn Typ und Art des erstmaligen Einsatzes einer kritischen Komponente dem der Bestandskomponente entspricht“. Fällt ein Gerät aus, muss das neue also zertifiziert sein, auch wenn es baugleich ist. Ob ein Software-Update als neuer Einsatz zählt, regelt der Abschnitt nicht.
Nicht erfasst: 4G-Technik und Handys#
Auf Seite 79 bundesnetzagentur.de ↗ heißt es im Entwurf: „Entsprechend sind 4G-Netzwerkkomponenten und auch die ausschließlich zum Betrieb von 4G-Netzen notwendigen Systeme ausdrücklich von der Liste ausgenommen.“ Wie Geräte eingestuft werden, die 4G und 5G zugleich funken, regelt der Entwurf nicht ausdrücklich; erfasst sind Komponenten, die kritische Funktionen „teilweise oder in vollem Umfang“ realisieren.
Handys und andere Endgeräte zählt das Innenministerium als eigenen Teil des Netzes. Katalog und Verträge betreffen Netzbetreiber und ihre Netztechnik, § 41 richtet sich an „Betreiber kritischer Anlagen“.
Stand: 4. November 2026. Katalog-Entwurf Version 2025-10 der Bundesnetzagentur, BSI TR-03163 Anhang A Version 1.6 vom 15. Februar 2026, letzte veröffentlichte Zahl zu Untersagungen vom 1. August 2023.
Quellen
- § 41 BSI-Gesetz gesetze-im-internet.de ↗
- nie getan dserver.bundestag.de ↗
- Verträge mit Telekom, Vodafone und Telefónica web.archive.org ↗
- keine „kritischen Komponenten“ dserver.bundestag.de ↗
- mit diesen Verträgen dserver.bundestag.de ↗
- „keine Rechtsgrundlage für einen ‚pauschalen Ausschluss‘“ dserver.bundestag.de ↗
- „Betriebs- und Geschäftsgeheimnisse der Netzbetreiber“ dserver.bundestag.de ↗
- „keine Erkenntnisse vor“ dserver.bundestag.de ↗
- Lieferanten mit hohem Risiko ec.europa.eu ↗
- nur eine Zeile: „5G-RAN Management“ bundesnetzagentur.de ↗
- im Einzelfall abweichen bundesnetzagentur.de ↗
- Bundesnetzagentur - Presse - Bundesnetzagentur veröffentlicht den Entwurf des Katalogs von Sicherheitsanforderungen für Telekommunikations-Netze und Dienste bundesnetzagentur.de ↗
- Bundesnetzagentur - Konsultation bundesnetzagentur.de ↗
- der Satz bundesnetzagentur.de ↗
- Bundesnetzagentur, Entwurf Katalog von Sicherheitsanforderungen, Version 2025-10, S. 83 bundesnetzagentur.de ↗
- Bundesnetzagentur - Sicherheitsanforderungen bundesnetzagentur.de ↗
- § 167 Abs. 3 TKG gesetze-im-internet.de ↗
- § 165 Abs. 4 TKG gesetze-im-internet.de ↗
- Allgemeinverfügung der Bundesnetzagentur bundesnetzagentur.de ↗
- Anhang A der TR-03163 bsi.bund.de ↗
- BSI TR-03163 Sicherheit in TK-Infrastrukturen bsi.bund.de ↗
- ohne Zertifikat einsetzen bundesnetzagentur.de ↗
- Auf Seite 79 bundesnetzagentur.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau