Wer den Datenschutz der AfD-Fraktion prüft, sagt Thüringen dreimal anders
Laut Datenschutzordnung des Thüringer Landtags überwachen sich Fraktionen selbst. Der Landesdatenschutzbeauftragte sieht die Aufsicht derzeit bei sich.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauDie AfD-Fraktion im Thüringer Landtag will „perspektivisch“ einen eigenen Server für KI-Anwendungen betreiben, „damit Daten nicht abfließen, zum Beispiel ins Ausland“. Wer kontrolliert, was eine Fraktion mit personenbezogenen Daten tut, beantworten drei amtliche Texte verschieden. Laut Datenschutzordnung des Thüringer Landtags überwachen sich die Fraktionen selbst. Laut Website des Landtags gilt die Datenschutz-Grundverordnung (DSGVO) für ihre parlamentarische Arbeit gar nicht. Und der Landesdatenschutzbeauftragte schreibt, die Aufsicht über den parlamentarischen Bereich liege derzeit bei ihm, darüber sei er sich mit dem Landtag einig.
Den Plan nannte die Fraktion in einer Umfrage der Deutschen Presse-Agentur unter den Fraktionen nach der jüngsten Sicherheitslücke in PHP1; mehrere Häuser brachten sie am Samstag unter der Zeile „Debatte um Datensicherheit“. Das Vorhaben stecke „noch in den Kinderschuhen“, sagte Niklas Aust, Büroleiter von Fraktionschef Björn Höcke: Zunächst sollen nur öffentlich zugängliche Dokumente hinein, später seien auch interne denkbar. Daneben stellt die dpa den Landesdatenschutzbeauftragten Tino Melzer, der in lokalen Umgebungen „einige Vorteile“ sieht. Es komme auf die Details an, aber: „Von dem Punkt aus klingt das aber interessant, spannend und geht in die richtige Richtung.“
Laut Datenschutzordnung des Thüringer Landtags kontrollieren sich die Fraktionen selbst#
Das Thüringer Datenschutzgesetz tlfdi.de ↗ gilt nicht für die Datenverarbeitung bei „der parlamentarischen Tätigkeit der Abgeordneten einschließlich der Fraktionen“ (§ 2 Abs. 6 Satz 3). Dafür soll der Landtag eine eigene Datenschutzordnung erlassen. Die Datenschutzordnung vom 16. Oktober 2019 parldok.thueringer-landtag.de ↗ regelt die Kontrolle in § 17 Abs. 4: „Die Fraktionen im Landtag überwachen die von ihnen selbst durchgeführte Datenverarbeitung in eigener Verantwortung.“ Im Einzelfall können sie die Kontrolle auf den Ältestenrat des Landtags übertragen. Ein Verzeichnis ihrer Verarbeitungen schreibt die Ordnung den Fraktionen nicht vor, zu KI steht darin nichts; für die Sicherheit verlangt § 15 allgemein Maßnahmen „unter Berücksichtigung des Stands der Technik“.
Der Landtag wendet die Ordnung an. Im Juni 2025 meldete der Landtagspräsident parldok.thueringer-landtag.de ↗ die Datenschutzbeauftragten der Fraktionen, wie es § 17 Abs. 4 verlangt. Für die AfD steht dort „Herr Abgeordneter Denis Häußer“, ein Mitglied der eigenen Fraktion.
| Fraktion | Datenschutzbeauftragter laut Unterrichtung |
|---|---|
| AfD | Abgeordneter Denis Häußer |
| CDU | Person mit Anschrift der Computer System GmbH Ilmenau |
| BSW (heute Thüringen.Gerecht) | bis September 2025 „N.N.“, dann eine Person mit Anschrift der TÜV SÜD Akademie |
| Linke | Person mit Anschrift der Fraktion |
| SPD | Person mit Anschrift der Fraktion |
Wer Datenschutzbeauftragter einer Fraktion sein darf, regelt die Thüringer Ordnung nicht. In Österreich dürfen die Datenschutzbeauftragten der Parlamentsklubs keine Abgeordneten sein, „um Interessenkonflikte zu vermeiden“, wie der Wissenschaftliche Dienst des Bundestags bundestag.de ↗ zusammenfasst.
Laut Website des Landtags gilt die DSGVO für Fraktionen gar nicht#
Die Datenschutzhinweise des Landtags2 gehen weiter: Die Stellung des Parlaments „gebietet es“, die parlamentarische Tätigkeit „der Fraktionen und deren Beschäftigten“ von der Datenschutz-Grundverordnung und dem Landesgesetz „auszunehmen“. Als Beleg nennen sie einen Beschluss der Datenschutzkonferenz, des Gremiums der deutschen Datenschutzbehörden, vom 5. September 2018.
Diesen Beschluss von 2018 datenschutzkonferenz-online.de ↗ haben die Datenschutzbehörden am 22. September 2020 selbst ausgesetzt datenschutz.bremen.de ↗, „anlässlich des Urteils des EuGH vom 9. Juli 2020“. In jenem Fall hatte der Präsident des Hessischen Landtags einem Bürger Auskunft über seine Petitionsdaten verweigert, weil „das Parlament nicht der Datenschutz-Grundverordnung unterliege“. Der Europäische Gerichtshof curia.europa.eu ↗ entschied, der Petitionsausschuss unterliege ihr doch.
Laut Datenschützer liegt die Aufsicht vorläufig bei ihm#
Im Januar 2024 urteilte der EuGH über einen Untersuchungsausschuss des österreichischen Nationalrats: Auch er „muss grundsätzlich die Datenschutz-Grundverordnung einhalten“. Gibt es im Mitgliedstaat nur eine Aufsichtsbehörde, ist sie grundsätzlich zuständig, „ungeachtet des Gewaltenteilungsgrundsatzes“ (Pressemitteilung des Gerichts curia.europa.eu ↗). Die Datenschutzbehörde Thüringens ist der Landesbeauftragte für den Datenschutz und die Informationsfreiheit (TLfDI), also Melzer.
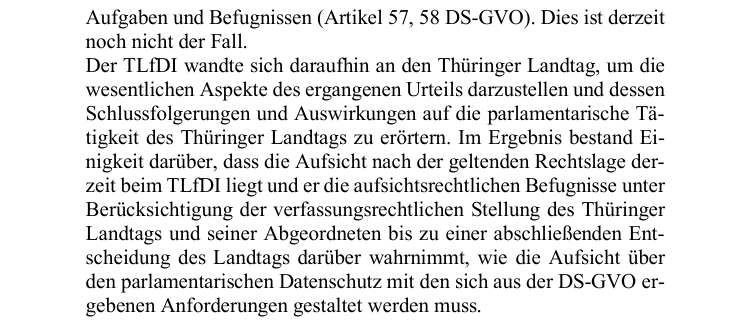
In seinem 7. Tätigkeitsbericht parldok.thueringer-landtag.de ↗, dem Landtag im Dezember 2025 zugeleitet, sieht er „eine Übertragbarkeit auch auf andere Bereiche der parlamentarischen Tätigkeit des Thüringer Landtags“. Die Aufsicht obliege darum „derzeit dem TLfDI, solange die Parlamentarische Datenschutzordnung des Thüringer Landtags den Anforderungen des Artikels 51 ff. DS-GVO noch nicht entspricht“. Gemeint sind die Regeln der DSGVO für eine unabhängige Aufsicht.
Über sein Gespräch mit dem Landtag schreibt er: „Im Ergebnis bestand Einigkeit darüber, dass die Aufsicht nach der geltenden Rechtslage derzeit beim TLfDI liegt.“ Gelten soll das „bis zu einer abschließenden Entscheidung des Landtags“ (Bericht S. 21). Mit wem im Landtag und wann er sich einig wurde, steht nicht da. Die Fraktionen nennt der Abschnitt nicht.
2021 hatte der TLfDI das anders gesehen. Er nannte Lobbykontakte zum Landtag, „seine Gremien und/ oder Fraktionen“ eine parlamentarische Angelegenheit, „für deren datenschutzrechtliche Kontrolle er nicht zuständig ist“ (Stellungnahme vom 24.6.2021 beteiligtentransparenzdokumentation.thueringer-landtag.de ↗).
Die AfD-Fraktion nennt sich auf ihrer Datenschutzseite3 Verantwortliche im Sinne der DSGVO. Beschweren könne man sich „bei der zuständigen Aufsichtsbehörde“; welche das ist, schreibt sie nicht. Der Landtag nennt für Beschwerden über seine Website den Landesdatenschutzbeauftragten. Ob Melzer auch eine Beschwerde über eine Fraktion annimmt, steht in seinem Bericht nicht.
Bremen und Baden-Württemberg haben die Ausnahme fürs Parlament gestrichen#
Ob die DSGVO für Fraktionen überhaupt gilt, ist unter Juristen umstritten; manche Autoren halten Abgeordnete und Fraktionen für „nicht unterworfen“ (Wissenschaftlicher Dienst des Bundestags, Fn. 9). Für Thüringen hat es kein Gericht entschieden.
Baden-Württemberg schrieb 2025 ins Landesdatenschutzgesetz, dass die DSGVO für den Landtag, seine Mitglieder, „die Fraktionen und deren Beschäftigte“ gilt (Entwurf landtag-bw.de ↗: „Die Bereichsausnahme für den Landtag entfällt.“). Verantwortlich für die Tätigkeit der Fraktionen ist laut Gesetz (GBl. 2025 Nr. 80) „stets die jeweilige Fraktion“. Für die Aufsicht beantragten vier Fraktionen ein eigenes Gremium, dessen Mitglieder der Landtag „aus seiner Mitte“ wählt landtag-bw.de ↗, also Abgeordnete. Ob es inzwischen arbeitet, geht aus den Drucksachen nicht hervor.
Bremen hat die Ausnahme fürs Parlament zum 1. Juli 2026 gestrichen gesetzblatt.bremen.de ↗, „aufgrund des Widerspruchs zur Rechtsprechung des Europäischen Gerichtshofs“, wie der Senat seinen Entwurf begründete bremische-buergerschaft.de ↗. Seither regelt das Gesetz, wann die Bürgerschaft, ihre Abgeordneten und „die Fraktionen und Gruppen, deren Mitarbeitende“ Daten verarbeiten dürfen. Ein eigenes Aufsichtsgremium richtet es nicht ein.
Eine Volltextsuche in Thüringens Parlamentsdatenbank findet für die laufende Wahlperiode keinen Antrag und keinen Gesetzentwurf, der die Datenschutzordnung oder die Ausnahme im Datenschutzgesetz ändert. Die Unterlagen von Ältestenrat und Ausschüssen sind nicht öffentlich.
Quellen
- Thüringer Datenschutzgesetz tlfdi.de ↗
- Datenschutzordnung vom 16. Oktober 2019 parldok.thueringer-landtag.de ↗
- meldete der Landtagspräsident parldok.thueringer-landtag.de ↗
- 8/1940 parldok.thueringer-landtag.de ↗
- Wissenschaftliche Dienst des Bundestags bundestag.de ↗
- Datenschutzhinweise Thüringer Landtag ↗
- Beschluss von 2018 datenschutzkonferenz-online.de ↗
- selbst ausgesetzt datenschutz.bremen.de ↗
- Europäische Gerichtshof curia.europa.eu ↗
- Pressemitteilung des Gerichts curia.europa.eu ↗
- 7. Tätigkeitsbericht parldok.thueringer-landtag.de ↗
- TLfDI, 7. Tätigkeitsbericht, Drs. 8/2658, S. 21 parldok.thueringer-landtag.de ↗
- Stellungnahme vom 24.6.2021 beteiligtentransparenzdokumentation.thueringer-landtag.de ↗
- Datenschutz afd-fraktion-thueringen.de ↗
- Entwurf landtag-bw.de ↗
- „aus seiner Mitte“ wählt landtag-bw.de ↗
- gestrichen gesetzblatt.bremen.de ↗
- seinen Entwurf begründete bremische-buergerschaft.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau