Seit 2016 war der EU kein Cyberangriff groß genug, so der Rechnungshof
2023 meldeten die Mitgliedstaaten keinen grenzübergreifenden Vorfall, 2024 zwei. Die Enisa zählte in zwölf Monaten 322. Das steht im Sonderbericht 19/2026.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauSeit 2016 hat kein Mitgliedstaat der Europäischen Union einen Cybersicherheitsvorfall als „von großem Ausmaß“ eingestuft. Das Eskalationsverfahren des Krisennetzwerks EU-CyCLONe fand deshalb, so der Europäische Rechnungshof, „nie vollständig Anwendung“ (Sonderbericht 19/2026, Ziffer 40 eca.europa.eu ↗). Im Jahr 2023 meldeten die Mitgliedstaaten keinen einzigen Vorfall mit grenzübergreifenden Auswirkungen. Die EU-Cybersicherheitsagentur Enisa zählte zwischen Juli 2023 und Juni 2024 322 Vorfälle, die sich gegen zwei oder mehr Mitgliedstaaten richteten; der Hof stellt beide Zahlen in Ziffer 38 eca.europa.eu ↗ nebeneinander.
Der Bericht umfasst 72 Seiten, prüft die Jahre 2022 bis 2025 und wurde am 21. September vorgestellt. Stern, Welt, Tagesspiegel und vier weitere Häuser übernahmen dazu dieselbe Meldung der Agentur dpa-AFX: Die EU sei nicht genug gegen Cyberangriffe gewappnet, größte Schwachstelle sei der Informationsaustausch. Die Meldung schildert den Angriff auf europäische Flughäfen vom September 2025; eine Ziffer oder eine Zahl aus dem Bericht enthält sie nicht.
In vier Jahren meldeten die Mitgliedstaaten 19 Vorfälle#
| Zeitraum | Vorfälle |
|---|---|
| 2022, von Mitgliedstaaten gemeldet | 3 |
| 2023, gemeldet | 0 |
| 2024, gemeldet | 2 |
| 2025, gemeldet | 14 |
| Juli 2023 bis Juni 2024, von der Enisa beobachtet | 322 |
Die 14 Meldungen des Jahres 2025 kamen von sieben Mitgliedstaaten; welche, sagt der Bericht nicht. Zusammen mit den Jahren davor sind es 19. Die Vorfälle von 2022 bis 2024 führt der Hof als solche „mit möglichen grenzübergreifenden Auswirkungen“.
Die Enisa beobachtete nach ihrem Lagebericht für 2024 enisa.europa.eu ↗ zwischen Juli 2023 und Juni 2024 11 079 Vorfälle, 322 davon mit Zielen in mindestens zwei Mitgliedstaaten. Der Zeitraum deckt sich mit keinem Kalenderjahr. Mit diesem Vorbehalt gerechnet: 322 geteilt durch die zwei Meldungen des Jahres 2024 ergibt 161 beobachtete Vorfälle auf einen gemeldeten.
Wie viele Vorfälle ungemeldet bleiben, kann auch die Enisa nicht beziffern. Sie sammelt ihre Fälle aus offenen Quellen wie Nachrichtenartikeln, darunter solche, die nach der NIS-2-Richtlinie nicht meldepflichtig wären; umgekehrt erscheinen viele erhebliche Vorfälle dort nie. Die Meldungen der Staaten erreichen sie anonymisiert, abgleichen kann sie beides deshalb nicht (Ziffer 36). Für die grenzübergreifenden Fälle urteilt der Hof dennoch, die Meldungen würden „das tatsächliche Ausmaß solcher Angriffe nicht widerspiegeln“. Die Kommission stimmt in ihrer Antwort zu eca.europa.eu ↗: Erhebliche Vorfälle, „insbesondere solche mit grenzüberschreitendem Charakter“, würden „nach wie vor nicht ausreichend gemeldet“.
Berlin, Brüssel und Dublin betroffen, kein Staat meldete förmlich#
Im September 2025 traf ein Ransomware-Angriff auf Collins Aerospace mehrere europäische Flughäfen. Am stärksten betroffen waren nach Kasten 1 des Berichts London-Heathrow und, in der EU, Brüssel, Berlin-Brandenburg und Dublin. Dort heißt es: „Dieser Vorfall wurde jedoch von keinem Mitgliedstaat wie ein erheblicher grenzübergreifender Sicherheitsvorfall […] behandelt.“ Keiner der betroffenen Staaten unterrichtete die Enisa oder andere Mitgliedstaaten förmlich, und das CSIRTs-Netzwerk, seit 2016 die technische Ebene der Zusammenarbeit, „informierte das EU-CyCLONe nicht“. Der Kasten stützt sich auf Befragungen von Vertretern der Enisa. Nationale Behörden befragte der Hof in Irland, Griechenland und Italien, wohin vergleichsweise viel EU-Fördergeld für Cybersicherheit floss (Ziffer 07, Anhang I); Deutschland und Belgien waren nicht darunter.
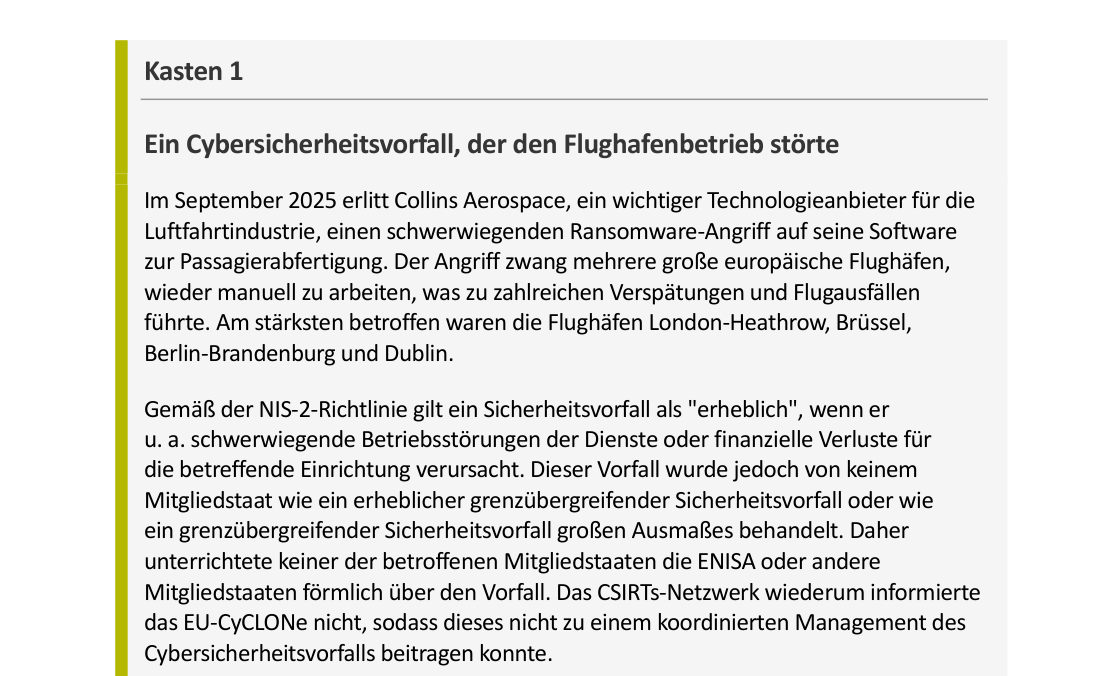
Die Enisa nennt in ihrer Antwort auf den Bericht eca.europa.eu ↗ einen Grund: Der Vorfall sei „in Ermangelung einer vereinbarten Definition und/oder Leitlinien“ von keinem Mitgliedstaat als schwerwiegend oder als Vorfall großen Ausmaßes eingestuft worden. Die Agentur selbst verfüge „derzeit weder über ein Mandat noch über eine rechtliche Befugnis, direkt auf Vorfälle zu reagieren“.
Von 1 376 Personentagen wurden 156 abgerufen#
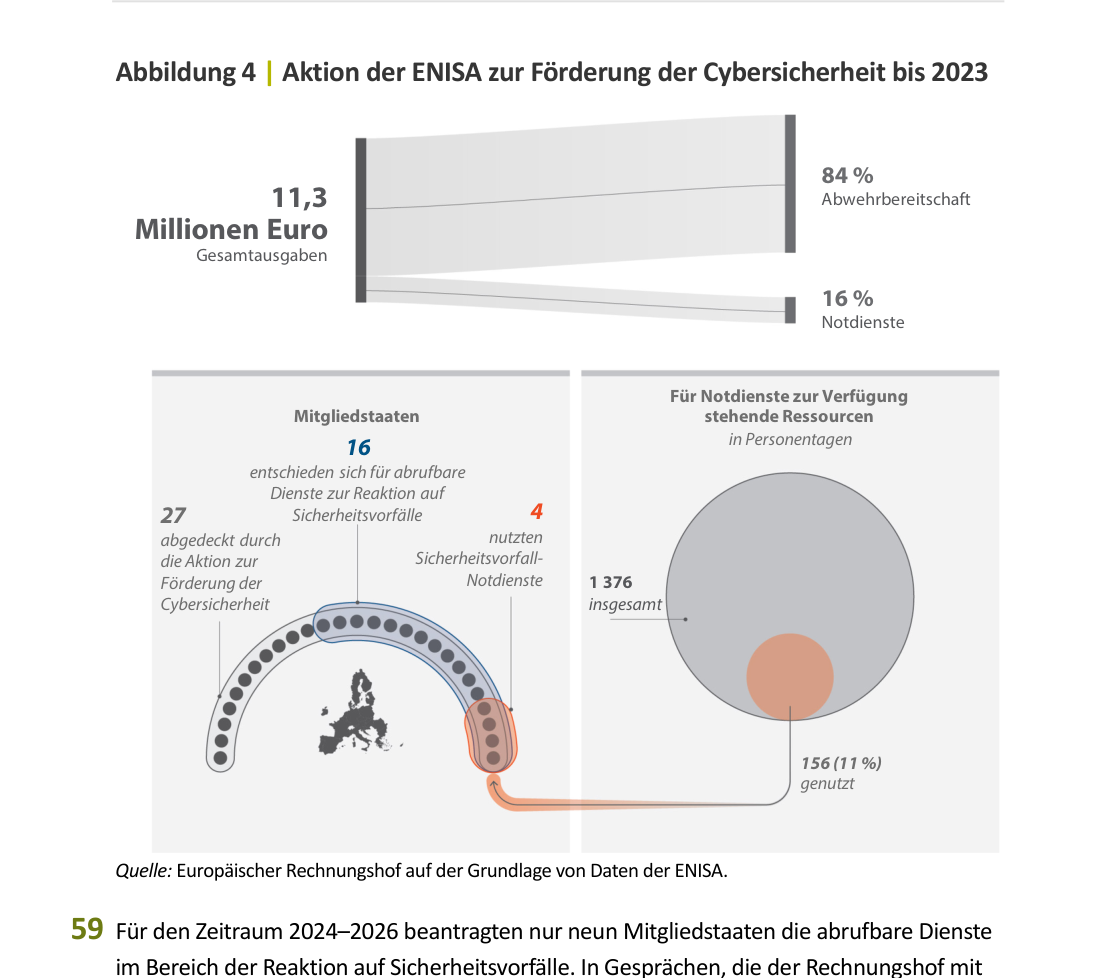
Das Programm „Digitales Europa“ umfasst für 2021 bis 2027 8,1 Milliarden Euro, davon sind 1,4 Milliarden für Cybersicherheit vorgesehen (Ziffer 04 eca.europa.eu ↗). Der Vorläufer der Cybersicherheitsreserve, eine Aktion der Enisa, hielt bis 2023 1 376 Personentage an Notfallhilfe bereit; genutzt wurden 156, also 11 Prozent. Von 27 Staaten wählten 16 die abrufbaren Reaktionsdienste, vier nahmen sie in Anspruch. Für 2024 bis 2026 beantragten noch neun Staaten solche Dienste (Abbildung 4 und Ziffer 59). Die Kommission hält in ihrer Antwort dagegen, es sei „praktisch unmöglich“ vorherzusagen, wie viele Vorfälle dieses Ausmaßes auftreten.
Das europäische Warnsystem aus der Cybersolidaritätsverordnung von 2024 „funktioniert noch nicht“. Als der Hof prüfte, 18 Monate nach Beginn des Vergabeverfahrens, war für keines der Lose ein Vertrag unterzeichnet (Ziffern 69 und 70 eca.europa.eu ↗).
Nur zwei Staaten setzten NIS-2 fristgerecht um#
Die Kommission hat im November 2025 die Digital-Omnibus-Verordnung vorgeschlagen, die eine zentrale Anlaufstelle für Vorfallsmeldungen vorsieht. Empfehlung 1 eca.europa.eu ↗ des Hofes verlangt, dass diese Stelle „potenzielle grenzübergreifende Sicherheitsvorfälle erkennen kann“, Zieldatum 2027. Kommission und Enisa haben die Empfehlung angenommen.
Unter der ersten NIS-Richtlinie waren nach Schätzung der Kommission 15 500 Einrichtungen erfasst, unter NIS-2 sind es „mehr als 110 000“ (Ziffer 33 eca.europa.eu ↗). Für ihre Meldungen gelten Fristen von 24 Stunden, 72 Stunden und einem Monat, gerechnet ab Kenntnis des Vorfalls (Abbildung 2 eca.europa.eu ↗); beim KI-Anbieter Anthropic fiel ein Vorfall vom Januar 2026 erst im August auf1. Die Mitgliedstaaten hatten NIS-2 bis Oktober 2024 in nationales Recht zu übertragen. Solange das aussteht, sind die neu erfassten Einrichtungen laut Hof „rechtlich nicht dazu verpflichtet“, Vorfälle zu melden; dazu zählt die öffentliche Verwaltung, nach dem Enisa-Lagebericht 2025 der am stärksten betroffene Sektor in der EU. Die Frist hielten zwei von 27 Staaten ein.
Quellen
- Sonderbericht 19/2026, Ziffer 40 eca.europa.eu ↗
- Ziffer 38 eca.europa.eu ↗
- Lagebericht für 2024 enisa.europa.eu ↗
- stimmt in ihrer Antwort zu eca.europa.eu ↗
- Antwort auf den Bericht eca.europa.eu ↗
- Ziffer 04 eca.europa.eu ↗
- Europäischer Rechnungshof, Sonderbericht 19/2026, Abbildung 4, S. 27 eca.europa.eu ↗
- Ziffern 69 und 70 eca.europa.eu ↗
- Empfehlung 1 eca.europa.eu ↗
- Ziffer 33 eca.europa.eu ↗
- Abbildung 2 eca.europa.eu ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau