Microsoft gab 2025 Daten zweier Firmenkunden in Europa an US-Behörden
Bis Ende 2024 stand in Microsofts Halbjahresberichten kein Kunde aus EU oder EFTA, 2025 in jedem Halbjahr einer. Unter Eid hieß es im Juni 2025 noch nie.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauSatya Nadella warb am 22. Oktober 2026 in Köln vor rund 5.000 Zuhörern mit Datensouveränität: Daten lokal speichern, vom Internet trennen. In der dpa-Zeile dazu, fast wortgleich bei acht Häusern, hält der SPD-Digitalpolitiker Johannes Schätzl dagegen: Über den Cloud Act sei Microsoft dem Willen der US-Regierung unterworfen, die Beteuerungen seien „wenig wert“. Ob Microsoft schon Daten europäischer Firmen an US-Behörden gegeben hat, steht in der Meldung nicht. Der Konzern führt darüber Buch. Zweimal im Jahr erscheint Microsofts Government Requests Report, dazu einen Einseiter nur für Firmenkunden: Anfragen von Strafverfolgern, erzwungene Herausgaben, betroffene Kunden außerhalb der USA. Bis Ende 2024 stand in diesen Berichten kein Firmenkunde aus EU oder EFTA, 2025 dann in jedem Halbjahr einer.
Vor dem Senat berief sich Microsoft auf die eigenen Berichte#
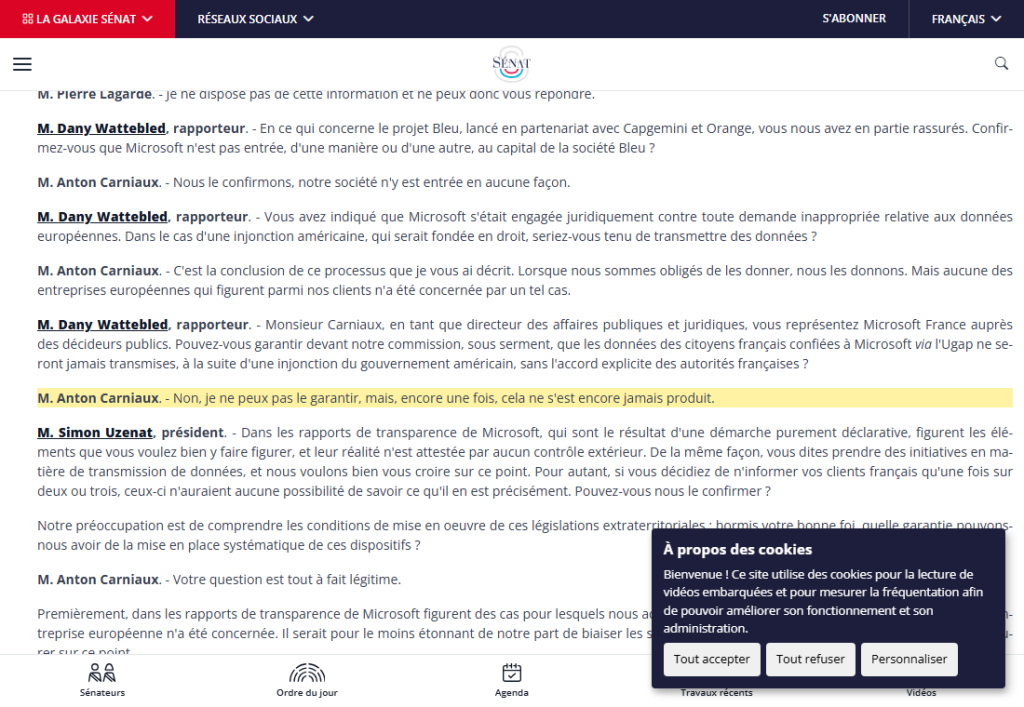
Am 10. Juni 2025 saß Anton Carniaux, Direktor für öffentliche und rechtliche Angelegenheiten von Microsoft Frankreich, unter Eid vor dem Untersuchungsausschuss des französischen Senats zur öffentlichen Beschaffung. Berichterstatter Dany Wattebled fragte, ob er garantieren könne, dass Daten französischer Bürger nie auf Anordnung der US-Regierung ohne Zustimmung der französischen Behörden weitergegeben würden. Carniaux: „Nein, ich kann es nicht garantieren, aber, noch einmal, es ist noch nie vorgekommen.“1 (eigene Übersetzung) Davor hatte er auf die Transparenzberichte verwiesen: Dort räume Microsoft solche Herausgaben ein, betroffen gewesen sei aber kein europäisches Unternehmen. Die erste Hälfte der Antwort wurde 2025 zur Schlagzeile, bei heise, it-daily und anderen, und steht seit Juli in diesem Blog, beim EU-Gesetzentwurf für Cloud-Souveränität2. Ausschusspräsident Simon Uzenat hielt dagegen, die Berichte seien „das Ergebnis eines rein deklaratorischen Vorgehens“, „durch keine externe Kontrolle bestätigt“.
2025 gingen Daten von zwei Firmenkunden aus EU oder EFTA an US-Behörden#
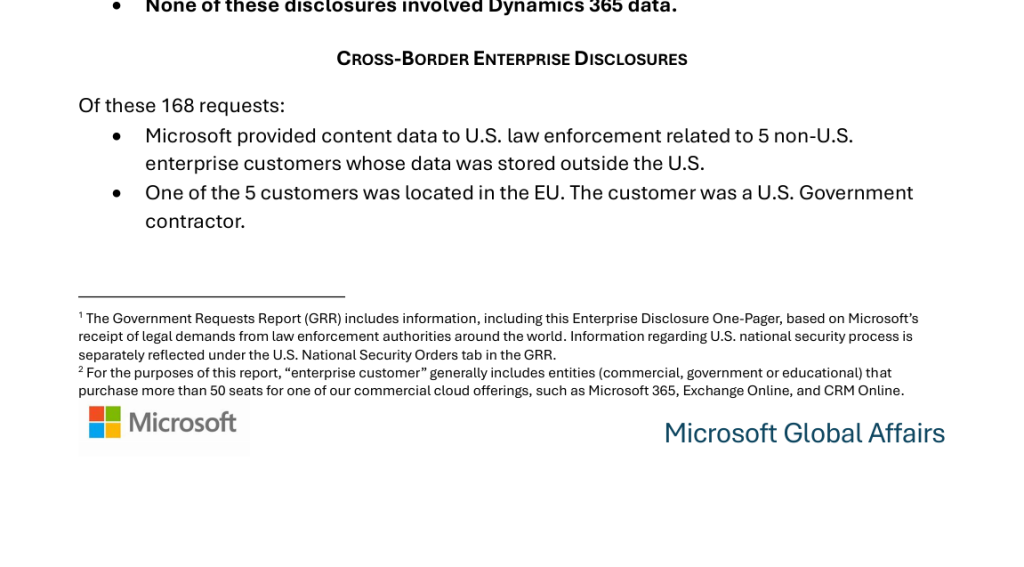
Im ersten Halbjahr 2024 cdn-dynmedia-1.microsoft.com ↗ gab Microsoft Inhaltsdaten eines Nicht-US-Firmenkunden mit Daten außerhalb der USA an US-Strafverfolger, „Der Kunde hatte seinen Sitz nicht in der EU/EFTA“ („not based in the EU/EFTA“, eigene Übersetzung). Im zweiten Halbjahr 2024 cdn-dynmedia-1.microsoft.com ↗ waren es fünf Kunden, wieder „Sitz nicht in der EU/EFTA“ („not based in the EU/EFTA“). Der Bericht für Januar bis Juni 2025 cdn-dynmedia-1.microsoft.com ↗ zählt fünf Fälle: „Einer der 5 Kunden hatte seinen Standort in der EU. Der Kunde war ein Auftragnehmer der US-Regierung.“ („located in the EU“) Ob dieser Fall vor oder nach dem 10. Juni lag und ob der Auftragnehmer ein europäisches Unternehmen war, sagt der Bericht nicht. Im zweiten Halbjahr 2025 cdn-dynmedia-1.microsoft.com ↗ drei Fälle: „Einer der 3 Kunden hatte seinen Standort in der EU/EFTA.“ („located in the EU/EFTA“) EFTA: Island, Liechtenstein, Norwegen, Schweiz. Land, Branche und Delikt nennt keiner der Einseiter, auch nicht, ob die Daten der beiden Kunden in Europa lagen; gezählt wird nur „außerhalb der USA gespeichert“ („stored outside the U.S.“).
Der Anteil der Firmenanfragen, bei denen Microsoft herausgeben musste, Inhalt oder Verbindungsdaten, stieg über die vier Halbjahre: 29, 38, 43, 49 Prozent.
| Halbjahr | Herausgabe erzwungen (von Anfragen) | Inhalt an US-Behörden, Kunde außerhalb der USA (davon EU/EFTA) |
|---|---|---|
| Jan.–Juni 2024 | 48 von 166 (29 %) | 1 (0) |
| Juli–Dez. 2024 | 66 von 173 (38 %) | 5 (0) |
| Jan.–Juni 2025 | 73 von 168 (43 %) | 5 (1) |
| Juli–Dez. 2025 | 94 von 190 (49 %) | 3 (1) |
| Summe | 281 von 697 (40 %) | 14 (2) |
Der Cloud Act greift nach Microsofts eigenem Papier an jedem Speicherort#
Microsofts Erklärpapier zum Cloud Act sagt es selbst: US-Strafverfolger dürfen Daten anfordern „unabhängig davon, wo sie gespeichert sind“ cdn-dynmedia-1.microsoft.com ↗, und das Gesetz gilt für jedes Unternehmen mit „‚minimalen‘ Kontakten zur US-Wirtschaft“ („minimum“ contacts) cdn-dynmedia-1.microsoft.com ↗. Ein Rechenzentrum in Frankfurt, ob für Microsoft 365 oder Azure, liegt nach diesem Papier in Reichweite.
Dasselbe Papier nennt „bloße 0,008 %“ cdn-dynmedia-1.microsoft.com ↗: so viel machten Herausgaben von Inhaltsdaten ausländischer Firmenkunden an US-Strafverfolger seit 2018 an allen Anfragen eines Jahres aus, „keine davon betraf Kunden des öffentlichen Sektors“ cdn-dynmedia-1.microsoft.com ↗. Für 2025 allein ergeben acht Fälle bei „mehr als 55.000“ Anfragen, Microsofts Jahresdurchschnitt, rund 0,015 Prozent.
Auf der Berichtsseite sagt Microsoft zu, bei Firmenkunden „immer“ zu versuchen, die Behörde an das Unternehmen selbst zu verweisen, und den Kunden zu benachrichtigen, „es sei denn, das Gesetz verbietet es“3. Am 30. April 2025 sagte Microsoft-Präsident Brad Smith zu, jede behördliche Anforderung von Daten europäischer Behörden oder Firmenkunden anzufechten, „wo wir dafür eine Rechtsgrundlage haben“4. Die Zusage stehe in den Kundenverträgen; gebe Microsoft Daten unter Verstoß gegen EU-Recht heraus, entschädige es den Kunden. Ob Microsoft die beiden Fälle von 2025 angefochten oder entschädigt hat, steht in keinem der vier Einseiter.
Anordnungen der Geheimdienste meldet Microsoft nur in Spannen#
Die vier Einseiter zählen allein die Strafverfolgung. Anordnungen nach dem US-Geheimdienstgesetz FISA darf Microsoft nur in Spannen nennen, ohne Aufteilung nach Firmen oder Regionen, und erst sechs Monate nach Ende des Berichtszeitraums. Für Januar bis Juni 2025 stehen dort „0 bis 499“ microsoft.com ↗ Anordnungen auf Inhaltsdaten und „33.500 bis 33.999“ betroffene Konten.
Quellen
- CE Commande publique : compte rendu de la semaine du 9 juin 2025 Sénat ↗
- ersten Halbjahr 2024 cdn-dynmedia-1.microsoft.com ↗
- zweiten Halbjahr 2024 cdn-dynmedia-1.microsoft.com ↗
- Januar bis Juni 2025 cdn-dynmedia-1.microsoft.com ↗
- zweiten Halbjahr 2025 cdn-dynmedia-1.microsoft.com ↗
- „unabhängig davon, wo sie gespeichert sind“ cdn-dynmedia-1.microsoft.com ↗
- „‚minimalen‘ Kontakten zur US-Wirtschaft“ („minimum“ contacts) cdn-dynmedia-1.microsoft.com ↗
- „keine davon betraf Kunden des öffentlichen Sektors“ cdn-dynmedia-1.microsoft.com ↗
- Government Requests for Customer Data Report | Microsoft CSR Microsoft ↗
- Microsoft announces new European digital commitments - Microsoft On the Issues Microsoft On the Issues ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau