Die EU-Staaten kippen die Cookie-Wahl im Browser zum zweiten Mal
Die Browser-Lösung gegen Cookie-Banner stand 2017 als Pflicht im Kommissionsvorschlag. Der Rat strich sie 2021 und lässt sie im Mandat von 2026 wieder weg.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauDie Mitgliedstaaten der EU lassen die Browser-Lösung gegen Cookie-Banner zum zweiten Mal fallen. Am 21. Oktober 2026 legten die Regierungen im Rat der EU ihre Verhandlungsposition zum Digital-Omnibus fest, einem Gesetzespaket, das Datenschutz- und Digitalregeln vereinfachen soll. Seit Mitternacht läuft dazu die dpa-Meldung, acht Häuser bringen sie wortgleich: Die EU-Staaten lehnen den Vorschlag der Kommission ab, die Cookie-Wahl einmal im Gerät zu speichern, und wollen stattdessen mehr Ausnahmen von der Einwilligung. In der Pressemitteilung des Rates consilium.europa.eu ↗ steht nur der zweite Teil.
Das Mandat „maintains the rules on cookies and other kinds of online tracking technologies under the e-privacy directive“, mit „clearer and additional purposes“ ohne Einwilligung, etwa die Erbringung eines Dienstes, die Reichweitenmessung oder die Sicherheit des Geräts. Die Ablehnung meldet die Agentur, „wie aus einer Mitteilung hervorgeht“; in der Mitteilung des Rates kommen die Wörter Browser, Signal und automatisiert nicht vor. Die Kommission wollte die Cookie-Regeln aus der ePrivacy-Richtlinie von 2002 in die DSGVO holen. Dort stand als Artikel 88b das Signal, mit dem der Browser die einmal getroffene Wahl an jede Website weitergibt. Ein Mandat, das die Regeln in der Richtlinie belässt, dürfte diesen Artikel nicht übernehmen.
2017 war die Browserpflicht der Kern des Vorschlags#
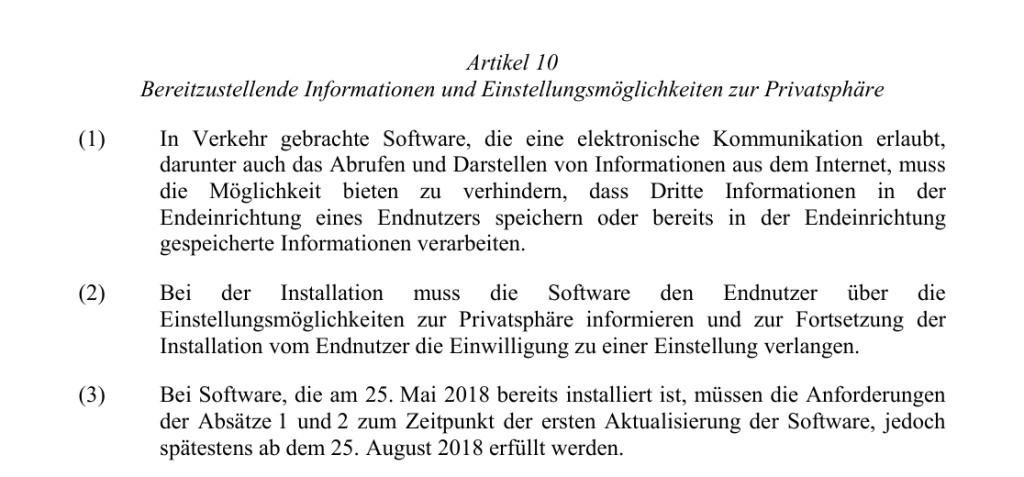
Am 10. Januar 2017 legte die Kommission die ePrivacy-Verordnung vor, die Nachfolgerin der Richtlinie. Artikel 10 des Entwurfs nahm die Browser in die Pflicht: „In Verkehr gebrachte Software, die eine elektronische Kommunikation erlaubt, darunter auch das Abrufen und Darstellen von Informationen aus dem Internet, muss die Möglichkeit bieten zu verhindern, dass Dritte Informationen in der Endeinrichtung eines Endnutzers speichern“ data.consilium.europa.eu ↗. Bei der Installation sollte der Browser die Einwilligung „zu einer Einstellung verlangen“, bereits installierte Software spätestens „ab dem 25. August 2018“.
Die Begründung rechnete vor. Beim Browser-Szenario, „das in diesem Vorschlag umgesetzt wurde“, ergäben sich „Einsparungen in Höhe von 70 % (948,8 Mio. EUR) bei den Einhaltungskosten“ data.consilium.europa.eu ↗. Die Kommission schränkte selbst ein: weniger betroffene Unternehmen, aber je Unternehmen Kosten, die „im Durchschnitt höher als heute ausfallen“ data.consilium.europa.eu ↗ dürften. In einer EU-Umfrage, dem Eurobarometer 443, stimmten 89 Prozent zu data.consilium.europa.eu ↗, „dass die Standardeinstellungen ihres Browsers eine Weitergabe ihrer Informationen verhindern sollten“.
Die Ausnahme, die heute als Erleichterung gemeldet wird, stand damals schon drin. Nach Artikel 8 data.consilium.europa.eu ↗ durfte ohne Einwilligung gespeichert werden, was „für die Messung des Webpublikums nötig“ ist, sofern der Betreiber des Dienstes selbst misst.
Der Rat ließ 2021 von Artikel 10 nur die Überschrift stehen#
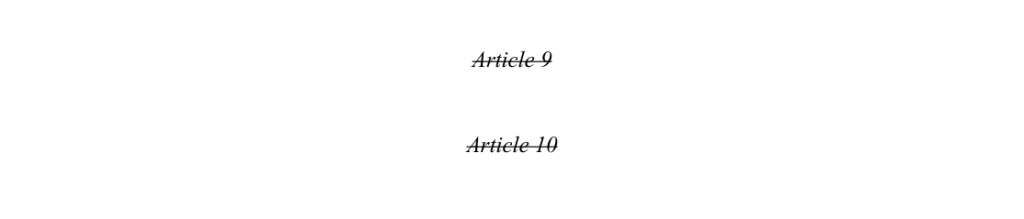
Das Parlament hatte seine Verhandlungsposition laut Verfahrensakte1 am 25. Oktober 2017 beschlossen. Der Rat brauchte bis zum 10. Februar 2021. „Bis zum Standpunkt des Rates war es kein einfacher Weg“ consilium.europa.eu ↗, sagte an dem Tag für den portugiesischen Vorsitz Minister Pedro Nuno Santos. Im Ratsmandat folgen auf Seite 64 data.consilium.europa.eu ↗ hinter Artikel 8 nur noch „Article 9“ und „Article 10“, beide durchgestrichen, ohne Text.
An die Stelle der Pflicht trat eine Ermunterung. In den Erwägungsgründen heißt es nur noch: „Providers of software are encouraged to include settings in their software“ data.consilium.europa.eu ↗, mit denen sich die Einwilligung „by easily setting up and amending whitelists“ verwalten lässt, also über Listen erlaubter Seiten. Die Reichweitenmessung ohne Einwilligung galt nun auch, wenn „a third party, or third parties jointly“ data.consilium.europa.eu ↗ im Auftrag des Betreibers messen. Am 6. Oktober 2025 zog die Kommission den Vorschlag zurück, fast neun Jahre nach der Vorlage.
Als Artikel 88b kam die Idee 2025 zurück#
Sechs Wochen nach der Rücknahme, am 19. November 2025, legte die Kommission den Digital-Omnibus vor. Die Cookie-Regel sollte als Artikel 88a in die DSGVO wandern, und ein neuer Artikel 88b dserver.bundestag.de ↗ brachte das Signal zurück. Die Begründung beruft sich dafür auf den Vorschlag von 2017, „in dem es um Webbrowser-Einstellungen zum Management der Nutzerpräferenzen ging“ dserver.bundestag.de ↗.
Websites sollten Einwilligung und Ablehnung „mit automatisierten und maschinenlesbaren Mitteln“ entgegennehmen und die „getroffenen Wahlentscheidungen“ beachten. Große Browseranbieter, „bei denen es sich nicht um KMU handelt“, sollten die Technik dafür nach 48 Monaten liefern. Ausgenommen waren die Medien, „angesichts der Bedeutung von Online-Einnahmen für den unabhängigen Journalismus“ dserver.bundestag.de ↗: Die Pflicht gilt „nicht für Verantwortliche, die Mediendiensteanbieter sind“.
Die Reichweitenmessung ohne Einwilligung fasste Artikel 88a dserver.bundestag.de ↗ enger als der Rat 2021, nur „wenn sie von dem für diesen Online-Dienst Verantwortlichen ausschließlich für seine eigene Nutzung durchgeführt wird“. Wer ablehnt, sollte „für einen Zeitraum von mindestens sechs Monaten“ nicht erneut gefragt werden.
| Dokument | Browser-Lösung | Reichweitenmessung ohne Einwilligung |
|---|---|---|
| Kommission, 10.01.2017, Art. 10 | Pflicht, ab 25.08.2018 | Art. 8 Abs. 1 lit. d, nur der Betreiber selbst |
| Rat, 10.02.2021, 6087/21 | gestrichen, Software „encouraged“ | auch Dritte im Auftrag |
| Kommission, 19.11.2025, Art. 88b | Pflicht, Browser nach 48 Monaten, Medien ausgenommen | Art. 88a Abs. 3 lit. c, nur eigene Nutzung |
| Rat, 21.10.2026, Mandat | fehlt in der Mitteilung, laut dpa abgelehnt | „audience measurement“, Regeln bleiben in der ePrivacy-Richtlinie |
Den Mandatstext verlinkt die Mitteilung nicht. Laut Fachpresse, etwa ppc.land, ist die letzte bekannte Fassung vom 2. Oktober 2026 als LIMITE eingestuft, also nicht öffentlich. Artikel 88b fehlte demnach schon im Text vom 18. Juni 2026. Die Begleitnote hält fest, dass die EU-Botschafter der Mitgliedstaaten am 8. Juni über das Signal berieten, „and the absence of impact assessment in this regard“, also darüber, dass es dazu keine Folgenabschätzung gibt. Verhandelt wird laut Mitteilung erst, „once the latter adopts its own negotiating position“ consilium.europa.eu ↗, sobald das Parlament seine Position hat. 2017 war das Parlament nach gut neun Monaten so weit, der Rat nach vier Jahren. Diesmal war der Rat nach elf Monaten fertig, das Parlament hat noch nichts.
Quellen
- Pressemitteilung des Rates consilium.europa.eu ↗
- „In Verkehr gebrachte Software, die eine elektronische Kommunikation erlaubt, darunter auch das Abrufen und Darstellen von Informationen aus dem Internet, muss die Möglichkeit bieten zu verhindern, dass Dritte Informationen in der Endeinrichtung eines Endnutzers speichern“ data.consilium.europa.eu ↗
- Europäische Kommission, Vorschlag ePrivacy-Verordnung, Ratsdokument 5358/17, S. 34 data.consilium.europa.eu ↗
- „Einsparungen in Höhe von 70 % (948,8 Mio. EUR) bei den Einhaltungskosten“ data.consilium.europa.eu ↗
- stimmten 89 Prozent zu data.consilium.europa.eu ↗
- Artikel 8 data.consilium.europa.eu ↗
- Procedure File: 2017/0003(COD) | Legislative Observatory | European Parliament oeil.secure.europarl.europa.eu ↗
- „Bis zum Standpunkt des Rates war es kein einfacher Weg“ consilium.europa.eu ↗
- Seite 64 data.consilium.europa.eu ↗
- Rat der EU, Mandat ePrivacy-Verordnung, Dokument 6087/21, S. 64 data.consilium.europa.eu ↗
- „Providers of software are encouraged to include settings in their software“ data.consilium.europa.eu ↗
- „a third party, or third parties jointly“ data.consilium.europa.eu ↗
- Artikel 88b dserver.bundestag.de ↗
- „in dem es um Webbrowser-Einstellungen zum Management der Nutzerpräferenzen ging“ dserver.bundestag.de ↗
- Artikel 88a dserver.bundestag.de ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau