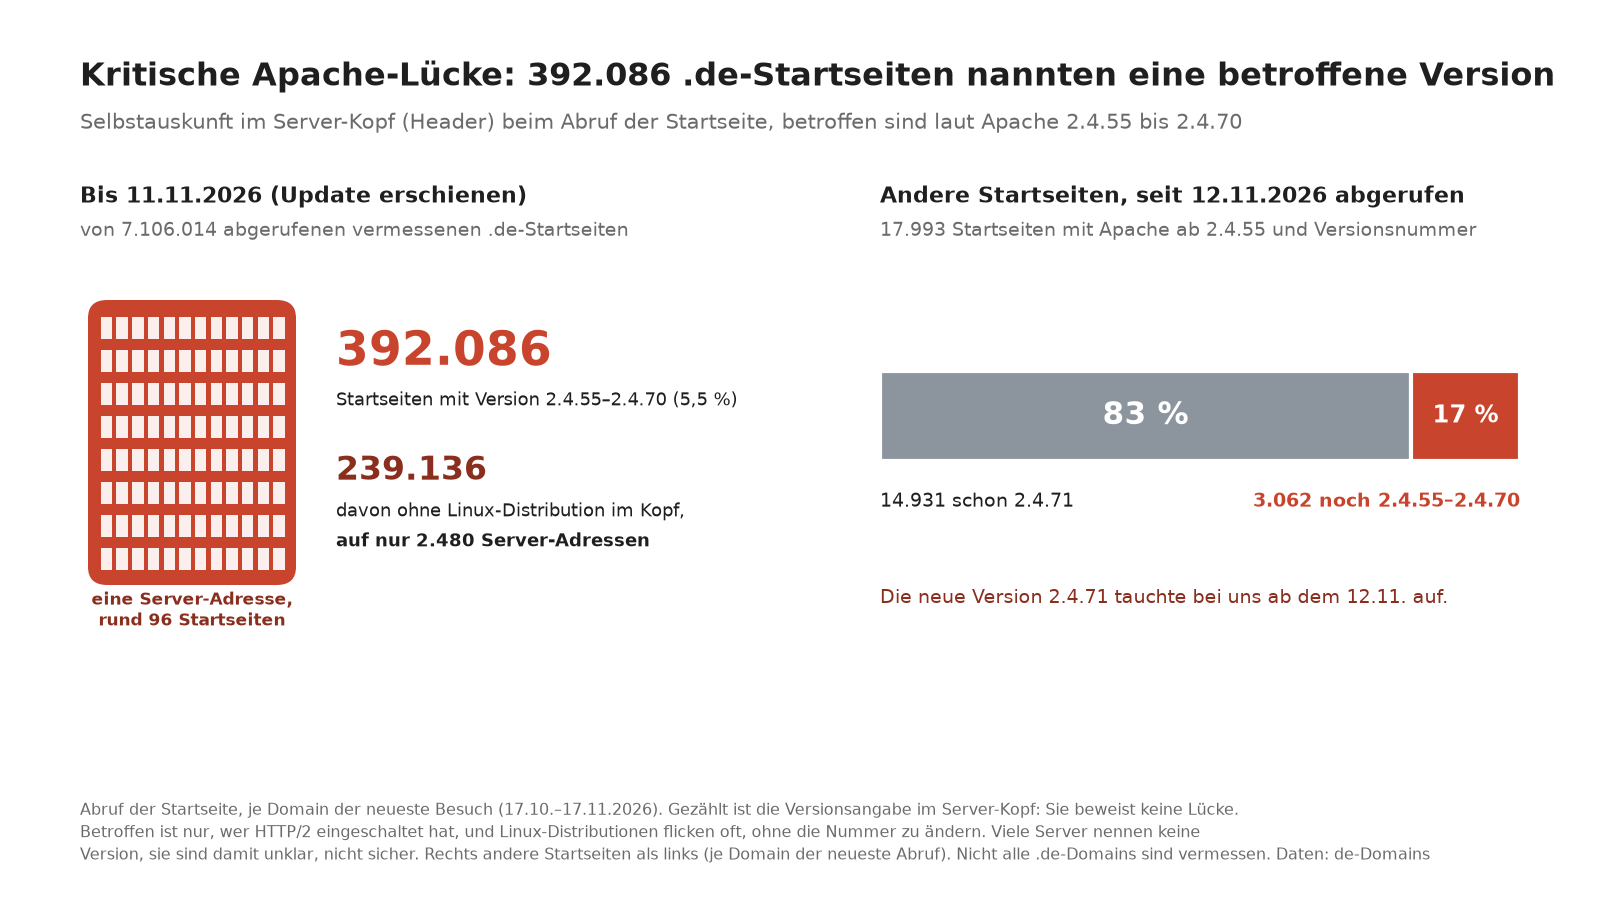
Laut Server-Kopf liefen 392.000 .de-Startseiten auf betroffenem Apache
Bis zum Update am 11. November nannten 392.000 von 7,1 Mio. vermessenen .de-Startseiten eine betroffene Apache-Version, die meisten auf wenigen Servern.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauWie viele deutsche Webseiten trifft die Apache-Lücke vom 11. November? Bis zum Tag des Updates nannten rund 392.000 von gut sieben Millionen abgerufenen vermessenen .de-Startseiten eine Apache-Version aus dem betroffenen Bereich. Das ist eine Selbstauskunft, kein Beweis für die Lücke. Die meisten dieser Startseiten liegen auf nur 2.480 Server-Adressen. Das Update kommt dort meist vom Hoster.
Der Sicherheitshinweis zu CVE-2026-1196181 betrifft das Modul für HTTP/2 (mod_http2), die neuere Fassung des Protokolls für Webseiten. Betroffen sind die Versionen 2.4.55 bis 2.4.70, repariert ist 2.4.71. Angreifer können laut Apache aus der Ferne fremden Code auf dem Server ausführen. Laut Red Hat2 trifft es nur Server mit eingeschaltetem HTTP/2. Angriffe außerhalb von Testlaboren sind bisher nicht gemeldet.
Die Versionsnummer ist eine Selbstauskunft#
Viele Webserver nennen bei jedem Abruf ihre Version, so wie manche Seiten ihre veraltete PHP-Version. Das steht im Server-Kopf (Header), einer Zeile, die vor der eigentlichen Seite mitkommt. Sie ist wie das Typenschild am Heizkessel: Es nennt Modell und Baujahr. Ob der Monteur das Ventil schon getauscht hat, steht nicht darauf.
| Vermessene .de-Startseiten, abgerufen bis 11.11.2026: was der Server-Kopf nennt | Startseiten |
|---|---|
| Apache 2.4.55 bis 2.4.70, ohne Linux-Distribution | 239.136 |
| Apache 2.4.55 bis 2.4.70, mit Debian, Ubuntu, SUSE, Red Hat oder verwandten Distributionen | 152.950 |
| Apache 2.4 vor 2.4.55 (von dieser Lücke nicht betroffen) | 34.702 |
| Apache mit anderer oder unvollständiger Nummer (2.2, 2.0, nur „2“) | 8.947 |
| Apache 2.4.71 oder höher | 2 |
| Apache ohne Versionsnummer (unklar) | 1.582.627 |
| anderer Webserver oder keine Angabe (unklar) | 5.087.650 |
| abgerufene vermessene .de-Startseiten | 7.106.014 |
Ob HTTP/2 an ist, verrät der Abruf nicht. Linux-Distributionen wie Debian flicken oft, ohne die Nummer zu ändern. Ihre Startseiten stehen darum in einer eigenen Zeile. Die meisten Apache-Server nennen gar keine Version. Sie sind unklar, nicht sicher.
Apache-Lücke beim Massen-Hosting: wenige Server, viele Seiten#
Die Startseiten ohne Distribution liegen dicht gedrängt (Grafik, links). So sieht typisches Massen-Hosting aus. Die Seiten von Arztpraxis, Sportverein und Handwerksbetrieb wohnen wie Mieter in einem großen Mehrfamilienhaus. Eine Lücke in der Haustechnik trifft alle zugleich, und kein Mieter kommt selbst an die Heizung.
Ob deren Hoster schon nachgezogen haben, zeigen die Daten noch nicht: Sie wurden seither nicht wieder abgerufen. Andere Startseiten, erst seit dem 12. November abgerufen, nennen mehrheitlich schon 2.4.71, sofern sie Apache ab 2.4.55 angeben (Grafik, rechts). Auch sie liegen auf wenigen Server-Adressen und sagen über den Rest von .de wenig.
Beim Hoster nach Version 2.4.71 fragen#
Wer eine Webseite bei einem Hoster hat, fragt dort, ob der Server auf 2.4.71 läuft oder HTTP/2 abgeschaltet ist. Wer den Server selbst betreibt, spielt das Update ein. Geht das noch nicht, schaltet er HTTP/2 übergangsweise ab, wie es Red Hat beschreibt3. Die Versionsnummer im Server-Kopf zu verstecken, schließt die Lücke nicht.
Quellen
- Apache HTTP Server 2.4 vulnerabilities - The Apache HTTP Server Project httpd.apache.org ↗
- CVE-2026-119618 - Red Hat Customer Portal access.redhat.com ↗
- RHSB-2026-017 Remote Code Execution - Apache HTTP Server (CVE-2026-119618) | Red Hat Customer Portal Red Hat Customer Portal ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau