Vor nginx2root lag die nginx-Version auf .de meist vor dem Juli-Update
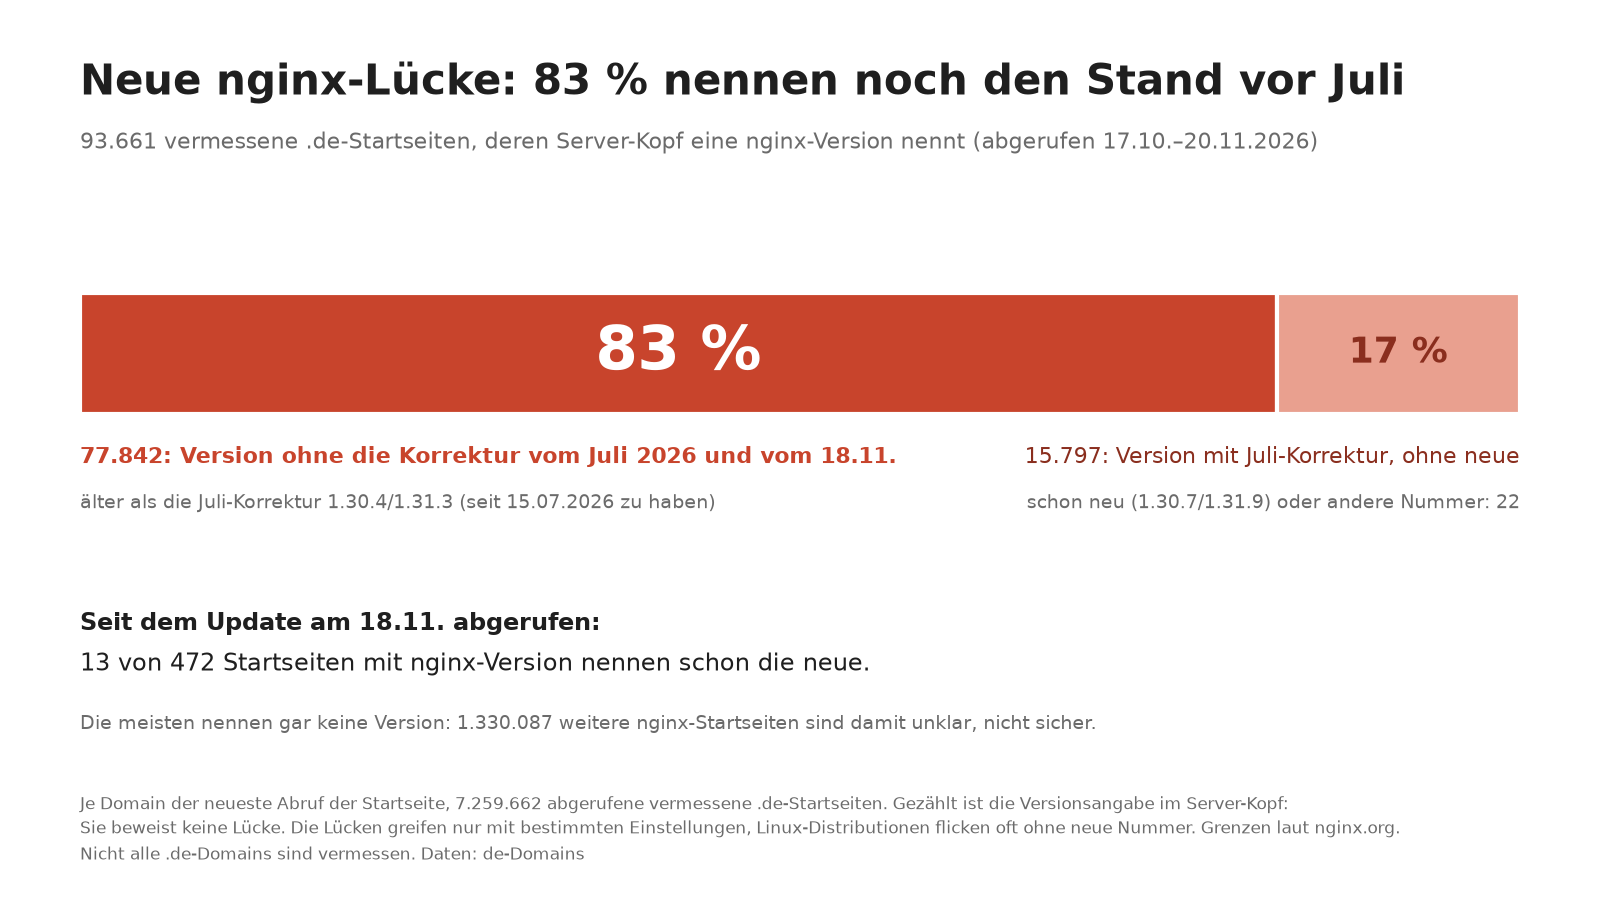
Vor nginx2root nannten gut vier von fünf der 93.661 .de-Startseiten mit nginx-Version einen Stand vor der Juli-Korrektur. 1,33 Mio. nennen keine.
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur PresseschauAm 18. November hat nginx eine Reihe schwerer Sicherheitslücken geschlossen, Fachleute nennen das Paket „nginx2root“. nginx ist das Programm, das auf sehr vielen Servern Webseiten ausliefert. Laut Aikido1 können Angreifer darüber nginx eigene Befehle ausführen lassen. Behoben ist das in nginx 1.30.7 und 1.31.9, laut nginx.org2 liegt fast jede ältere Version im betroffenen Bereich. Wie viele Server in Deutschland betroffen sind, lässt sich von außen nicht zählen. Eine Spur liefern die Startseiten der .de-Domains: Wo nginx dort seine Version nennt, lag sie meist schon vor der Korrektur vom Juli.
Das Serviceheft im Server-Kopf zeigt das Juli-Update#
Viele Webserver nennen bei jedem Abruf ihre Version, so wie zuletzt Apache. Sie steht im Server-Kopf (Header), einer Zeile, die vor der eigentlichen Seite mitkommt. Das ist wie das Serviceheft eines Autos. Wer den Rückruf vom Sommer nicht wahrgenommen hat, steht beim nächsten vermutlich auch nicht in der Werkstatt.
Von 93.661 vermessenen .de-Startseiten, deren Server-Kopf eine nginx-Version nennt, nannten gut vier von fünf einen Stand vor der Juli-Korrektur. Das ist nur ein kleiner Teil: 1,33 Mio. weitere nginx-Startseiten nennen keine Version, sie sind unklar, nicht sicher. Bei vielen der alten Nummern steht im Kopf zusätzlich eine Linux-Distribution:
| Vermessene .de-Startseiten, abgerufen 17.10. bis 20.11.2026: was der Server-Kopf nennt | Startseiten |
|---|---|
| nginx älter als die Juli-Korrektur, mit Linux-Distribution im Kopf (Ubuntu, Debian, Red Hat und verwandte) | 40.366 |
| nginx älter als die Juli-Korrektur, ohne Distribution im Kopf | 37.476 |
| nginx mit Juli-Korrektur, ohne die vom 18.11. (1.30.4–1.30.6, 1.31.3–1.31.8) | 15.797 |
| nginx 1.30.7, 1.31.9 oder neuer | 13 |
| nginx mit anderer Hauptnummer | 9 |
| nginx ohne Versionsnummer (unklar) | 1.330.087 |
| OpenResty, baut auf nginx auf (unklar) | 142.623 |
| anderer Webserver oder keine Angabe (unklar) | 5.693.291 |
| abgerufene vermessene .de-Startseiten | 7.259.662 |
Eine alte Nummer ist noch keine offene Lücke#
Das Serviceheft kann täuschen. Linux-Distributionen wie Ubuntu tauschen oft nur das kaputte Teil und lassen die Nummer stehen. Angreifbar ist ein Server zudem nur mit bestimmten Einstellungen, etwa mit HTTP/2, mit Weiterleitung an einen weiteren Server oder als Mail-Proxy.
Für das Juli-Update hatten die Server Monate Zeit#
Fast alle Startseiten wurden abgerufen, bevor es die neue Korrektur gab. Die Juli-Korrektur dagegen lag beim Abruf schon seit Monaten bereit. Unter den wenigen Startseiten, die seit dem 18. November dran waren, nennen erst einzelne die neue Version:
Gegen nginx2root das Update einspielen, selbst oder beim Hoster#
Wer den Server selbst betreibt, spielt die neue Version ein oder das reparierte Paket seiner Distribution. Wer bei einem Hoster liegt, fragt dort nach. Welche Nummer die eigene Seite nennt, zeigen die Entwicklerwerkzeuge des Browsers im Server-Kopf der Antwort. Geht das Update noch nicht, hilft übergangsweise, HTTP/2 abzuschalten: Laut Aikido blockt das einen Teil der Lücken, nicht alle. Die Versionsnummer im Server-Kopf auszublenden, schützt nicht. Es nimmt nur den Eintrag aus dem Serviceheft.
Quellen
- nginx2root: Critical nginx RCE vulnerabilities and how to fix them aikido.dev ↗
- nginx security advisories nginx.org ↗
Über den Autor
Christopher Helm arbeitet seit 2014 mit maschinellem Lernen. Hier schreibt er privat über KI, Sicherheit im Netz und Medien.
Mehr über den AutorDiesen Blog bei Google als bevorzugte Quelle wählenGoogle zeigt Beiträge dieser Seite dann häufiger unter Top Stories. Die Wahl lässt sich jederzeit zurücknehmen.Presseschau
Worüber deutsche Medien gerade berichten, geordnet nach Ereignis. So sieht man, wer eine Nachricht bringt und wer nicht.
Zur Presseschau